TechTalkThai ศูนย์รวมข่าว Enterprise IT ออนไลน์แห่งแรกในประเทศไทย








นาย Scott Helme ที่ปรึกษาด้านความมั่นคงปลอดภัยข้อมูลได้สังเกตเห็นเว็บไซต์ของรัฐบาลสหราชอาณาจักรฯ หรือ ico.org.uk มีการใช้งานสคริปต์ขุดเหมืองบน Browser ซึ่งใช้ CPU ของผู้เข้าเยี่ยมชมไซต์ในการขุดเงินดิจิตัลสกุล Monero นอกจากนี้ยังมีเว็บรัฐบาลอีกหลายแห่งเช่น uscorts.gov, gmc-uk.gov, nhsinform.scot, manchester.gov.uk และอื่นๆ มีการใช้สคริปต์นี้เช่นเดียวกัน
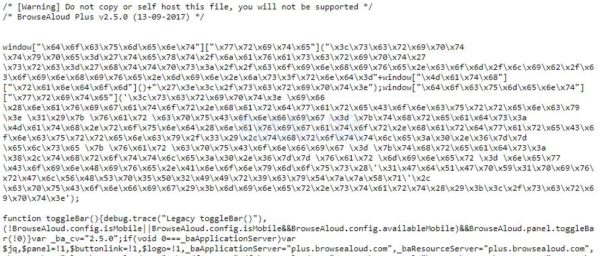
เว็บไซต์เหล่านี้มีการใช้สคริปต์ Text-to-Speech (การอ่านข้อความให้เป็นเสียง) เหมือนกันคือ BrowseAloud จาก TextHelp.com ซึ่ง Helme พบว่าในสคริปต์มีการฝังโค้ดสำหรับตัวขุดเหมืองไว้ตามภาพด้านบน โดยเมื่อถอดออกมาแล้วพบว่ามันจะฝัง Cryptojacking Script (สคริปต์ที่ใช้ทำการขุดเหมืองเงินดิจิตัล) ที่ใช้งาน CPU ประมาณ 40% และส่งเงินดิจิตัลเข้าไปยังบัญชี Coinhive ไอดี 1GdQGpY1pivrGlVHSp5P2IIr9cyTzzXq นอกจากนี้ Helme พบว่ามีเว็บไซต์อื่นๆ รวมกันกว่า 4,275 ไซต์ได้รับผลกระทบจากการใช้งานสคริปต์ BrowseAloud
อย่างไรก็ตามหลังจากแจ้ง TextHelp.com ถึงเรื่องสคริปต์ที่ถูกแทรกแทรงแล้ว CTO ของ TextHelp ได้ปิดให้บริการสคริปต์ดังกล่าวจนกว่าจะเสร็จสิ้นการสืบสวนโดยได้ทิ้งคำแถลงการณ์ไว้ดังนี้
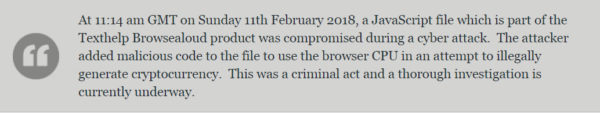
Helme ได้แนะนำวิธีการป้องกันตัวให้กับเจ้าของเว็บไซต์และผู้ใช้ทั่วไปไว้ในบล็อกของตนที่นี่ โดยให้ปฏิบัติดังนี้
- เจ้าของเว็บควรใช้งาน SRI หรือ Subresource Intrigrity เป็นการให้ค่า Hash กับสคริปต์ที่จะถูกโหลดบนหน้าเว็บเพื่อตรวจสอบว่าสคริปต์ถูกแก้ไขหรือไม่ หากค่า Hash เปลี่ยนแปลงเนื่องจากถูกแก้ไขสคริปต์ก็จะไม่ถูกโหลด
- ผู้ใช้งานควรใช้ CSP หรือ Content Security Policy เป็นการบังคับให้ Browser โหลดเฉพาะสคริปต์ที่มีค่า SRI Hash เท่านั้นถ้าไม่มีค่า Hash ก็จะบล็อกสคริปต์นั้น
โดย Helm ยังได้กล่าวถึงข้อเสียว่ามันอาจจะทำได้ยากแต่เป็นเรื่องจำเป็นซึ่งยังดีกว่าปล่อยให้เว็บไซต์สูญเสียความน่าเชื่อถือเพราะเรียกชื่อเสียงกลับมาทำได้ยาก โดยผู้ดูแลเว็บไซต์จะต้องคอยดูแลค่า Hash ของสคริปต์ที่ถูกเรียกใช้จากภายนอกเมื่อมีการอัปเดตทุกครั้ง