เด็กฝึกงาน TechTalkThai หมายเลข 1
October 17, 2026
Cybersecurity, Endpoint Security, Microsoft, Products
Microsoft เปิด Public Preview ให้ Microsoft Defender for Endpoint ปกป้อง Linux workstation ได้แล้ว ครอบคลุมทั้ง EDR, Vulnerability Management และการตอบสนองต่อภัยคุกคาม โดยใช้ agent และวิธี deploy เดียวกับที่ใช้บน Linux server
Read More »
นักเขียนฝึกหัดหมายเลขเก้า
October 13, 2026
Cybersecurity, Endpoint Security, Identity and Access Management, IT Business, Quantum Computer, Server and Storage
IonQ ผู้ผลิตคอมพิวเตอร์ควอนตัมที่จดทะเบียนในตลาดหลักทรัพย์ ได้ประกาศแผนการเข้าซื้อกิจการ Elisity ด้วยมูลค่า 1.3 พันล้านดอลลาร์
Read More »
Maylada
October 5, 2026
Cybersecurity, Endpoint Management, Endpoint Security, Featured Posts, Mobile Enterprise, Omnissa
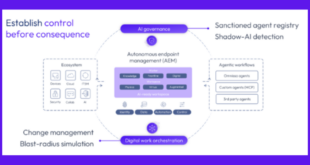
เราจะพาทุกท่านไป Update จากงาน Omnissa ONE 2026 ที่ Orlando ที่มีตั้งแต่วันที่ 28-30 กันยายน 2026 โดยบทความที่แล้ว เริ่มจาก Amit Singh, ได้พูดถึง Agentic Endpoint และกรอบแนวทาง 4 ประการ (4-Part Framework) ในการดูแล Agentic Endpoint
Read More »
Maylada
October 1, 2026
Cybersecurity, Endpoint Security, Enterprise Mobile Devices, Featured Posts, Mobile Enterprise
เราจะพาทุกท่านไป Update จากงาน Omnissa ONE 2026 ที่ Orlando ที่มีตั้งแต่วันที่ 28-30 กันยายน 2026 โดย เริ่มจาก Amit Singh, CEO คนใหม่ของ Omnissa ได้เล่าถึงอนาคตของ Endpoint Agent ที่เปลี่ยนเป็นไป Agentic Endpoint
Read More »
techtalkthai
September 18, 2026
Cybersecurity, Endpoint Security, Featured Posts, Network Security, Products, Thales
จากเหตุการณ์ข้อมูลรั่วไหลครั้งใหญ่ของหน่วยงานรัฐในประเทศไทย ทำให้เกิดการผลักดันการใช้ Multi-factor Authentication (MFA) ในภาครัฐและภาคเอกชน แต่ไม่ใช่ทุก MFA ที่สามารถต้านทานการโจมตีแบบ Phishing ได้ บทความนี้จะพาทุกท่านไปรู้จักกับมาตรฐาน FIDO2 และ Passkey พร้อมเจาะลึกว่าทำไมโซลูชัน FIDO Security Key – Phishing-resistant MFA จาก Thales จึงเป็นกุญแจสำคัญขององค์กรที่รองรับการพิสูจน์ตัวตนทุกสถานการณ์และมีความมั่นคงปลอดภัยขั้นสูงสุด
Read More »
nattakon
September 4, 2026
Bitdefender, Cybersecurity, EDR/NDR/XDR/SIEM, Endpoint Security, Featured Posts, Products, Vulnerability and Risk Management
การโจมตีไซเบอร์ในปัจจุบันมักเกิดขึ้นนอกเวลาทำการ อาจเป็นกลางดึกหรือวันหยุด ซึ่งเป็นช่วงที่ทีมไอทีส่วนใหญ่ไม่ได้เฝ้าระวัง ปัญหาจึงไม่ได้อยู่ที่คุณภาพของเทคโนโลยีป้องกันภัย แต่อยู่ที่ว่ามี บุคลากรคอยตรวจสอบและตอบสนองต่อสัญญาณเตือนตลอดเวลาหรือไม่ Bitdefender Managed Detection and Response (MDR) จึงถูกออกแบบมาเพื่อเติมเต็มช่องว่างนี้ ด้วยการรวมทีมผู้เชี่ยวชาญที่เฝ้าระวังตลอด 24 ชั่วโมง (SOC) เข้ากับข้อมูลภัยคุกคามล่าสุด การล่าหาภัยเชิงรุก และแพลตฟอร์มความปลอดภัยแบบครบวงจร เพื่อตรวจจับและสกัดกั้นการโจมตีก่อนลุกลาม นอกจากนี้ ลูกค้าที่ใช้บริการระดับ MDR PLUS และมีคุณสมบัติตรงตามเงื่อนไข ยังได้รับความคุ้มครองเพิ่มเติมผ่านประกันความเสียหายจากภัยไซเบอร์สูงสุดถึง 1 ล้านดอลลาร์สหรัฐฯ
Read More »
นักเขียนฝึกหัดหมายเลขเก้า
September 2, 2026
AI, AI Security, Cloud and Systems, CrowdStrike, Cybersecurity, EDR/NDR/XDR/SIEM, Endpoint Security, Products
CrowdStrike ได้เปิดตัว Falcon Guardian ซึ่งเป็นซอฟต์แวร์สำหรับตรวจหาเอเจนต์ AI ที่ทำงานอยู่ภายในองค์กร พร้อมทั้งปิดการทำงานของเอเจนต์ที่ทีมรักษาความมั่นคงปลอดภัยยังไม่ได้ให้การรับรอง
Read More »
Pawarit Sornin
September 1, 2026
Code Security, Cybersecurity, Endpoint Security, Featured Posts, IT Seminars and Training, SonicWALL
SonicWall และ SiS Distribution (Thailand) ขอเชิญ IT Manager, Security Admin, Network Engineer หรือผู้ที่ดูแลระบบไอทีขององค์กร เข้าร่วมงาน SonicWall Wabinar เรื่อง “Beyond the Firewall: Securing Users, Endpoints and Cloud Access” มาร่วมอัปเดตเทคโนโลยีและเจาะลึกโซลูชันความปลอดภัยระดับโลก ที่จะช่วยให้คุณปกป้องระบบขององค์กรได้อย่างไร้รอยต่อ ตั้งแต่ระดับอุปกรณ์ปลายทาง (Endpoint) ไปจนถึงคลาวด์ (Cloud) และแอปพลิเคชัน ในวันพฤหัสสบดี ที่ 24 กันยายน 2026 เวลา 14:00 – 15:30 น. ผ่านทาง Zoom Webinar
Read More »
เด็กฝึกงาน TechTalkThai หมายเลข 1
July 15, 2026
Cybersecurity, Endpoint Security, Fortinet, Products
Fortinet เพิ่มความสามารถใหม่ให้แพลตฟอร์ม Endpoint แบบรวมศูนย์ FortiEndpoint เพื่อช่วยให้องค์กรนำ AI มาใช้งานได้อย่างปลอดภัย ปกป้องข้อมูลสำคัญ และลดความเสี่ยงบนอุปกรณ์ปลายทาง ผ่านแนวคิด one agent, one console, one license
Read More »
saranya
July 14, 2026
CrowdStrike, Cybersecurity, EDR/NDR/XDR/SIEM, Endpoint Security, Featured Posts, Products
ภัยคุกคามทางไซเบอร์ไม่ได้สร้างความเสียหายแค่กับข้อมูล แต่กระทบต่อการให้บริการ การผลิต และความเชื่อมั่นขององค์กร และปัจจุบันหลาย ๆ องค์กรกำลังเปลี่ยนวิธีคิดเรื่อง Cyber Security ใหม่ จากเดิมที่มองเป็นต้นทุนของฝ่าย IT สู่การมองว่า เป็นกลไกสำคัญของ Business Continuity และ Enterprise Risk Management เราจะศึกษาไปด้วยกันกับเคสที่น่าสนใจของโรงพยาบาลเชียงคำที่ยกระดับแนวทางป้องกันความเสี่ยงทางไซเบอร์ด้วย CrowdStrike โดยการเลือกใช้เทคโนโลยีที่สอดคล้องกับสภาพแวดล้อมจริงขององค์กร
Read More »
เด็กฝึกงาน TechTalkThai หมายเลข 1
July 10, 2026
Cloud and Systems, Cybersecurity, Endpoint Security, Microsoft, Operating System, Products
Microsoft เผยแนวทางปรับปรุงการจัดการช่องโหว่บน Windows ให้ทันกับยุคที่ AI ทำให้การค้นพบช่องโหว่เกิดขึ้นเร็วขึ้นและครอบคลุมโค้ดจำนวนมากขึ้น ทั้งฝั่งผู้ป้องกันและผู้โจมตี
Read More »
nattakon
July 8, 2026
Cybersecurity, Endpoint Security, Featured Posts, Identity and Access Management, Products, Watchguard
ในยุคที่ Remote & Hybrid Work กลายเป็นมาตรฐานใหม่ของธุรกิจ ความเสี่ยงด้าน Cybersecurity ก็เพิ่มขึ้นเป็นเงาตามตัว เพราะการทำงานอยู่นอกเหนือ “ขอบเขตการป้องกันเดิม” ขององค์กร แนวคิด Zero Trust จึงไม่ใช่แค่ทางเลือก แต่เป็น Ecosystem สำคัญในการสร้างความปลอดภัย ผ่านการตรวจสอบ ติดตาม และจัดการภัยคุกคามอย่างต่อเนื่อง แต่จะเริ่มต้นอย่างไร? และต้องใช้โซลูชันไหนบ้าง? มาเจาะลึก 6 ขั้นตอนสู่ Zero Trust พร้อมตัวช่วยอัจฉริยะอย่าง WatchGuard Zero Trust Bundle กัน
Read More »
techtalkthai
June 30, 2026
Application Security, Audit and Compliance, Cybersecurity, Data Security and Privacy, Endpoint Security, Identity and Access Management, Network Security, Products, Thales, Web Security
ในยุคดิจิทัลที่เทคโนโลยีทางการเงินพัฒนาไปอย่างรวดเร็ว ภัยคุกคามทางไซเบอร์ก็ทวีความซับซ้อนและรุนแรงขึ้นเป็นเงาตามตัว สำหรับสถาบันการเงิน ธุรกิจประกันภัย และผู้ประกอบธุรกิจในตลาดทุนไทย การสร้างระบบรักษาความมั่นคงปลอดภัยที่แข็งแกร่งไม่ได้เป็นเพียงแค่ทางเลือกเพื่อปกป้องธุรกิจเท่านั้น แต่เป็น “หน้าที่สำคัญและมาตรฐานทางกฎหมาย” ที่ต้องปฏิบัติตามอย่างเคร่งครัด
Read More »
นักเขียนฝึกหัดหมายเลขเก้า
June 11, 2026
AI, AI Security, Cloud and Systems, Cybersecurity, Endpoint Security, Products, Zscaler
Zscaler ได้เปิดตัวชุดผลิตภัณฑ์ใหม่ที่ออกแบบมาเพื่อรักษาความปลอดภัยให้กับเอเจนต์ปัญญาประดิษฐ์อัตโนมัติ โดยบริษัทด้านความมั่นคงปลอดภัยทางไซเบอร์รายนี้อ้างว่า ได้สร้างแพลตฟอร์ม Zero Trust ที่สมบูรณ์แบบเป็นรายแรกของอุตสาหกรรมสำหรับระบบปัญญาประดิษฐ์แบบเอเจนต์
Read More »
เด็กฝึกงาน TechTalkThai หมายเลข 1
May 27, 2026
Cybersecurity, Endpoint Security, Microsoft, Products
Microsoft เปิดตัวความสามารถใหม่ใน Defender for Endpoint ที่สามารถแยกอุปกรณ์ที่ถูกบุกรุกออกจากเครือข่ายโดยอัตโนมัติ เพื่อป้องกันไม่ให้ผู้โจมตีเคลื่อนย้ายภายในระบบได้ โดยขณะนี้อยู่ในสถานะ Preview
Read More »
นักเขียนฝึกหัดหมายเลขเก้า
May 7, 2026
AI, Business Software, Cloud and Systems, Cybersecurity, Endpoint Security, Integration & Automation, IT Business, Operations Management, Products, ServiceNow, Tanium
Tanium ผู้ให้บริการซอฟต์แวร์ความมั่นคงปลอดภัยไซเบอร์ ประกาศความร่วมมือครั้งใหม่กับ ServiceNow เพื่อส่งมอบโซลูชันไอทีอัจฉริยะร่วมกันในชื่อ ITOM AI Prime powered by Tanium
Read More »
nattakon
March 30, 2026
Cybersecurity, Endpoint Security, Palo Alto Networks, Products
ในปัจจุบัน ธุรกิจขนาดเล็กเปรียบเสมือนกระดูกสันหลังของเศรษฐกิจ เมื่อการทำงานส่วนใหญ่กว่า 85% ย้ายไปอยู่บนเบราว์เซอร์ ไม่ว่าจะเป็นการจัดการบัญชีเงินเดือน การตอบอีเมลลูกค้า หรือการใช้งานเครื่องมือ GenAI แต่ความปลอดภัยกลับก้าวตามไม่ทัน ซึ่ง Prisma Browser for Business จะเข้ามาปิดช่องว่างให้ธุรกิจขนาดเล็กได้ก้าวทันความต้องการด้านความมั่นคงปลอดภัยที่เทคโนโลยีก้าวหน้าขึ้นอย่างรวดเร็ว
Read More »
techtalkthai
March 25, 2026
Advanced Threat Protection, Cybersecurity, EDR/NDR/XDR/SIEM, Endpoint Security, IT Knowledge, IT Seminars and Training, Microsoft, Network Security, Products
สำหรับผู้ที่ไม่ได้เข้าฟังการบรรยาย NTT DATA Webinar เรื่อง “ปฏิวัติการตรวจจับภัยคุกคามทางไซเบอร์ด้วย Microsoft Unified Security Operations” ก้าวล่วงหน้าทุกการโจมตี ตอบโต้ฉับไว พร้อมจัดการความเสี่ยงอย่างเบ็ดเสร็จในที่เดียว ที่เพิ่งจัดไปเมื่อสัปดาห์ที่ผ่านมา หรือต้องการรับชมการบรรยายซ้ำอีกครั้ง สามารถเข้าชมวิดีโอบันทึกย้อนหลังได้ที่บทความนี้ครับ
Read More »
saranya
March 25, 2026
Cybersecurity, Endpoint Security, Featured Posts, Identity and Access Management, Network Security, Products, SendQuick
ทุกระบบไอทีย่อมต้องมีการสร้างบัญชีสำหรับผู้ใช้งาน แต่ปัจจุบันเป็นที่ประจักษ์แล้วว่าการปกป้องบัญชีด้วยการใช้เพียงแค่รหัสผ่านไม่เพียงพออีกต่อไป ด้วยเหตุนี้เอง Multi-factor Authentication หรือ MFA จึงกลายเป็นมาตรการพื้นฐานที่ทุกองค์กรพึงมีที่ผู้เชี่ยวชาญทุกสำนักต่างเห็นพ้องกัน เสริมจากการใช้รหัสผ่านเพียงอย่างเดียว
Read More »
นักเขียนฝึกหัดหมายเลขเก้า
March 13, 2026
AI, Cloud and Systems, Cybersecurity, Endpoint Security, Identity and Access Management, IT Business, Vulnerability and Risk Management
สตาร์ทอัพด้านความมั่นคงปลอดภัยไซเบอร์สองแห่งที่มุ่งเน้นการสร้างความมั่นคงปลอดภัยให้กับการใช้งานปัญญาประดิษฐ์ที่กำลังเติบโตขึ้น ได้เปิดตัวพร้อมกับรอบการระดมทุนใหม่ ในขณะที่ความสนใจในการปกป้องอุปกรณ์ปลายทางและเอเจนต์ AI อัตโนมัติขององค์กรยังคงเพิ่มสูงขึ้นเรื่อย ๆ Bold Security และ Onyx Security ต่างเปิดเผยการระดมทุนรายละ 40 ล้านดอลลาร์ ในขณะที่องค์กรต่าง ๆ กำลังติดตั้งใช้งาน AI ทั่วทั้งโครงสร้างพื้นฐาน ซึ่งการดำเนินการดังกล่าวได้สร้างพื้นผิวการโจมตี และความเสี่ยงในการดำเนินงานใหม่ ๆ ที่เครื่องมือด้านความมั่นคงปลอดภัยแบบดั้งเดิมยากจะรับมือได้ Bold กำลังพัฒนาแพลตฟอร์มที่เปลี่ยนอุปกรณ์ปลายทางขององค์กรให้กลายเป็นเอเจนต์ด้านความมั่นคงปลอดภัยที่ทำงานเชิงรุกและขับเคลื่อนด้วย AI แนวทางของบริษัทได้ย้ายกระบวนการด้านความมั่นคงปลอดภัยไปไว้บนอุปกรณ์โดยตรง เช่น แล็ปท็อป แทนที่จะพึ่งพาการตรวจสอบผ่านคลาวด์จากส่วนกลาง บริษัทมุ่งเน้นไปที่การปกป้องชั้นอุปกรณ์ปลายทาง ซึ่งถือกันมานานว่าเป็นหนึ่งในจุดเข้าถึงที่พบบ่อยที่สุดสำหรับการโจมตีทางไซเบอร์ Bold ระบุว่าระบบของตนแตกต่างจากโซลูชันอื่น ๆ โดยจะรันโมเดล AI ภายในอุปกรณ์เพื่อวิเคราะห์พฤติกรรมผู้ใช้ การใช้งานแอปพลิเคชัน และการปฏิสัมพันธ์กับข้อมูลแบบเรียลไทม์ เพื่อตรวจจับความผิดปกติและเข้าแทรกแซงก่อนที่ภัยคุกคามจะแพร่กระจาย บริษัทกล่าวว่าเครื่องมือด้านความมั่นคงปลอดภัยอุปกรณ์ปลายทางที่มีอยู่ในปัจจุบันพึ่งพาการวิเคราะห์บนคลาวด์และระบบตรวจสอบที่แยกส่วนกันมากเกินไป ซึ่งอาจสร้างการแจ้งเตือนที่มากเกินความจำเป็นในขณะที่ล้มเหลวในการทำความเข้าใจบริบทของผู้ใช้ การรันโมเดลภายในเครื่องช่วยให้ Bold สามารถตอบสนองได้รวดเร็วขึ้น ลดความหน่วง และป้องกันไม่ให้ข้อมูลที่ละเอียดอ่อนถูกส่งออกไปภายนอก การระดมทุนรอบนี้นำโดย Red Dot Capital Partners โดยมี Bessemer Venture Partners และ Picture Capital …
Read More »
 TechTalkThai ศูนย์รวมข่าว Enterprise IT ออนไลน์แห่งแรกในประเทศไทย