นักเขียนฝึกหัดหมายเลขเก้า
November 13, 2026
AI, AI Security, Audit and Compliance, Cloud and Systems, Cybersecurity, Vulnerability and Risk Management
บริษัทระบบอัตโนมัติเพื่อการปฏิบัติตามกฎระเบียบ Vanta ได้เปิดตัว AI Governance by Vanta ซึ่งเป็นผลิตภัณฑ์บนแพลตฟอร์ม Agentic Trust Platform ที่ระบุว่าจะช่วยให้ทีมงานด้านความมั่นคงปลอดภัยสามารถมองเห็นภาพรวมของระบบปัญญาประดิษฐ์ทั้งหมดในองค์กรได้ในจุดเดียว
Read More »
Suphasin Sueklab
November 12, 2026
AI, Anthropic, Cisco, Cloud and Systems, Cybersecurity, Press Release, Products
ซิสโก้ประกาศเพิ่ม Claude Mythos ลงใน Cisco AI Defense เพื่อใช้ทดสอบการเจาะระบบ AI (AI Red Teaming) สำหรับแอปพลิเคชันและ AI Agent โดยช่วยให้ทีมรักษาความปลอดภัยสามารถทดสอบความทนทานของระบบ AI ด้วยการคิดวิเคราะห์แบบผู้โจมตีในระดับแนวหน้า (frontier) เมื่อผสานเข้ากับความสามารถใหม่ของ Splunk Agent Observability และ Cisco IQ ทำให้ซิสโก้พร้อมนำพาองค์กรก้าวสู่ยุคใหม่แห่งความเชื่อมั่น ซึ่งต้องอาศัยการรักษาความปลอดภัย ติดตามตรวจสอบ และกำกับดูแลเอเจนต์ ด้วยความเร็วระดับแมชชีน
Read More »
Suphasin Sueklab
November 12, 2026
Cybersecurity, datadog, IT Knowledge, IT Trends and Updates, Press Release, Products
รายงาน State of Cloud Security 2026 ฉบับล่าสุดของ Datadog (NASDAQ: DDOG) แพลตฟอร์มชั้นนำด้าน Observability และ Security ที่ขับเคลื่อนด้วย AI พบว่า บริการคลาวด์ที่นำมาวิเคราะห์มีจำนวนช่องโหว่ระดับสูงหรือระดับวิกฤตเพิ่มขึ้นอย่างมีนัยสำคัญ โดยค่ากลางเพิ่มขึ้นถึง 4 เท่า จาก 4 รายการในเดือนกุมภาพันธ์ 2569 เป็นประมาณ 16 รายการในเดือนพฤศจิกายน
Read More »
nattakon
November 12, 2026
Cybersecurity, Endpoint Security, Featured Posts, IT Business
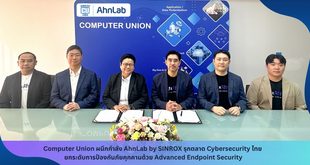
AhnLab By SINROX บริษัทผู้พัฒนาเทคโนโลยี Cybersecurity ชั้นนำจากประเทศเกาหลีใต้ ประกาศความร่วมมือทางธุรกิจกับ บริษัท คอมพิวเตอร์ยูเนี่ยน จำกัด เพื่อขยายตลาดและเพิ่มโอกาสในการเข้าถึง Solution Endpoint Security สำหรับองค์กรในประเทศไทย พร้อมผสานเทคโนโลยีด้านความปลอดภัยไซเบอร์เข้ากับความเชี่ยวชาญด้านการจัดจำหน่ายและการให้บริการ Solution IT เพื่อสนับสนุนให้องค์กรไทยสามารถรับมือกับภัยคุกคามทางไซเบอร์ที่มีความซับซ้อนมากขึ้น
Read More »
เด็กฝึกงาน TechTalkThai หมายเลข 1
November 12, 2026
Cybersecurity, Microsoft, Products, Threats Update
Microsoft ปล่อยแพตช์ความปลอดภัยประจำรอบ Patch Tuesday เดือนพฤศจิกายน 2026 แก้ไขช่องโหว่รวม 1,235 รายการ ในจำนวนนี้มีช่องโหว่ Zero-day บน Microsoft Outlook ที่ถูกใช้โจมตีจริงเพื่อขโมย NTLM hash ของผู้ใช้งาน
Read More »
เด็กฝึกงาน TechTalkThai หมายเลข 1
November 11, 2026
Cybersecurity, Google, Products, Threats Update
Google ปล่อยอัปเดตความปลอดภัยสำหรับ Chrome แก้ไขช่องโหว่ 9 รายการ ซึ่งรวมถึงช่องโหว่ Zero-day CVE-2026-125350 ในคอมโพเนนต์ XML ที่ถูกใช้โจมตีจริงแล้ว แนะนำให้ผู้ใช้งานอัปเดตเป็นเวอร์ชันล่าสุด
Read More »
Maylada
November 10, 2026
Endpoint Security, Featured Posts, Google, Omnissa, Products
ในยุคที่องค์กรกำลังปรับเปลี่ยนรูปแบบการทำงานสู่ Digital Workplace และ Hybrid Work การบริหารจัดการอุปกรณ์ปลายทาง (Endpoint Management) ควบคู่ไปกับการรักษาความปลอดภัยในการเข้าถึงระบบและข้อมูลขององค์กร กลายเป็นหนึ่งในโจทย์สำคัญของฝ่าย IT และผู้บริหารด้านเทคโนโลยี โดยเฉพาะเมื่อองค์กรต้องรองรับการทำงานจากทุกที่ ทุกอุปกรณ์ และทุกเครือข่ายอย่างปลอดภัย
Read More »
Pawarit Sornin
November 10, 2026
AI Security, Cybersecurity, Featured Posts, IT Knowledge, IT Seminars and Training
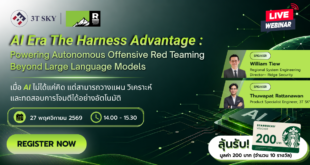
Ridge Security ร่วมกับ 3T Sky ขอเชิญผู้บริหารระดับ C-Level (CISO, CIO, CRO) ผู้นำด้านไอที และผู้ที่สนใจด้านความปลอดภัยไซเบอร์ เข้าร่วมงาน Webinar ในหัวข้อ “AI Era The Harness Advantage: Powering Autonomous Offensive Red Teaming Beyond Large Language Models” ยกระดับ Cybersecurity สู่ยุค AI ก้าวข้ามขีดจำกัดของ LLMs สู่ Autonomous Red Teaming เตรียมพร้อมรับมือเมื่อ AI ไม่ได้แค่ “คิด” แต่สามารถ “วางแผน วิเคราะห์ และทดสอบการโจมตี” ได้อย่างอัตโนมัติ วันที่ 27 พฤศจิกายน 2026 เวลา 14:00 – 15:30 น. ผ่านทาง Zoom Webinar
Read More »
Suphasin Sueklab
November 9, 2026
AI Security, Cybersecurity, Fortinet, Press Release, Products
ฟอร์ติเน็ต ผู้นำระดับโลกด้านไซเบอร์ซีเคียวริตี้ที่ขับเคลื่อนการผสานรวมของระบบเครือข่ายและระบบรักษาความปลอดภัยเข้าด้วยกัน ประกาศเปิดตัว FortiGuard Inline AI Security Service บริการใหม่ผ่านคลาวด์ที่มาพร้อมความสามารถในการตรวจสอบ ควบคุมและป้องกันการใช้งาน AI โดยเฉพาะสำหรับลูกค้า FortiGate ช่วยให้มองเห็นกิจกรรมของ AI ได้ครอบคลุมยิ่งขึ้น สกัดกั้นภัยคุกคามจาก AI และป้องกันการเปิดเผยข้อมูลผ่านโซลูชันของฟอร์ติเน็ตที่ใช้งานอยู่แล้ว นวัตกรรมของ FortiAIGate พัฒนาอย่างต่อเนื่องเพื่อเพิ่มขีดความสามารถให้มีประสิทธิภาพสูงยิ่งขึ้น ทั้งควบคุมและป้องกัน AI ขยายขอบเขตการเข้าถึงและควบคุมด้านการปฏิบัติตามข้อกำหนด ตรวจสอบการใช้งาน Shadow AI และเอเจนต์ AI ให้มองเห็นได้ชัดเจนยิ่งขึ้น รวมถึงเทคโนโลยีจากการเข้าซื้อกิจการ Virtue AI
Read More »
Veerapon Tangsiripathanawong
November 9, 2026
AI, AI Security, Cloud and Systems, Cybersecurity, Palo Alto Networks, Products
Palo Alto Networks อยู่ระหว่างการเจรจาเข้าซื้อกิจการ Clutch Security สตาร์ตอัปผู้พัฒนาโซลูชันควบคุมความมั่นคงปลอดภัยการเข้าถึงระบบของ AI Agent ด้วยมูลค่าราว 500 ล้านดอลลาร์สหรัฐ รับกระแสองค์กรธุรกิจเริ่มนำ AI Agent เข้ามาเชื่อมต่อกับระบบงานและฐานข้อมูลหลัก จนประเด็นด้านการควบคุมสิทธิ์และการป้องกันภัยคุกคามรูปแบบใหม่จึงกลายเป็นโจทย์เร่งด่วนที่เวนเดอร์ระดับโลกต้องรีบปิดจุดอ่อน
Read More »
เด็กฝึกงาน TechTalkThai หมายเลข 1
November 7, 2026
Cybersecurity, D-Link, Products, Threats Update
D-Link ออกคำแนะนำลดความเสี่ยงจากช่องโหว่ Zero-day หลายรายการบน Managed Switch ตระกูล DGS-3130 ที่ยังไม่มีแพตช์แก้ไข โดยช่องโหว่อาจเปิดโอกาสให้ผู้โจมตีเข้าถึงข้อมูลสำคัญของอุปกรณ์ แก้ไข Configuration หรือทำให้บริการเครือข่ายหยุดชะงัก
Read More »
เด็กฝึกงาน TechTalkThai หมายเลข 1
November 6, 2026
Cybersecurity, Open Source Software, Software Development & DevOps, Threats Update
OpenSSH ออกเวอร์ชัน 10.6p2 แก้ช่องโหว่ระดับ Critical ที่เปิดให้ผู้โจมตีล็อกอิน SSH เข้าบัญชีที่ไม่ได้ตั้งรหัสผ่าน เช่น บัญชีที่ใช้ SSH key อย่างเดียว บนเซิร์ฟเวอร์ Alpine Linux บางส่วนได้ เพียงส่งรหัสผ่านที่ยาว 257-1,024 bytes
Read More »
Maylada
November 4, 2026
AI Security, Cloud and Systems, Cloud Security, Featured Posts
เมื่อองค์กรใช้ Cloud และ AI มากขึ้น การดูแลข้อมูล สิทธิ์เข้าถึง และความปลอดภัยก็ต้องเติบโตไปด้วยกัน เพื่อให้เทคโนโลยีช่วยขับเคลื่อนธุรกิจได้อย่างมั่นใจ องค์กรจึงควรทบทวน 4 จุดเสี่ยงสำคัญที่อาจส่งผลกระทบต่อการทำงาน
Read More »
Veerapon Tangsiripathanawong
November 4, 2026
AI, AI Security, Cloud and Systems, CrowdStrike, Cybersecurity, Products
CrowdStrike เข้าซื้อกิจการสตาร์ตอัปด้านความปลอดภัย AI 2 แห่ง ได้แก่ Fiddler AI และ Dreadnode เพื่อเสริมความสามารถด้าน AI Observability และการทดสอบความปลอดภัยอัตโนมัติ ตอบโจทย์องค์กรที่เริ่มนำระบบ Autonomous AI Agents มาใช้งานจริงในระดับ Production แม้ทาง CrowdStrike จะไม่ได้เปิดเผยมูลค่าการเข้าซื้อ แต่มีรายงานว่า ข้อตกลงดังกล่าวมีมูลค่าเกือบ 500 ล้านดอลลาร์สหรัฐ
Read More »
นักเขียนฝึกหัดหมายเลขเก้า
November 3, 2026
Advanced Threat Protection, Akamai, Cloud Security, Cybersecurity, Network Security, Products, Uncategorized
บริษัท MazeBolt Technologies ผู้ให้บริการทดสอบการโจมตีการโจมตีโดยปฏิเสธการให้บริการแบบกระจาย (DDoS) ได้เปิดตัวการดีพลอยแพลตฟอร์มการตรวจสอบ RADAR แบบเนทีฟสำหรับลูกค้าที่ใช้งาน Akamai Technologies
Read More »
Suphasin Sueklab
November 3, 2026
Business Software, Cybersecurity, Data Security and Privacy, Press Release
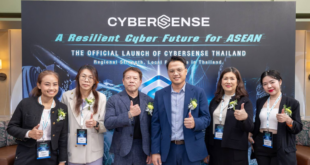
Cybersense Solutions ประกาศเปิดตัวสำนักงานในประเทศไทยอย่างเป็นทางการ พร้อมชูแนวคิด “Built in ASEAN, for ASEAN” เชื่อมโยงเครือข่ายข่าวกรองภัยคุกคาม (Threat Intelligence) ข้ามพรมแดน 5 ประเทศ เสริมความแข็งแกร่งด้วยทีมงานประจำกรุงเทพฯ ที่พร้อมดูแลกลุ่มลูกค้าในภาคโครงสร้างพื้นฐานสำคัญ โดยเฉพาะภาคการเงินและการธนาคาร รวมถึงภาคพลังงานและสาธารณูปโภค
Read More »
Veerapon Tangsiripathanawong
November 3, 2026
Cybersecurity, IoT & OT Security
ภัยคุกคามทางไซเบอร์ระลอกใหม่ขยายวงกว้างทั่วยุโรป หลังผู้ไม่ประสงค์ดีโจมตีระบบควบคุมอุณหภูมิตู้แช่เย็นและตู้แช่แข็งของเครือข่ายซูเปอร์มาร์เก็ตชั้นนำอีกครั้ง ส่งผลให้อุณหภูมิพุ่งสูงจนสินค้าอาหารสดเน่าเสียและต้องทิ้งทั้งหมด เหตุการณ์ดังกล่าวครอบคลุมทั้งเบลเยียม ลักเซมเบิร์ก สวีเดน และไอร์แลนด์ ซ้ำรอยการโจมตีลักษณะเดียวกันในฝรั่งเศสเมื่อเดือนก่อน
Read More »
เด็กฝึกงาน TechTalkThai หมายเลข 1
November 3, 2026
Cybersecurity, Google, Products, Threats Update
Google Threat Intelligence Group (GTIG) ร่วมกับพันธมิตรในอุตสาหกรรมทลาย Botnet XCPE ที่ควบคุม Android TV Set-top Box กว่า 1.3 ล้านเครื่อง โดยพบว่า Backdoor ถูกฝังมาใน Firmware ตั้งแต่โรงงานโดย Videostrong Technology ผู้ผลิตอุปกรณ์เอง เพื่อขายสิทธิ์เข้าถึงเครื่องให้กลุ่มอาชญากรไซเบอร์
Read More »
Veerapon Tangsiripathanawong
November 2, 2026
Cybersecurity, Data Security and Privacy, IT Knowledge, IT Trends and Updates
เบื้องหลังโครงสร้างพื้นฐานระดับ Enterprise สิ่งที่น่ากลัวที่สุดสำหรับการรักษาความมั่นคงปลอดภัยไม่ใช่แค่การโจมตีจากภายนอก แต่คือ Ghost Admin หรือบัญชีระดับผู้ดูแลระบบที่ไร้เจ้าของดูแลแต่กลับมีอำนาจในการจัดการข้อมูลและควบคุมสิทธิ์การเข้าถึงอย่างเต็มรูปแบบ และถูกทิ้งร้างไว้โดยปราศจากธรรมาภิบาลและการกำกับดูแลที่เหมาะสม
Read More »
Veerapon Tangsiripathanawong
October 30, 2026
Cybersecurity, Physical Security
กระทรวงกลาโหมสหรัฐฯ หรือเพนตากอน กำลังตรวจสอบเหตุการณ์ระบบตู้แช่แข็งขัดข้องอย่างผิดปกติในฐานทัพทหารหลายแห่งทั่วประเทศเมื่อเดือนสิงหาคมที่ผ่านมา โดยตั้งสมมติฐานว่าอาจเกิดจากการโจมตีทางไซเบอร์ เหตุการณ์ดังกล่าวส่งผลให้เสบียงอาหารเน่าเสียเป็นจำนวนมาก ขณะเดียวกันเจ้าหน้าที่สืบสวนของสหรัฐฯ ได้ประสานงานร่วมกับทางการฝรั่งเศส เพราะมีรูปแบบการโจมตีที่คล้ายกัน
Read More »
 TechTalkThai ศูนย์รวมข่าว Enterprise IT ออนไลน์แห่งแรกในประเทศไทย