TechTalkThai ศูนย์รวมข่าว Enterprise IT ออนไลน์แห่งแรกในประเทศไทย






สำนักงานคณะกรรมการคุ้มครองข้อมูลส่วนบุคคล (สคส.) เร่งตรวจสอบกรณีมีการเผยแพร่ข้อมูลส่วนบุคคลและภาพถ่ายติดบัตรของประชาชน รวมถึงนายกรัฐมนตรี รัฐมนตรี และผู้บริหารระดับสูงผ่านช่องทางออนไลน์ พร้อมประสานหน่วยงานที่เกี่ยวข้องดำเนินการทั้งกับผู้เผยแพร่ข้อมูล หน่วยงานผู้ดูแลฐานข้อมูล และเครือข่ายมิจฉาชีพที่ซื้อขายข้อมูลหรือช่องทางเข้าถึงโดยมิชอบ ย้ำประชาชนที่ได้รับความเสียหายสามารถใช้สิทธิร้องเรียนต่อ สคส. เพื่อดำเนินการตามกฎหมายได้
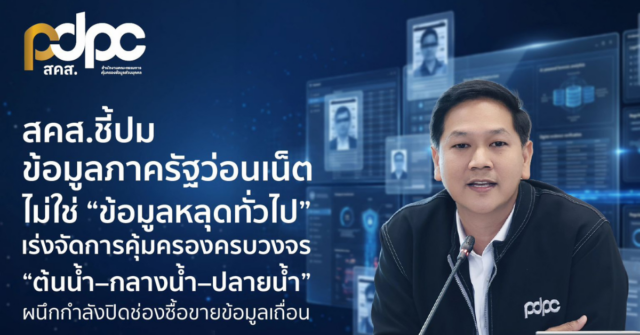
พ.ต.อ.สุรพงศ์ เปล่งขำ เลขาธิการคณะกรรมการคุ้มครองข้อมูลส่วนบุคคล เปิดเผยถึงกรณีผู้เชี่ยวชาญด้านเทคโนโลยีสารสนเทศระบุว่า พบข้อมูลส่วนบุคคลและภาพถ่ายติดบัตรจากฐานข้อมูลภาครัฐถูกนำมาเผยแพร่ผ่านช่องทางออนไลน์ ซึ่งปรากฏข้อมูลของบุคคลหลายกลุ่ม ตั้งแต่ประชาชนทั่วไป นายกรัฐมนตรี รัฐมนตรี ตลอดจนผู้บริหารระดับสูง ว่า สคส. ได้เร่งประสานและตรวจสอบข้อเท็จจริงร่วมกับหน่วยงานที่เกี่ยวข้องโดยทันที
“จากการตรวจสอบเบื้องต้นพบว่า กรณีนี้เป็นการนำเอาข้อมูลหรือลิงก์โปรแกรมช่องทางการเข้าถึงข้อมูลที่สร้างขึ้นโดยผิดกฎหมายจากเครือข่ายมิจฉาชีพ จึงเป็นการเข้าถึงโดยมิชอบซึ่งข้อมูลคอมพิวเตอร์ที่มีมาตรการป้องกันโดยเฉพาะ เข้าข่ายการกระทำผิดตาม พ.ร.บ.คอมพิวเตอร์ มาตรา 7 โดยมิใช่กรณีข้อมูลหลุดโดยทั่วไป จึงได้กำชับมาตรการดำเนินการเพื่อปกป้องคุ้มครองข้อมูลของประชาชนในทุกมิติ” เลขาธิการ สคส. กล่าว
สำหรับมาตรการดำเนินการได้แบ่งออกเป็น 3 ส่วน ครอบคลุมตั้งแต่ต้นทางของข้อมูล เครือข่ายที่นำข้อมูลหรือช่องทางเข้าถึงไปซื้อขาย ตลอดจนผู้ที่นำข้อมูลมาเผยแพร่ต่อ ดังนี้
ประการแรก การดำเนินการกับผู้นำข้อมูลมาโพสต์หรือเผยแพร่ ซึ่งถือเป็น “ปลายน้ำ” หากบุคคลดังกล่าวไม่ได้รับอนุญาต การกระทำดังกล่าวก็จะเป็นการเข้าถึงข้อมูลโดยมิชอบ และอาจเข้าข่ายเป็นความผิดตามพระราชบัญญัติว่าด้วยการกระทำความผิดเกี่ยวกับคอมพิวเตอร์ มาตรา 7 โดยได้ประสานงานกระทรวงดิจิทัลเพื่อเศรษฐกิจและสังคมและหน่วยงานที่เกี่ยวข้อง พิจารณาดำเนินคดีตามกฎหมายต่อไป
ทั้งนี้ ขอเตือนประชาชน ผู้ใช้งานสื่อสังคมออนไลน์ ตลอดจนผู้ดูแลเพจหรือช่องทางออนไลน์ต่าง ๆ ไม่ให้นำข้อมูลส่วนบุคคล ลิงก์ หรือช่องทางเข้าถึงฐานข้อมูลดังกล่าวไปทดลองเปิด ส่งต่อ หรือเผยแพร่ซ้ำ เนื่องจากอาจเป็นการขยายความเสียหายแก่เจ้าของข้อมูล และผู้กระทำอาจต้องรับผิดตามกฎหมายที่เกี่ยวข้อง
ประการที่สอง การดำเนินการกับหน่วยงานที่ดูแลข้อมูลหรือ “ต้นน้ำ” ได้แก่ กรมการขนส่งทางบกและกรมการปกครอง โดยประสานงานให้หน่วยงานดังกล่าวเร่งตรวจสอบและแก้ไข รวมถึงระงับหรือยับยั้งเหตุที่เกิดขึ้น และพิจารณารายงานเหตุการละเมิดข้อมูลส่วนบุคคลมายัง สคส. โดยทันที พร้อมทั้งให้ยกระดับมาตรการรักษาความมั่นคงปลอดภัยของระบบและข้อมูล
ขณะเดียวกัน ได้บูรณาการกับสำนักงานคณะกรรมการการรักษาความมั่นคงปลอดภัยไซเบอร์แห่งชาติ หรือ สกมช. เร่งกำหนดมาตรการเพื่ออุดช่องโหว่ พร้อมวางมาตรการรักษาความมั่นคงปลอดภัยขั้นพื้นฐานให้แก่หน่วยปฏิบัติที่เกี่ยวข้อง เพื่อป้องกันไม่ให้เกิดเหตุในลักษณะเดียวกันซ้ำอีก
ประการที่สาม การดำเนินการกับกลุ่มมิจฉาชีพที่ซื้อขายข้อมูลส่วนบุคคล รวมถึงซื้อขายหรือแลกเปลี่ยนช่องทางเข้าถึงข้อมูลโดยมิชอบ ซึ่งถือเป็น “กลางน้ำ” โดยบูรณาการให้กระทรวงดีอีและกองบัญชาการตำรวจสอบสวนกลาง หรือ CIB สืบสวนสอบสวน ปราบปราม และจับกุมผู้กระทำความผิดมาดำเนินคดีตามกฎหมาย พร้อมเร่งปิดกั้นช่องทางซื้อขายและแลกเปลี่ยนข้อมูลโดยไม่ชอบด้วยกฎหมาย
เลขาธิการ สคส. กล่าวย้ำว่า การดำเนินการในครั้งนี้จะต้องตรวจสอบให้ครบทุกมิติ ตั้งแต่ที่มาของข้อมูล วิธีการเข้าถึงระบบ บุคคลหรือเครือข่ายที่นำช่องทางเข้าถึงไปซื้อขาย ตลอดจนผู้ที่นำข้อมูลมาโพสต์หรือเผยแพร่ต่อ โดยทุกหน่วยงานจะต้องเร่งระงับความเสียหาย รักษาหลักฐานทางดิจิทัล ตรวจสอบช่องโหว่ และยกระดับมาตรการรักษาความมั่นคงปลอดภัยให้เหมาะสมกับความเสี่ยงของข้อมูลที่อยู่ในความดูแล
“หากประชาชนซึ่งเป็นเจ้าของข้อมูลส่วนบุคคลผู้ใดเห็นว่าตนได้รับความเสียหายจากการดำเนินการดังกล่าว สามารถใช้สิทธิร้องเรียนมายัง สคส. เพื่อให้ตรวจสอบและดำเนินการตามกฎหมายต่อไปได้” พ.ต.อ.สุรพงศ์ เปล่งขำ กล่าวทิ้งท้าย