TechTalkThai ศูนย์รวมข่าว Enterprise IT ออนไลน์แห่งแรกในประเทศไทย





วางชั้นควบคุมความปลอดภัยตามหลัก Zero Trust Architecture ยกระดับการตรวจจับด้วย MXDR ที่ขับเคลื่อนโดย Agentic SOC และส่งมอบในรูปแบบ OPEX ที่องค์กรเริ่มต้นได้โดยไม่ต้องลงทุนก้อนใหญ่
CyberGenics ประกาศเปิดตัวพอร์ตโฟลิโอบริการด้านความมั่นคงปลอดภัยไซเบอร์ Managed Security Services แบบครบวงจร รวม 14 บริการ ภายใต้ 3 เสาหลัก ได้แก่ Protect, Defense และ Risk โดยเสา Protect ทำหน้าที่เป็นชั้นควบคุมความปลอดภัย (Security Controls) ที่ออกแบบตามหลัก Zero Trust Architecture ขณะที่เสา Defense ยกระดับการตรวจจับและตอบสนองด้วย MXDR ที่ขับเคลื่อนโดย Agentic SOC ทั้งหมดส่งมอบผ่านทีมนักวิเคราะห์และศูนย์ปฏิบัติการความมั่นคงปลอดภัย (SOC) ที่ตั้งอยู่ในประเทศไทย ในรูปแบบค่าใช้จ่ายดำเนินงาน (OPEX)
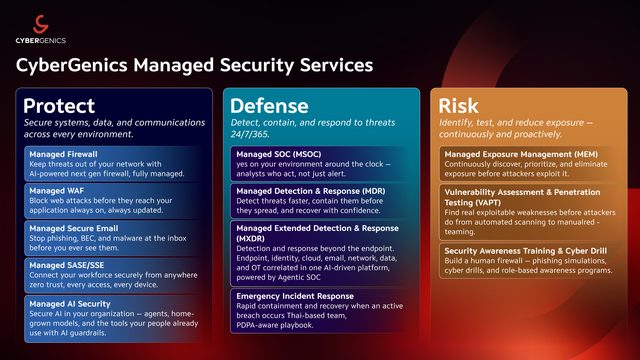
CyberGenics Managed Security Service
ภูมิภาคเอเชียแปซิฟิกถูกโจมตีหนักที่สุดในโลก ขณะที่องค์กรไทยติดข้อจำกัดสามด้านพร้อมกัน
รายงานของ Check Point Research ประจำเดือนกรกฎาคม 2569 ระบุว่า องค์กรทั่วโลกเผชิญการโจมตีเฉลี่ย 2,336 ครั้งต่อสัปดาห์ เพิ่มขึ้น 16% เมื่อเทียบกับปีก่อนหน้า โดยภูมิภาคเอเชียแปซิฟิกสูงที่สุดที่ 3,316 ครั้งต่อสัปดาห์ต่อองค์กร หรือมากกว่าค่าเฉลี่ยโลกราว 42%
ขณะที่ปริมาณภัยคุกคามเพิ่มขึ้น องค์กรไทยส่วนใหญ่กลับติดข้อจำกัดสามด้านพร้อมกัน ซึ่งไม่สามารถแก้ได้ด้วยการซื้อเครื่องมือเพิ่ม
ด้านบุคลากร การเฝ้าระวังจริงตลอด 24 ชั่วโมงต้องใช้ทีมที่หมุนเวียนได้อย่างน้อยสามกะ ครอบคลุมวันหยุดและวันลา ซึ่งหมายถึงนักวิเคราะห์หลายอัตราที่ต้องมีทั้งระดับเฝ้าระวัง ระดับสืบสวน และระดับล่าภัยคุกคาม บุคลากรกลุ่มนี้เป็นที่ต้องการสูง ค่าตัวสูง และเปลี่ยนงานเร็ว องค์กรที่ลงทุนสร้างทีมเองจึงมักพบว่าเพิ่งฝึกจนใช้งานได้ก็เสียคนไป และการเฝ้าระวังจะขาดช่วงทันทีที่คนลาออก
ด้านเทคโนโลยี เครื่องมือด้านความปลอดภัยมีวงจรการลงทุน 3–5 ปี แต่รูปแบบการโจมตีเปลี่ยนทุกไตรมาส องค์กรที่ซื้อขาดจึงถูกล็อกไว้กับสถาปัตยกรรมที่ตัดสินใจไว้ตั้งแต่วันจัดซื้อ หากเลือกไม่ตรงกับความเสี่ยงที่เกิดขึ้นจริง ต้นทุนที่จ่ายไปกลายเป็นค่าเสียโอกาส และต้องรอรอบงบประมาณถัดไปจึงจะปรับได้
ด้านงบประมาณ การลงทุนแบบ CAPEX ต้องขออนุมัติเป็นก้อนใหญ่ครั้งเดียว ผ่านกระบวนการที่ใช้เวลา และต้องแข่งกับโครงการอื่นที่สร้างรายได้โดยตรง ผลลัพธ์คือโครงการด้านความปลอดภัยถูกเลื่อนออกไป ทั้งที่ความเสี่ยงไม่ได้รอตามรอบงบประมาณ
ทำไมการเปลี่ยนจาก CAPEX เป็น OPEX จึงเป็นเรื่องของความสามารถ ไม่ใช่แค่เรื่องบัญชี
ความเข้าใจที่พบบ่อยคือ MSS ในรูปแบบ OPEX เป็นเพียงการเปลี่ยนวิธีลงบัญชี แต่ในทางปฏิบัติ โมเดลนี้แก้ข้อจำกัดทั้งสามด้านข้างต้นพร้อมกัน
เปลี่ยนต้นทุนคงที่ที่ผูกกับตัวบุคคล เป็นค่าบริการที่ผูกกับผลลัพธ์ องค์กรไม่ต้องแบกภาระการสรรหา ฝึกอบรม รักษาคน และหาคนทดแทนเมื่อลาออก
ขีดความสามารถในการเฝ้าระวังไม่ขึ้นอยู่กับการเปลี่ยนแปลงของนักวิเคราะห์ ขณะเดียวกันการต่ออายุและรักษาใบเซอร์ (Certificates) ของทีมงานก็ตกเป็นหน้าที่ของผู้ให้บริการโดยตรง
เปลี่ยนการเดิมพันครั้งเดียว เป็นการปรับตามภัยที่เกิดขึ้นจริง เมื่อไม่ได้ซื้อขาด องค์กรไม่ถูกล็อกกับเทคโนโลยีชุดเดิมตลอดอายุการใช้งาน สามารถขยายขอบเขตการเฝ้าระวังหรือเพิ่มบริการใหม่ เช่น การดูแลความปลอดภัยของ AI ได้ตามความเสี่ยงที่เปลี่ยนไป โดยไม่ต้องเริ่มกระบวนการจัดซื้อใหม่ทั้งหมด
เปลี่ยนคำขออนุมัติก้อนใหญ่ เป็นค่าใช้จ่ายที่คาดการณ์ได้ ผู้บริหารด้านความปลอดภัยสามารถเสนอโครงการที่เริ่มได้ทันทีในระดับงบประมาณดำเนินงาน แล้วขยายเมื่อพิสูจน์ผลได้ แทนที่จะรอรอบงบลงทุนถัดไป และตัวเลขค่าใช้จ่ายต่อเดือนที่ชัดเจนทำให้เชื่อมโยงกับความเสี่ยงที่ลดได้จริงเมื่อรายงานต่อคณะกรรมการ
จุดที่มักถูกมองข้ามคือ เครื่องมือที่ซื้อมาแล้วไม่มีคนเฝ้าไม่ได้สร้างการป้องกัน แต่ยังคงมีค่าลิขสิทธิ์ทุกปี ในกรณีเช่นนี้ CAPEX ที่ดูเหมือนคุ้มกว่าในกระดาษ กลับให้ผลลัพธ์ด้านความปลอดภัยต่ำกว่าค่าบริการรายเดือนที่มาพร้อมคนและกระบวนการ
Managed Security Service รายแรกของไทย ที่สามารถซื้อผ่าน AWS Marketplace ได้แล้ว พร้อมข้อเสนอเฉพาะองค์กรแบบ CPPO
CyberGenics เปิดช่องทางจัดซื้อบริการและผลิตภัณฑ์ด้านความมั่นคงปลอดภัยไซเบอร์ผ่าน AWS Marketplace โดยรายการแรกคือ CyberGenics Managed SOC ในหมวด Security – Professional Services ซึ่งทำให้โมเดล OPEX สมบูรณ์ขึ้น เพราะไม่ได้เปลี่ยนเพียงวิธีลงบัญชี แต่ลดแรงเสียดทานของกระบวนการจัดซื้อจริง
- รวมค่าใช้จ่ายไว้ใน AWS Billing เดียว องค์กรไม่ต้องเปิดผู้ขายรายใหม่ในระบบจัดซื้อ ไม่ต้องผ่านขั้นตอนตรวจสอบและขึ้นทะเบียนคู่ค้าซึ่งมักใช้เวลาหลายสัปดาห์ และเห็นค่าใช้จ่ายด้านความปลอดภัยรวมอยู่กับค่าใช้จ่ายคลาวด์ในใบแจ้งหนี้เดียว
- ข้อเสนอเฉพาะองค์กรแบบ CPPO (Channel Partner Private Offer) ราคา ขอบเขต และระยะเวลาสัญญาเจรจาได้ตามความต้องการของแต่ละองค์กร ผ่านช่องทาง Marketplace โดยตรง
- นับรวมกับข้อผูกพันการใช้จ่ายที่มีกับ AWS ค่าใช้จ่ายที่เกิดขึ้นผ่าน AWS Marketplace สามารถนับรวมกับข้อตกลงการใช้จ่ายที่องค์กรทำไว้กับ AWS ได้ ทั้งนี้ขึ้นอยู่กับเงื่อนไขของสัญญาแต่ละราย ซึ่งช่วยให้งบประมาณคลาวด์ที่ผูกพันไว้แล้วถูกใช้กับงานด้านความปลอดภัยได้
ในเชิงเทคนิค CyberGenics Managed SOC บน AWS Marketplace เชื่อมต่อกับบริการความปลอดภัยของ AWS โดยตรง ได้แก่ AWS Security Lake, CloudTrail, GuardDuty, Security Hub และ CloudWatch ครอบคลุมทั้งสภาพแวดล้อมบน AWS และ on-premises พร้อมตรวจจับภัยคุกคามที่เกิดเฉพาะบนคลาวด์ เช่น การใช้สิทธิ์ IAM ในทางที่ผิด การลักลอบนำข้อมูลออกจาก S3 การเรียก API ที่ผิดปกติ และอินสแตนซ์ EC2 ที่ถูกยึดครอง
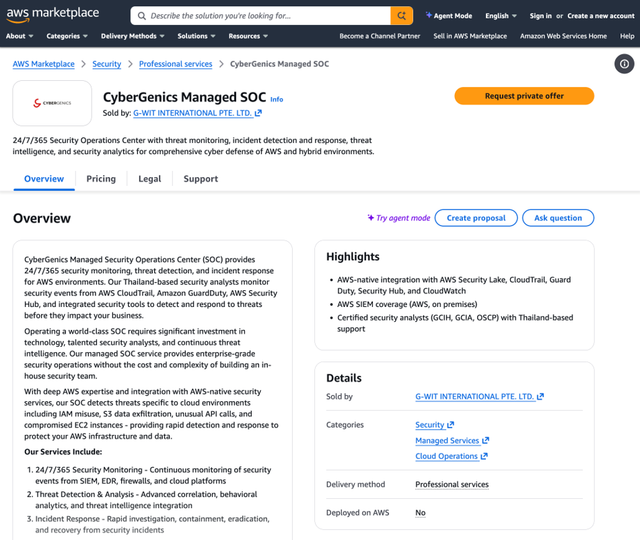
CyberGenics Managed Security Service บน AWS Marketplace
ทั้งนี้ทาง CyberGenics มีแผนเพิ่มรายการบน AWS Marketplace ในระยะถัดไป เช่น Managed Secure Email, Managed SSE, Managed Cloud Security, MDR, MXDR, และ Managed AI Security อีกทั้งยังรองรับการสั่งซื้อผลิตภัณฑ์ทางด้าน Cybersecurity และ professional service เช่น Okta, Fortinet, Check Point, CrowdStrike, Zscaler, Wiz, Devo, Google SecOps ด้วยเช่นกัน
ระดับการให้บริการที่วัดได้ ไม่ใช่คำว่า “เร็วขึ้น”
CyberGenics ระบุระดับการให้บริการ (SLA) ไว้ในสัญญา โดยแยกตามความรุนแรงของเหตุการณ์ พร้อมกำหนดช่องทางการแจ้งเตือนและกรอบเวลาการติดตามผลไว้อย่างชัดเจน
- Critical – แจ้งเตือนทางโทรศัพท์และอีเมลพร้อมคำแนะนำการดำเนินการภายใน 30 นาทีนับจากเกิดเหตุ และติดตามผลการดำเนินงานภายใน 2 ชั่วโมง
- High – แจ้งเตือนทางอีเมลพร้อมคำแนะนำภายใน 1 ชั่วโมง และติดตามผลการดำเนินงานภายใน 4 ชั่วโมง
- Medium – แจ้งเตือนทางอีเมลภายใน 8 ชั่วโมง และติดตามผลการดำเนินงานภายใน 24 ชั่วโมง
- Low – แจ้งเตือนทางอีเมลภายใน 24 ชั่วโมง และติดตามผลการดำเนินงานภายใน 72 ชั่วโมง
สองจุดที่ต่างจากบริการเฝ้าระวังทั่วไป คือ ทุกการแจ้งเตือนส่งพร้อมคำแนะนำการดำเนินการ ไม่ส่งต่อแจ้งเตือนดิบ (Raw Alerts) ให้องค์กรต้องไปตีความต่อเองและ เหตุระดับ Critical ใช้การโทรศัพท์ควบคู่กับอีเมล เพื่อไม่ให้เหตุร้ายแรงค้างอยู่ในกล่องจดหมายนอกเวลาทำการ นอกจากนี้ทุกระดับยังมีกรอบเวลาการติดตามผลกำกับไว้ ทำให้องค์กรตรวจสอบได้ว่าเหตุการณ์ถูกปิดจริงหรือเพียงถูกแจ้ง
สำหรับการควบคุมการแพร่กระจาย (Containment) CyberGenics เริ่มดำเนินการภายใน 1 นาที ผ่านการตอบสนองอัตโนมัติที่ทำงานภายใต้ขอบเขตการดำเนินการเชิงรุกซึ่งตกลงกับองค์กรไว้ล่วงหน้า สามารถสกัดกั้นการแพร่กระจายของภัยคุกคามได้แบบเรียลไทม์ ทันทุกจังหวะการเคลื่อนไหวของผู้โจมตี ไม่ใช่หลังจากรอการตรวจสอบของมนุษย์
ส่วนกรณีที่เกิดการบุกรุกจริง บริการ Emergency Incident Response ให้ความช่วยเหลือแบบ Immediate Security Breach Assistance โดยเริ่มดำเนินการภายใน 1 ชั่วโมง นับจากได้รับแจ้ง ด้วยทีมงานในประเทศไทย แตกต่างอย่างสิ้นเชิงจากการวิ่งหาผู้ให้บริการหลังเกิดเหตุ ซึ่งมักกินเวลานานหลายวันกว่าจะมีทีมงานพร้อมเข้าช่วยเหลือ
ขอบเขตการลงมือ: ระบุไว้ล่วงหน้า ไม่ต้องรอตีความตอนเกิดเหตุ
จุดที่องค์กรมักพบปัญหากับบริการ MDR คือความไม่ชัดเจนว่านักวิเคราะห์ “ลงมือ” ได้แค่ไหน CyberGenics จึงกำหนดขอบเขตการดำเนินการเชิงรุก (Active Response) ไว้เป็นลายลักษณ์อักษรตั้งแต่วันเริ่มบริการ ครอบคลุมการดำเนินการ เช่น การแยกเครื่องออกจากเครือข่าย (Host Isolation) การระงับบัญชีผู้ใช้ที่ถูกยึดครอง และการบล็อกการเชื่อมต่อที่เป็นอันตราย โดยแบ่งเป็นรายการที่ดำเนินการได้ทันทีและรายการที่ต้องได้รับอนุมัติจากผู้มีอำนาจขององค์กรก่อน พร้อมระบุผู้รับผิดชอบและช่องทางอนุมัติสำรองนอกเวลาทำการไว้ในเอกสารแนบท้ายสัญญา
การจัดเก็บข้อมูลบนแพลตฟอร์มที่ผ่านการรับรองมาตรฐาน
ข้อมูล Log และ Telemetry ของลูกค้าจัดเก็บอยู่บน Security Platform และบริการคลาวด์ที่ผ่านการรับรองมาตรฐานด้านความมั่นคงปลอดภัย โดยมีระยะเวลาจัดเก็บมาตรฐาน วัน และขยายได้ถึง 400 วันตามข้อกำหนดของแต่ละอุตสาหกรรม ทั้งนี้เพื่อรองรับองค์กรที่อยู่ภายใต้ พ.ร.บ.การรักษาความมั่นคงปลอดภัยไซเบอร์ พ.ศ. 2562 รวมถึงหลักเกณฑ์ของหน่วยงานกำกับดูแลภาคการเงิน
เมื่อสิ้นสุดสัญญา องค์กรสามารถดึงข้อมูล Log และกฎการตรวจจับ (Custom Rules) กลับคืนในฟอร์แมตมาตรฐาน เพื่อนำไปต่อยอดกับผู้ให้บริการรายอื่นได้ทันที
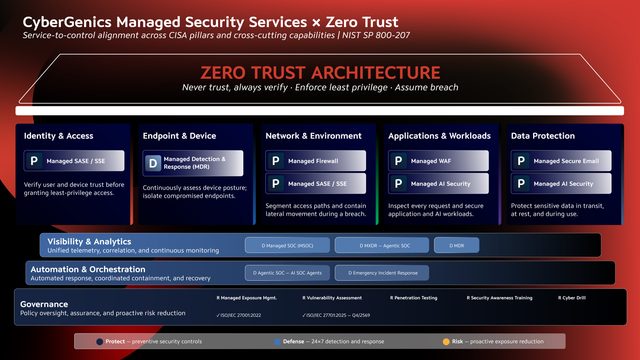
บริการของ CyberGenics MSS ครอบคลุม Zero Trust Architecture
Protect – ชั้นควบคุมความปลอดภัยที่วางตามหลัก Zero Trust Architecture
เสา Protect ไม่ใช่การรวมผลิตภัณฑ์หลายตัวไว้ในสัญญาเดียว แต่คือชุด Security Controls ที่จัดวางตามหลักการของ Zero Trust Architecture ตามแนวทาง NIST SP 800-207 ยึดหลัก ไม่เชื่อใจใคร ตรวจสอบทุกคำขอ และให้สิทธิ์เท่าที่จำเป็น (Never Trust, Always Verify, Least Privilege) โดยแต่ละบริการจะดูแลเสาหลักของ Zero Trust แต่ละด้านอย่างชัดเจน
- Managed SASE / SSE – ควบคุมมิติ Identity และ Network ตรวจสอบผู้ใช้และอุปกรณ์ทุกครั้งก่อนให้เข้าถึงทรัพยากร บังคับสิทธิ์ขั้นต่ำที่จำเป็น พร้อมยกเลิกแนวคิดเรื่อง เครือข่ายภายในที่ปลอดภัยเสมอ (Implicit Trust) โดยสิ้นเชิง
- Managed Firewall – ควบคุมมิติ Network ด้วยการแบ่งส่วนเครือข่ายและจำกัดการเคลื่อนที่ด้านข้าง (Lateral Movement) เมื่อมีจุดใดถูกยึดครอง
- Managed WAF – ควบคุมมิติ Application และ Workload คัดกรองและตรวจสอบทุกคำขอ (Requests) ที่เข้าสู่แอปพลิเคชันอย่างเข้มงวด โดยไม่ปักใจเชื่อว่ามีต้นทางใดปลอดภัยมาก่อน
- Managed Secure Email – ปิดช่องทางเข้าถึงเริ่มต้นที่ถูกใช้มากที่สุด ทั้ง Phishing, BEC และมัลแวร์ ก่อนที่ผู้โจมตีจะได้ตัวตนที่ถูกต้องไปใช้งาน
- Managed AI Security – ขยายหลักการ Zero Trust ไปยัง AI Workload และ Data ซึ่งเป็นพื้นที่ที่ยังไม่มีการควบคุมในองค์กรส่วนใหญ่
การจัดวางแบบนี้ทำให้องค์กรตรวจสอบได้ว่าตนเองครอบคลุมเสาใดของ Zero Trust แล้ว และยังขาดเสาใด แทนการประเมินความพร้อมจากจำนวนผลิตภัณฑ์ที่มีอยู่
Managed AI Security – ปิดช่องว่างที่นโยบายความปลอดภัยยังตามไม่ทัน
องค์กรจำนวนมากเริ่มนำ AI เข้ามาใช้ในกระบวนการทำงานเร็วกว่าที่นโยบายความปลอดภัยจะตามทัน CyberGenics จึงออกแบบบริการนี้ให้ครอบคลุมทั้งวงจร ได้แก่
- การค้นหา Shadow AI – ระบุเครื่องมือ AI และบริการ GenAI ที่พนักงานใช้งานอยู่จริงแต่ไม่อยู่ในทะเบียนขององค์กร
- การจัดทำทะเบียนสินทรัพย์ AI – รวบรวม AI Agent โมเดลที่พัฒนาขึ้นเอง และ API ที่เชื่อมต่อ ควบคู่กับการประเมินความเสี่ยงแบบแยกย่อยทีละรายการ
- การป้องกันข้อมูลรั่วไหลผ่าน AI – ตรวจจับและควบคุมการส่งข้อมูลสำคัญขององค์กรออกไปยังบริการ AI ภายนอก
- การตรวจจับการโจมตีเฉพาะทาง – ครอบคลุมรูปแบบการโจมตีอย่าง Prompt Injection และการใช้งานโมเดลในทางที่ผิด โดยอ้างอิงกรอบ OWASP Top 10 for LLM Applications และแนวทาง NIST AI Risk Management Framework
MXDR ที่ขับเคลื่อนด้วย Agentic SOC – หัวใจของเสา Defense
หากเสา Protect คือชั้นควบคุม เสา Defense คือชั้นการมองเห็นและการตอบสนอง ซึ่งในสถาปัตยกรรม Zero Trust ถือเป็นองค์ประกอบที่ขาดไม่ได้ เพราะการควบคุมทุกชั้นจะมีความหมายก็ต่อเมื่อองค์กรตรวจสอบได้ว่าเกิดอะไรขึ้นจริงหลังการควบคุมนั้น
Managed Extended Detection & Response (MXDR) คือบริการที่ CyberGenics ให้ความสำคัญสูงสุดในเสานี้ เนื่องจากเป็นจุดที่สร้างความต่างได้มากที่สุดต่อองค์กรที่มีทีมจำกัด โดยขยายการตรวจจับให้ไกลกว่าระดับ Endpoint ครอบคลุม Endpoint, Identity, Cloud, Email, Network, Data และ OT แล้วเชื่อมโยงสัญญาณจากทุกแหล่งเข้าด้วยกัน แทนการให้นักวิเคราะห์ไล่เปิดทีละคอนโซล
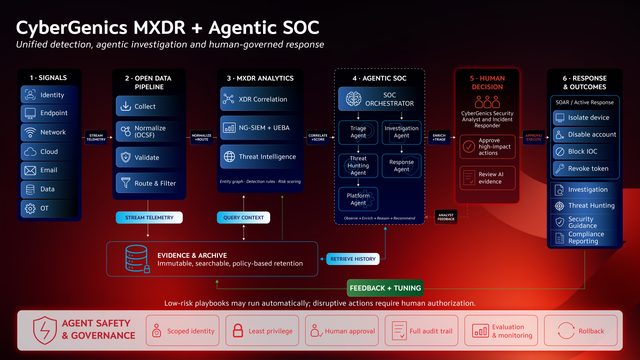
CyberGenics MXDR and Agentic SOC
เบื้องหลังการทำงานคือ Agentic SOC ซึ่งใช้ AI Agent รับภาระงานที่ต้องทำซ้ำและต้องทำต่อเนื่องตลอดเวลา ได้แก่ การรวบรวมบริบทของแต่ละการแจ้งเตือน การเชื่อมโยงเหตุการณ์ข้ามระบบให้เป็นเรื่องเดียวกัน อัตราการลดลงของ False Positive และการคัดกรองสัญญาณรบกวนออกก่อนถึงมือนักวิเคราะห์ ช่วยให้นักวิเคราะห์สามารถโฟกัสเวลาไปกับการสืบสวนภัยคุกคามสำคัญ และตัดสินใจควบคุมความเสียหายได้อย่างเต็มที่ ซึ่งยังคงเป็นขั้นตอนที่มีคนรับผิดชอบเสมอ
บริการอื่นในเสา Defense ประกอบด้วย
- Managed SOC (MSOC) – เฝ้าระวังตลอด 24 ชั่วโมงโดยทีมนักวิเคราะห์ในประเทศไทย ภายใต้ขอบเขตการดำเนินการเชิงรุกที่ตกลงไว้ล่วงหน้า
- Managed Detection & Response (MDR) – ตรวจจับ ควบคุม และกู้คืนในระดับ Endpoint โดยกฎการตรวจจับอ้างอิง MITRE ATT&CK
- Emergency Incident Response (EIR) – ทีมตอบสนองเหตุฉุกเฉินในประเทศไทย เริ่มให้ความช่วยเหลือภายใน 1 ชั่วโมงนับจากได้รับแจ้ง ควบคุม กู้คืน และจัดทำรายงานหลักฐานทางดิจิทัล
ในกรณีที่เหตุการณ์เกี่ยวข้องกับข้อมูลส่วนบุคคล ทีม EIR จะสนับสนุนองค์กรในการประเมินผลกระทบและจัดเตรียมเอกสารสำหรับการแจ้งเหตุละเมิดข้อมูลส่วนบุคคลต่อสำนักงานคณะกรรมการคุ้มครองข้อมูลส่วนบุคคล ภายใน 72 ชั่วโมงตามที่ PDPA กำหนด
Risk – ค้นหา ทดสอบ และลดความเสี่ยงอย่างต่อเนื่อง
- Managed Exposure Management (MEM) – ค้นหา จัดลำดับความสำคัญ และกำจัดจุดเสี่ยงอย่างต่อเนื่อง ก่อนที่ผู้โจมตีจะใช้ประโยชน์ พร้อม Agentic Exposure Validation ที่ยืนยันว่าจุดเสี่ยงใดถูกโจมตีได้จริง
- Vulnerability Assessment – ประเมินช่องโหว่อย่างเป็นระบบและต่อเนื่องทั่วทั้งสินทรัพย์ขององค์กร
- Penetration Testing – ทดสอบเจาะระบบเพื่อยืนยันว่าช่องโหว่ใดถูกโจมตีได้จริง ตั้งแต่ระดับอัตโนมัติจนถึงการทดสอบด้วยทีม Red Team
- Security Awareness Training – โปรแกรมสร้างความตระหนักตามบทบาทหน้าที่ พร้อมการจำลองสถานการณ์ Phishing
- Cyber Drill – การซ้อมรับมือเหตุการณ์ร่วมกับทีมผู้บริหารและทีมปฏิบัติการ เพื่อทดสอบแผนตอบสนองก่อนใช้งานจริง
เริ่มจาก Essential ขยายสู่ Elite โดยไม่ต้องจัดซื้อใหม่
CyberGenics ออกแบบแพ็กเกจบริการเป็นขั้นบันไดตั้งแต่ Essential จนถึง Elite ตามโมเดล OPEX เพื่อให้องค์กรเริ่มจากสเกลที่พร้อม แล้วค่อยขยับขยายตามการเติบโตของธุรกิจและความเสี่ยงที่เปลี่ยนไป โดยไม่ต้องเริ่มกระบวนการจัดซื้อใหม่ทั้งหมด และไม่ต้องเปลี่ยนผู้ให้บริการกลางทาง ทำให้ธุรกิจขนาดกลางเข้าถึงการเฝ้าระวังระดับองค์กรขนาดใหญ่ได้ในระดับงบประมาณที่บริหารได้จริง
มาตรฐานและใบรับรอง
การดำเนินงานของ CyberGenics ได้รับการรับรองมาตรฐาน ISO/IEC 27001:2022 พร้อมทีมนักวิเคราะห์มืออาชีพที่การันตีด้วยใบรับรองระดับสากล (ได้แก่ CISSP, CISM, CC, CySA+, Security X, Security+, Pentest+, Security Analyst (SAL1), Certified Red Team Analyst (CRTA), CEH และ SOC-CMM โดยศูนย์ปฏิบัติการที่มีนักวิเคราะห์ และปฏิบัติงานแบบผลัดเปลี่ยนตลอด 24 ชั่วโมง
นอกจากนี้ CyberGenics ยังอยู่ระหว่างยื่นขอรับรอง ISO/IEC 27701:2025 ซึ่งเป็นมาตรฐานสากลด้านการจัดการข้อมูลส่วนบุคคล (PIMS) เวอร์ชันล่าสุด โดยคาดว่าจะผ่านการรับรองใน Q4/2569 ซึ่งจะช่วยการันตีว่ากระบวนการดูแลข้อมูลในฐานะ Data Processor ได้รับการตรวจสอบจากหน่วยงานภายนอกอย่างโปร่งใส ช่วยปลดล็อกภาระความรับผิดชอบร่วมขององค์กรลูกค้าภายใต้กฎหมาย PDPA ได้อย่างมั่นใจ
ความเห็นผู้บริหาร
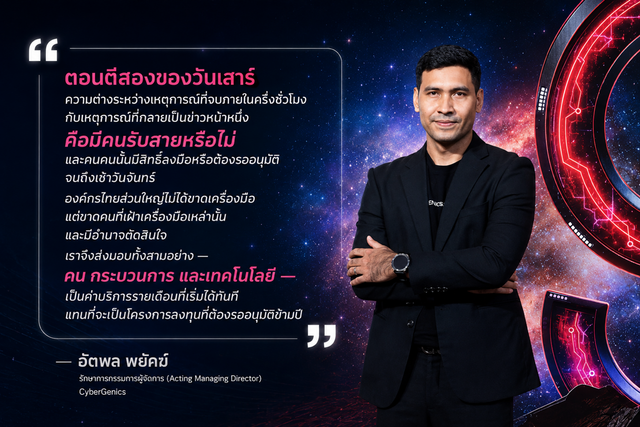
การให้บริการ
ทั้ง 14 บริการเปิดให้บริการแล้วสำหรับองค์กรในประเทศไทย โดยองค์กรที่สนใจสามารถขอรับการประเมินและทดสอบต่อไปนี้ได้
- การประเมินขอบเขตความเสี่ยงเบื้องต้น (Risk Scoping Assessment) – ทบทวนสินทรัพย์ พื้นที่การโจมตี และช่องว่างของการควบคุมตามหลัก Zero Trust เพื่อระบุว่าองค์กรครอบคลุมเสาใดแล้วและควรเริ่มจากจุดใด
- การทดสอบความปลอดภัยของอีเมล (Secure Email Assessment) – ทดสอบว่าระบบอีเมลปัจจุบันขององค์กรสกัด Phishing, BEC และมัลแวร์ได้จริงเพียงใด พร้อมรายงานผลที่ระบุรูปแบบการโจมตีที่หลุดผ่านเข้ามาได้
- การทดสอบมาตรการควบคุมและการปฏิบัติการ (Security Validation) – ทดสอบว่า Security Controls ที่องค์กรลงทุนไปแล้วตรวจจับและสกัดการโจมตีได้จริงตามที่ออกแบบไว้หรือไม่ และทีมปฏิบัติการตอบสนองได้ทันตามกรอบเวลาหรือไม่ โดยใช้ Security Validation ร่วมกับ MXDR
- การค้นหาและลดจุดเสี่ยงอย่างต่อเนื่อง (Exposure Management) – ค้นหา จัดลำดับความสำคัญ และกำจัดจุดเสี่ยงก่อนที่ผู้โจมตีจะใช้ประโยชน์ ด้วย Exposure Management ร่วมกับ Agentic Exposure Validation ซึ่งยืนยันว่าจุดเสี่ยงใดถูกโจมตีได้จริง แทนการส่งรายการช่องโหว่จำนวนมากให้ทีมไปไล่แก้เอง
- เอกสารข้อกำหนดระดับการให้บริการฉบับเต็ม – รายละเอียด SLA ขอบเขตการดำเนินการเชิงรุก และเงื่อนไขการจัดเก็บข้อมูล
ติดต่อขอรับได้ที่ Inquiry@CyberGenics.co หรือโทร 02-781-9105
เกี่ยวกับ CyberGenics
CyberGenics บริษัทในกลุ่ม G-Able Group ให้บริการด้าน Cybersecurity แก่องค์กรขนาดใหญ่และธุรกิจขนาดกลาง และมีศูนย์ปฏิบัติการความมั่นคงปลอดภัย (SOC) ภายในประเทศ บริการตอบสนองเหตุการณ์ที่รองรับข้อกำหนด PDPA และการดำเนินงานที่ได้รับการรับรองมาตรฐาน ISO/IEC 27001:2022
CyberGenics ไม่ได้เป็นเพียงผู้ให้บริการเครื่องมือความปลอดภัย แต่คือพาร์ตเนอร์เชิงกลยุทธ์ที่ผสาน ‘คน กระบวนการ และเทคโนโลยีระดับ Agentic SOC’ เข้าด้วยกันในโมเดล OPEX ที่เริ่มต้นได้ทันที ช่วยให้ทุกองค์กรยกระดับการป้องกันสู่มาตรฐาน Zero Trust ได้อย่างมั่นใจ หมดกังวลเรื่องการขาดแคลนบุคลากร และพร้อมรับมือทุกภัยคุกคามไซเบอร์ได้ตลอด 24 ชั่วโมง
อีเมล: Inquiry@CyberGenics.co
โทรศัพท์: 02-781-9105
เว็บไซต์: www.cybergenics.co
Facebook: CyberGenics
LINE: @CyberGenics
แหล่งอ้างอิง: Check Point Research, “July 2026 Cyber Threats Surge,” กรกฎาคม 2569 · NIST SP 800-207 Zero Trust Architecture · ISO/IEC 27701:2025
Tags แนะนำ: Managed Security Services, MSSP, Zero Trust, ZTA, MXDR, Agentic SOC, Managed SOC, MDR, OPEX, Incident Response, PDPA, ISO 27701, VAPT, SASE, AI Security, CyberGenics