TechTalkThai ศูนย์รวมข่าว Enterprise IT ออนไลน์แห่งแรกในประเทศไทย









จากเหตุการณ์ข้อมูลรั่วไหลครั้งใหญ่ของหน่วยงานรัฐในประเทศไทย ทำให้เกิดการผลักดันการใช้ Multi-factor Authentication (MFA) ในภาครัฐและภาคเอกชน แต่ไม่ใช่ทุก MFA ที่สามารถต้านทานการโจมตีแบบ Phishing ได้ บทความนี้จะพาทุกท่านไปรู้จักกับมาตรฐาน FIDO2 และ Passkey พร้อมเจาะลึกว่าทำไมโซลูชัน FIDO Security Key – Phishing-resistant MFA จาก Thales จึงเป็นกุญแจสำคัญขององค์กรที่รองรับการพิสูจน์ตัวตนทุกสถานการณ์และมีความมั่นคงปลอดภัยขั้นสูงสุด
สกมช. เตรียมยกระดับการใช้ MFA ในหน่วยงานรัฐจากเหตุข้อมูลส่วนบุคคลรั่วไหลสู่สาธารณะ
เหตุการณ์ข้อมูลล็อกอินรั่วไหลครั้งใหญ่ในประเทศไทย ซึ่งพบ Username และ Password สะสมมากกว่า 200 ล้านรายการ ตอกย้ำว่า เมื่อข้อมูลเหล่านี้หลุดสู่สาธารณะ แฮ็กเกอร์อาจไม่จำเป็นต้องเจาะฐานข้อมูลผู้ใช้อีกต่อไป เพียงนำ Username และ Password ที่ได้มาใช้เข้าสู่ระบบโดยไม่ได้รับอนุญาต ก็สามารถเข้าถึงข้อมูลความลับหรือสร้างความเสียหายต่อองค์กรได้
เหตุการณ์นี้สะท้อนชัดว่า การพึ่งพา Password เพียงชั้นเดียวไม่เพียงพออีกต่อไป รัฐบาลจึงมอบหมายให้ สำนักงานคณะกรรมการการรักษาความมั่นคงปลอดภัยไซเบอร์แห่งชาติ (สกมช.) ผลักดันการใช้ Multi-Factor Authentication (MFA) ในทุกหน่วยงานรัฐ เพื่อยกระดับการปกป้องระบบและข้อมูลสำคัญ
คำถามวันนี้จึงไม่ใช่แค่ “องค์กรมี MFA แล้วหรือยัง?”
แต่คือ “MFA ที่ใช้อยู่ต้านการโจมตีทางไซเบอร์ เช่น Phishing ได้หรือไม่?”
จาก Password สู่ MFA – ดีขึ้นแต่ยังไม่ใช่จุดหมาย
Multi-Factor Authentication (MFA) เป็นก้าวสำคัญของการรักษาความมั่นคงปลอดภัยทางไซเบอร์ เพราะเพิ่มชั้นการยืนยันตัวตนนอกเหนือจาก Password แต่ MFA ไม่ได้มีความแข็งแกร่งเท่ากันทุกแบบ โดยเฉพาะวิธีที่ยังต้องให้ผู้ใช้รับหรือกรอกรหัส เช่น SMS, OTP หรือการกดอนุมัติผ่าน Push Notification
วิธีการยืนยันตัวตนเพิ่มเติมเหล่านี้ แฮ็กเกอร์ยังสามารถใช้ Social Engineering และเทคนิคต่างๆ เช่น Phishing, SIM Swapping, Adversary-in-the-Middle หรือ MFA Fatigue / Push Bombing เพื่อหลอกให้ผู้ใช้เปิดเผยรหัสหรือเผลอกดอนุมัติการเข้าสู่ระบบให้ได้อยู่ดี
มี MFA ≠ ปลอดภัยจาก Phishing เสมอ
มาตรฐาน FIDO คืออะไรต่างจาก MFA แบบดั้งเดิมอย่างไร?
หัวใจของ FIDO คือการเปลี่ยนจาก “ความลับที่ผู้ใช้ต้องจำ รับ หรือกรอก” ไปเป็นการยืนยันตัวตนด้วย Public Key Cryptography แทน ทำให้ไม่มีการใช้ Password หรือ OTP แบบเดิมที่ผู้ใช้จะถูกหลอกให้ส่งต่อข้อมูลให้แฮ็กเกอร์อีกต่อไป
เมื่อเริ่มใช้งาน ระบบจะสร้างคู่กุญแจเข้ารหัส โดย Private Key จะอยู่กับอุปกรณ์ของผู้ใช้ เช่น สมาร์ตโฟนหรือ FIDO Security Key (อุปกรณ์ฮาร์ดแวร์) ส่วนบริการปลายทางจะเก็บเฉพาะ Public Key ผู้ใช้จึงยืนยันตัวตนด้วย PIN หรือ Biometrics บนอุปกรณ์ของตนเองได้ทันที ที่สำคัญคือข้อมูลล็อกอินของ FIDO จะผูกกับบริการที่ถูกต้อง ลดความเสี่ยงการถูกหลอกเข้าเว็บ Phishing และการนำ Username/Password ที่ขโมยได้ไป Replay กับบริการจริง
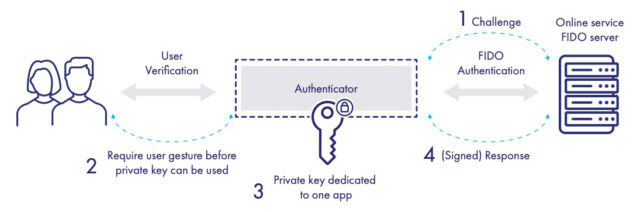
คุณสมบัติเด่นของ FIDO ได้แก่
- ไม่มี Password หรือ OTP แบบเดิมให้ผู้ใช้ถูกหลอกกรอกบนเว็บ Phishing
- Private Key ไม่ถูกส่งออกจาก Authenticator ไปยัง Server
- ช่วยลดความเสี่ยงการโจมตีแบบ Phishing, Credential Theft, Credential Stuffing และ Replay Attack
- ล็อกได้ง่ายขึ้นด้วย PIN, Biometrics หรือ Security Key
- รองรับแนวทาง Passwordless และ Zero Trust Authentication
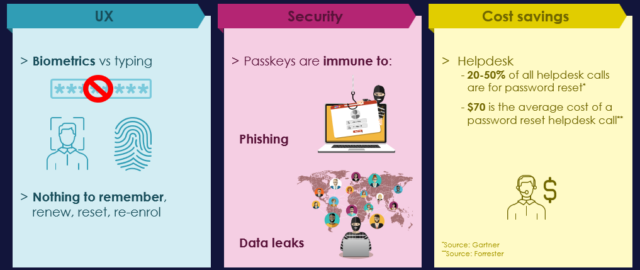
Passkey คืออะไรทำไมผู้ใช้ถึงใช้งานได้ง่ายขึ้น?
Passkey คือข้อมูลล็อกอิน (Credential) ที่ใช้มาตรฐาน FIDO เพื่อเข้าสู่ระบบโดยไม่ต้องพึ่ง Password แบบเดิม ผู้ใช้สามารถยืนยันตัวตนด้วยวิธีที่คุ้นเคย เช่น ลายนิ้วมือ ใบหน้า หรือ PIN ของอุปกรณ์ จึงช่วยลดทั้งความเสี่ยงด้านความมั่นคงปลอดภัยและความยุ่งยากในการจำ Password
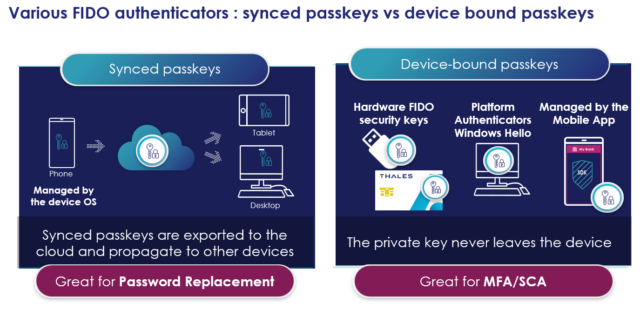
Passkey มีทั้งแบบ Synced Passkey ที่สามารถซิงค์ผ่าน Ecosystems ที่รองรับ และ Device-bound Passkey ที่ผูกติดกับอุปกรณ์หรือ Hardware Security Key โดยองค์กรสามารถเลือกใช้งานให้เหมาะกับระดับความเสี่ยงและสถานการณ์ต่างๆ ได้
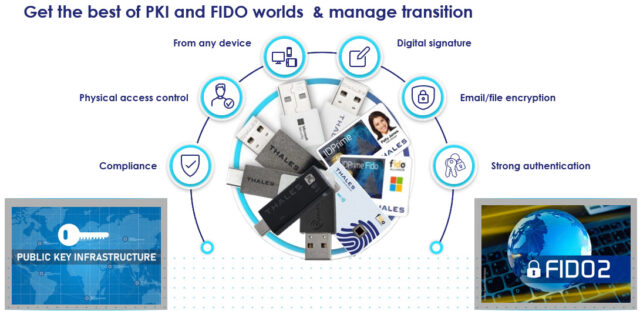
องค์กรไม่จำเป็นต้องทิ้งระบบเดิมเพื่อเริ่มใช้ FIDO
ความท้าทายขององค์กรขนาดใหญ่ คือ ระบบใหม่อาจพร้อมสำหรับ FIDO2/WebAuthn แต่แอปพลิเคชันเก่าๆ (Legacy Apps) บางส่วนยังต้องพึ่งการใช้ PKI Certificate-Based Authentication (PKI CBA) สำหรับ Network Logon, Digital Signing, Encryption หรือระบบที่มีข้อกำหนดเฉพาะ
ดังนั้นแนวทางที่เหมาะสมไม่จำเป็นต้องเลือกระหว่าง “FIDO” หรือ “PKI” แต่สามารถเป็น “FIDO + PKI” เพื่อให้ระบบใหม่เดินหน้าสู่การพิสูจน์ตัวตนแบบ Passwordless ในขณะที่ระบบเดิมยังทำงานต่อไปได้อย่างมั่นคงปลอดภัย
Thales FIDO Security Key – Key เดียวหลากหลายสถานการณ์
Thales นำเสนอ FIDO Security Key และ Fusion Token ที่รองรับทั้ง FIDO2 และ PKI CBA ในอุปกรณ์เดียว ช่วยให้องค์กรค่อยๆ เปลี่ยนผ่านจากโครงสร้างเดิมไปสู่การพิสูจน์ตัวตนแบบ Passwordless ได้โดยไม่จำเป็นต้องปรับปรุงทุกระบบพร้อมกัน
- FIDO2 / Passwordless Authentication สำหรับแอปพลิเคชันยุคใหม่และระบบ Cloud
- PKI / Certificate-Based Authentication สำหรับระบบเก่าที่ยังคงใช้งานอยู่
- Digital Signing และ Data Protection
- Network Logon และ Remote Access
- รองรับแพลตฟอร์มที่ใช้ FIDO2/WebAuthn เช่น Microsoft Entra ID
- ลดจำนวน Authenticator และความซับซ้อนในการบริหารของทีม IT
จาก “มี MFA” สู่ Identity Security ที่พร้อมรับมือภัยไซเบอร์ยุคใหม่
องค์กรไม่จำเป็นต้องปรับปรุงระบบการพิสูจน์ตัวตนทั้งหมดในวันเดียว จุดเริ่มต้นที่ดีคือระบุ “ผู้ใช้ที่มีความเสี่ยงสูง” และ “ระบบที่มีความสำคัญต่อธุรกิจ” เช่น ผู้บริหาร, ผู้ดูแลระบบ, Email, VPN, Remote Access, Cloud และ Privileged Access แล้วเริ่มยกระดับกลุ่มเหล่านี้สู่ Phishing-Resistant MFA ก่อน
Password → MFA → Phishing-Resistant MFA → FIDO / Passkeys → Passwordless
Thales ผู้นำด้าน Identity & Access Management สำหรับองค์กร
จาก Phishing-Resistant MFA สู่การพิสูจน์ตัวตนแบบ Passwordless – มั่นคงปลอดภัย ใช้งานง่าย พร้อมต่อยอดสู่อนาคต
🏆 ผู้นำระดับโลกที่มีความเชี่ยวชาญด้าน Cybersecurity มานานกว่า 30 ปี
ด้วยประสบการณ์ด้าน Cybersecurity มานานกว่า 30 ปี และการให้บริการองค์กรชั้นนำทั่วโลก Thales มีความเชี่ยวชาญทั้งด้าน Passwordless Authentication, Hardware Authentication และ Identity Security พร้อมได้รับการยกย่องให้เป็นผู้นำ (Leader) ในกลุ่ม Passwordless Authentication สำหรับองค์กร (Enterprise) และสำหรับผู้บริโภค (B2C) จาก KuppingerCole 2026 Leadership Compass ติดต่อกันเป็นปีที่ 3
🛡️ Security by Design — จากการวิจัยด้าน Cryptography สู่กระบวนการพัฒนาที่ควบคุมทุกอย่างเอง
ความมั่นคงปลอดภัยถูกออกแบบมาตั้งแต่ต้นทาง ด้วย FIDO Cryptographic Libraries ที่พัฒนาโดย Thales และกระบวนการผลิตที่ Thales ควบคุมทุกขั้นตอนเอง ช่วยให้องค์กรมั่นใจการรักษาความมั่นคงปลอดภัยและห่วงโซ่อุปทานของ Authenticator ตลอดวงจร
🔐 FIDO + PKI — เดินหน้าสู่ยุคใหม่โดยไม่ทิ้งระบบเก่าไว้ด้านหลัง
รองรับทั้ง FIDO2/Passwordless และ PKI Certificate-Based Authentication ช่วยให้องค์กรก้าวสู่ Passwordless ได้ตามความพร้อม โดยยังรองรับโครงสร้างพื้นฐาน IT แบบเก่าที่จำเป็นต้องใช้ PKI
🌐 กลยุทธ์การพิสูจน์ตัวตนเดียวรองรับทุกสถานการณ์
ครอบคลุมตั้งแต่ FIDO Authentication, PKI, Digital Signing, Network Logon, Remote Access และ Cloud Access ไปจนถึง Physical Access ผ่านเทคโนโลยี Smart Card ช่วยเชื่อมโลกของ Digital Identity และ Physical Access เข้าด้วยกัน พร้อมลดความซับซ้อนในการบริหารจัดการ
🔄 เหนือล้ำกว่า Security Key ด้วยมาตรฐาน FIDO แบบ End-to-end
Thales ไม่ได้ให้บริการเพียง Hardware Authenticator แต่สามารถรองรับระบบ FIDO ได้แบบ End-to-End ตั้งแต่ Hardware, Identity Provider (IdP), Software Tools ไปจนถึงการจัดการ FIDO Key Lifecycle ช่วยให้องค์กรวางระบบและเริ่มใช้การพิสูจน์ตัวตนแบบ Passwordless ได้อย่างมีประสิทธิภาพ
🚀 เริ่มป้องกัน Phishing วันนี้สู่การใช้ Passwordless ในวันหน้า
ลดการพึ่งพา Password, OTP และ Shared Secrets ด้วย Public Key Cryptography พร้อมรองรับ FIDO2/WebAuthn และ Identity Platform สมัยใหม่อย่าง Microsoft Entra ID โดยเริ่มต้นจาก “ผู้ใช้ที่มีความเสี่ยงสูง” และ “ระบบที่มีความสำคัญต่อธุรกิจ” ก่อน แล้วค่อยขยายไปสู่ Passwordless ในอนาคต
หากต้องการเรียนรู้เพิ่มเติมว่า Thales จะช่วยยกระดับ Identity Security ลดความเสี่ยงจาก Phishing และวาง Roadmap สู่ Passwordless Authentication ให้เหมาะกับองค์กรของท่านได้อย่างไร สามารถดาวน์โหลด eBook เรื่อง The Comprehensive Guide on Phishing-Resistant MFA, Passkeys and FIDO security keys ได้ที่ https://cpl.thalesgroup.com/resources/access-management/fido-2-pki-authentication-ebook
หรือติดต่อทีม Thales เพื่อพูดคุย แลกเปลี่ยนประสบการณ์ หรือขอคำปรึกษาได้ที่ คุณปริญญาเจริญศรีเศรษฐ์Thales – Identity & Access Management Regional Sales Manager (Indochina) อีเมล parinya.charoensriset@thalesgroup.com