TechTalkThai ศูนย์รวมข่าว Enterprise IT ออนไลน์แห่งแรกในประเทศไทย





เชื่อหรือไม่ว่าในทีมของคุณกำลังมีการใช้งานเครื่องมือ AI สาธารณะที่องค์กรไม่รับรอง หากคุณยืนกรานว่า ‘ไม่’ ลองมาอ่านผลรายงานฉบับนี้จาก WatchGuard ที่พบว่า 64% ของผู้ตอบแบบสำรวจ ยอมรับว่ามีการใช้ AI ที่ไม่ได้รับการอนุมัติ 76% มีใช้รหัสผ่านซ้ำ และมีแค่ 20% ที่ออกไปใช้ Wi-Fi ร้านกาแฟทำงานแล้วเปิด VPN
โดยความน่าสนใจคือรายงานฉนับนี้ได้เน้นไปกับธุรกิจ SMB ในหลายประเทศ ซึ่งไทยเองก็เป็นหนึ่งในประเทศที่มีธุรกิจ SME ก็นับเป็น 99.5% ของธุรกิจทั้งหมด ดังนั้นนี่อาจจะสะท้อนได้ถึงความเสี่ยงที่คล้ายๆกัน “เรารู้ไหมว่าพนักงานมีพฤติกรรมการทำงานอย่างไร” มาอ่านสรุปผลสำรวจฉบับเต็มและแนวทางที่ MSP เข้ามาช่วยปิดช่องว่างนี้ได้ในบทความนี้
การป้องกันการโจมตีไซเบอร์ในธุรกิจขนาดเล็ก-กลาง ยังน่าเป็นห่วงจากพฤติกรรมของผู้ใช้
รายงาน 2026 Cybersecurity Hygiene Report ของ WatchGuard ถูกรวบรวมจากคำตอบของพนักงาน 684 คน ในองค์กรขนาดกลางและขนาดย่อม (50–500 คน) ที่ครอบคลุม 8 ประเทศใน 4 ทวีป เมื่อเดือนเมษายน 2026
โดยธีมหลักของรายงานจะเน้นไปที่ สุขอนามัยทางไซเบอร์พื้นฐาน(Cyber Hygiene) ที่ใช้ดูแลความปลอดภัยของอุปกรณ์ เครือข่าย และข้อมูลส่วนตัวให้พ้นจากภัยคุกคามทางออนไลน์ เช่น การใช้งานรหัสผ่าน ความระมัดระวังในการถูก Phishing หรือ พฤติกรรมการใช้งานเครือข่าย อุปกรณ์ส่วนตัว และ AI
องค์กรจะเข้มแข็งที่สุดเท่ากันจุดอ่อนที่น้อยที่สุดเท่านั้น ซึ่งบ่อยครั้งมักเป็นเรื่องของพื้นฐานด้านความมั่นคงปลอดภัยง่ายๆ อย่าง รหัสผ่าน โดยรายงานพบว่า
- 76% ของพนักงานยอมรับว่าใช้รหัสผ่านซ้ำข้ามหลายบัญชี แน่นอนว่าเมื่อ Credentials รั่วไหลได้หนึ่งบัญชี บัญชีอื่นย่อมเสี่ยงไปพร้อมกัน
- 30% ยอมรับว่าเคยแชร์รหัสผ่านให้ผู้อื่น ที่ลดประสิทธิภาพของ MFA หรือเปิดช่องทางให้มีการหลีกเลี่ยงมาตรการควบคุม
- 34% เปลี่ยนรหัสผ่านต่อเมื่อถูกบังคับเท่านั้น ตอนครบกำหนดจากนโยบายควบคุม ถูกบังคับรีเซ็ต หรือเมื่อสงสัยว่ามีเหตุเกิดขึ้นแล้ว โดยถ้าแฮ็กเกอร์ได้รหัสผ่านไปก็ยังปฏิบัติการต่อได้อีกนานโดยเจ้าของไม่รู้ตัว
- 25% ของผู้ตอบแบบสำรวจต้องจัดการรหัสผ่านตั้งแต่ 10 ชุดขึ้นไปเป็นประจำ ซึ่งเป็นภาระที่ยากต่อการจดจำ แต่ภาพเชิงบวกคือ 63% ก็ใช้ Password Manager เข้ามาช่วย
- แม้ MFA จะเป็นมาตรการที่ควรเป็นพื้นฐานแล้วในปัจจุบัน แต่มีผู้ตอบแบบสอบถามเพียง 22% ที่มีเปิด MFA ให้ทุกบัญชี
พฤติกรรมการใช้งานเครือข่ายและอุปกรณ์สามารถบ่งชี้ถึงผู้ทำงานเกี่ยวกับวิถีชีวิตแบบ แบบ Hybrid และ Remote Workforce ที่ในรายงานพบว่า
- 70% ของพนักงานเชื่อมต่อ Wi-Fi สาธารณะเพื่อทำงาน แต่มีเพียง 20% ที่ใช้ VPN หรือ ZTNA ป้องกัน ปัญหานี้ยังเป็นสิ่งที่ไอทีมองไม่เห็นเสียด้วย
- 55% ใช้เครื่องของบริษัททำเรื่องส่วนตัว เช่น ช้อปปิ้งออนไลน์และเล่นโซเชียลมีเดีย ซึ่งเปิดรับทั้งมัลแวร์จากโฆษณา ช่องโหว่ของ Browser และ Phishing แถม 44% เก็บไฟล์ส่วนตัวไว้บนเครื่องทำงาน
- 60% ใช้อุปกรณ์จัดเก็บข้อมูลภายนอก และ 63% แชร์ไฟล์ผ่านแพลตฟอร์มคลาวด์ นี่สำคัญมากต่อข้อมูลชั้นความลับขององค์กรที่อาจหลุดรั่วออกไป
Shadow AI เป็นเรื่องใหม่ที่เกิดขึ้นเมื่อไม่กี่ปีมานี้ ตอกย้ำได้เป็นอย่างดีว่าการป้องกันยังไม่เพียงพอ เพราะ 64% ของพนักงานใช้เครื่องมือ AI สาธารณะช่วยทำงานแต่องค์กรไม่ได้รับรอง มากกว่านั้นการใช้งาน AI ยังแตะไปถึง เอกสารทางธุรกิจ สรุปข้อมูลลูกค้า ที่ข้อมูลอาจถูกส่งไปหาผู้ให้บริการภายนอก เมื่อเสริมด้วยตัวเลข 39% ที่ขาดการติดตามทำคลังรายการซอฟต์แวร์จะพบว่า ปัญหาสืบเนื่องมาจากประเด็นด้านการกำกับดูแล เช่น AI Policy ที่อนุมัติทิศทางการใช้งาน AI ฯลฯ
ปิดท้ายสถิติของรายงานที่ว่าด้วยเรื่องการอบรม(Training) และความเสี่ยงที่ติดตัวพนักงานมาจากชีวิตส่วนตัว พบว่า
- การที่แคมเปญ Phishing เนียนขึ้นจาก AI ยิ่งน่ากังวลเมื่อ ผู้ตอบแบบสอบถาม 23% เผยว่าพวกเขาไม่เคยได้รับการอบรม มีเพียง 49% ได้รับการอบรมปีละครั้ง และ 29% มีอบรมเดือนละครั้ง ซึ่งตัวเลข 26% ที่เผยถึงการเปิดลิงก์หรือไฟล์แนบจากผู้ส่งที่ไม่รู้จัก ก็สะท้อนถึงภาพรวมในการอบรมด้านความมั่นคงปลอดภัยได้เป็นอย่างดี
- มีเพียง 48% ที่มี Antivirus ทั้งบน Notebook และ Smartphone ซึ่ง33% มีเฉพาะบนโน้ตบุ๊ก และ 7% ไม่มีเลยสักเครื่อง ขณะที่ 8% ไม่มีตารางอัปเดตที่แน่นอนและ 5% ไม่เคยอัปเดตเลย
- ผู้ตอบแบบสอบถาม 30% รายงานว่าเคยประสบเหตุถูกขโมย Identity หรือ ข้อมูลส่วนตัว ในช่วง 12 เดือนที่ผ่านมา นอกจากนี้ยังมีเพียง 18% เท่านั้นที่ทำการสำรองข้อมูลตัวเองสม่ำเสมอ
MSP เข้ามาช่วยธุรกิจ SMB ได้อย่างไร และทำไมเรื่องนี้ส่งผลกับองค์กรและหน่วยงานในประเทศไทยอย่างมีนัยสำคัญ
ข้อมูลจากสำนักงานส่งเสริมวิสาหกิจขนาดกลางและขนาดย่อม (สสว.) ระบุว่าไทยมี SME ราว 3.26 ล้านราย คิดเป็น 99.5% ของวิสาหกิจทั้งประเทศ สร้างมูลค่าทางเศรษฐกิจคิดเป็นประมาณ 34.8% ของ GDP ประเทศ หรือเกือบ 7 ใน 10 ของการจ้างงานในประเทศไทยอยู่ในกลุ่ม SMB ที่เราตั้งสมมติฐานได้ว่าผลสำรวจของรายงานมีความสอดคล้องกับบริบทของประเทศไทย
อย่างไรก็ดีธุรกิจประเภท SMB มักมีทรัพยากรลงทุนด้าน IT ค่อนข้างจำกัด ดังนั้นจึงเป็นโอกาสของ Managed Service Provider (MSP) เข้ามาเติมช่องว่างได้ตรงที่สุด เพราะพวกเขาต้องการคนที่ดูแลด้านความปลอดภัยให้ในต้นทุนที่จ่ายไหว โดยสิ่งที่รายงานฉบับนี้แนะนำให้ MSP คว้าโอกาสทางธุรกิจคือ
- ใช้ข้อมูลนำทาง ไม่ใช่ ผลิตภัณฑ์
แทนที่จะฉายภาพรวมของ Threat Landscape ผู้ให้บริการควรจะนำตัวเลขจากรายงานนี้ไปใช้คุยกับลูกค้า ให้ได้ตระหนักว่าพนักงานของตนก็มีพฤติกรรมคล้ายคลึงกัน จากนั้นการตั้งคำถามถึงความต้องการจะเปลี่ยนสู่ความเร่งด่วนที่ต้องทำ
- แพ็คชุดความปลอดภัยพื้นฐานนำเสนอแบบรายเดือน
อย่าปล่อยให้ Darkweb monitoring และ MFA เป็นเพียงทางเลือก ผู้ให้บริการควรควบ 2 บริการนี้ให้เข้าถึงได้ง่ายควบไปกับค่าโครงสร้างพื้นฐาน IT พร้อมรายงานผลการใช้แบบรายเดือน
- เสริมสร้างเกราะคุ้มกันด้วย Awareness Training
MSP ควรจับมือกับแพลตฟอร์มด้าน Awareness Training เพื่อให้พนักงานขององค์กรได้เรียนรู้ ทดสอบด้วยสถานการณ์จำลอง อย่างวัดผลได้ ซึ่งสรุปผลก้าวหน้าได้ภายใน 6 เดือน ชี้ให้ลูกค้าเห็นว่าลดความเสี่ยงธุรกิจได้อย่างไร
- จัดตั้ง AI Governance เป็นการเร่งด่วน
MSP สามารถให้คำแนะนำเรื่องการทำ AI Policy ตามบริบทของอุตสาหกรรมหรือกฏหมายได้ พวกเขาจะดูทรงคุณค่าต่อลูกค้าอย่างมาก
- ขยายการควบคุมไปยังภายนอก
บริการที่ส่งเสริมการรับมือการใช้งานเครือข่ายสาธารณะอย่าง DNS Filtering, MDM, VPN หรือ ZTNA ควรถูกนำเสนอเพื่อรับมือในรูปแบบบริการมาตรฐานจาก MSP
- ใช้ดัชนีชี้วัดเชิงพฤิตกรรมสู่รายงาน
การมีรายการวัดผล ก่อน-หลังการให้บริการ P ทำให้ลูกค้ามองเห็นความช่วยเหลือได้ชัดเจนขึ้น ว่า MSP มาพร้อมกับคุณค่าไม่ใช้ต้นทุน
ความพร้อมของ WatchGuard กับการแก้ปัญหาให้กับองค์กรในไทย
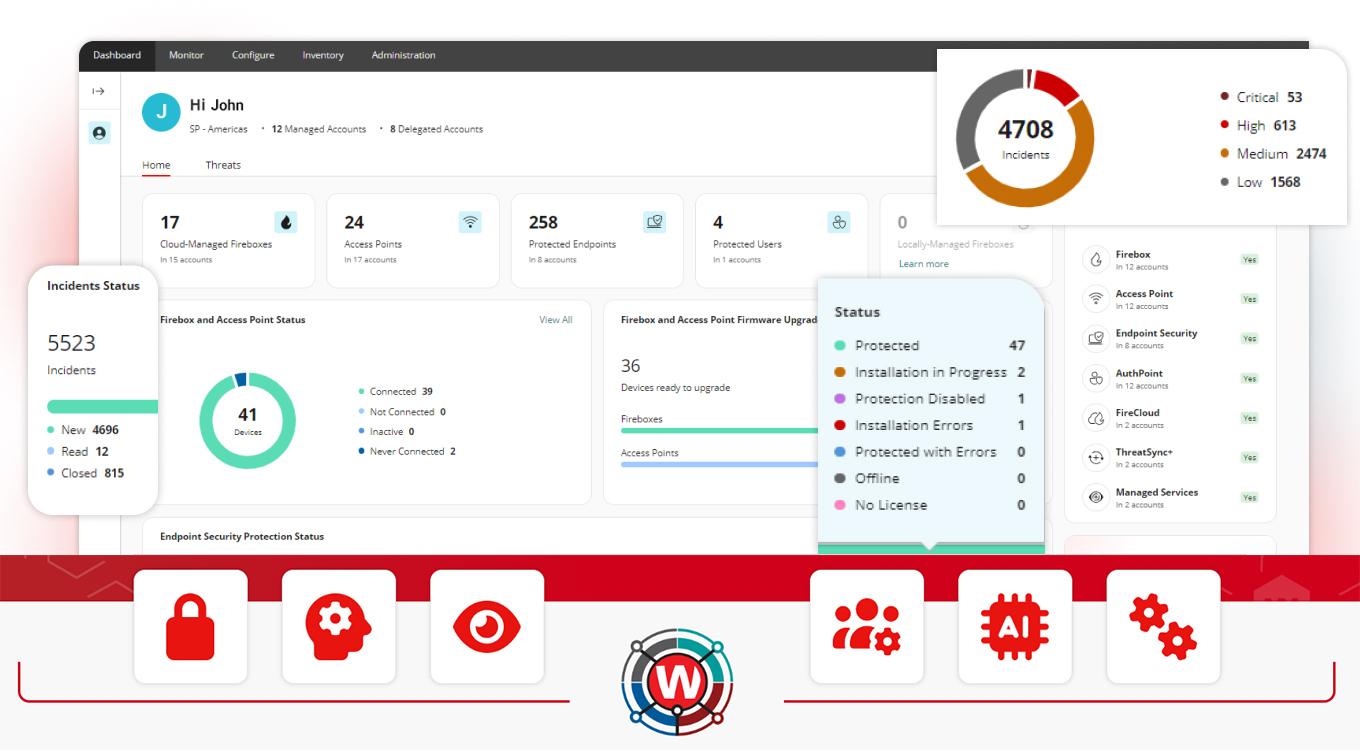
สำหรับธุรกิจไทยที่ขับเคลื่อนด้วย SMB ชุดโซลูชัน WatchGuard Unified Security Platform ถือเป็นเครื่องมือที่โดดเด่นสำหรับผู้ให้บริการ MSP ในการเข้าไปช่วยเหลือลูกค้า ไม่ว่าจะเป็น Endpoint Security, Network และ Identity
ในกรณีของการจัดการรหัสผ่าน AuthPoint MFA ช่วยบังคับการยืนยันตัวตนหลายปัจจัย ส่วนพนักงานที่ทำงานนอกออฟฟิศ สามารถใช้ Firebox ร่วมกับ VPN/ZTNA และ DNSWatchGO ให้ปลอดภัยบน Wi-Fi สาธารณะ เสริมด้วยการป้องกันอุปกรณ์ปลายทางด้วย WatchGuard Endpoint Security ช่วยปกป้อง ตรวจจับ และตอบสนองต่อพฤติกรรมเสี่ยงบนอุปกรณ์
และสุดท้าย Cloud Detection and Response (CloudDR) ช่วยรับมือกับความท้าทายจาก Shadow AI และ Shadow IT รวมถึงตรวจจับ Cloud Application, Connection, IAM และ Configuration ให้เป็นไปได้อย่างปลอดภัยเหมาะสม ทั้งนี้จะช่วยให้ธุรกิจสามารถวัดผลความเสี่ยงที่ลดลงได้จริง ซึ่งเป็นสิ่งที่ SMB ต้องการมากกว่าเครื่องมือที่ซับซ้อนเกินกำลังดูแล
📞 สนใจยกระดับองค์กรสู่ Zero Trust ด้วย WatchGuard?
สอบถามข้อมูลเพิ่มเติมจากทีมงานประเทศไทยได้ที่: inquiry.sea@watchguard.com