TechTalkThai ศูนย์รวมข่าว Enterprise IT ออนไลน์แห่งแรกในประเทศไทย





ในงานสัมมนา “Hackers Hack with AI. Why Don’t We?” ที่จัดขึ้นโดยทีมงาน MAYASEVEN เมื่อวันที่ 24 กันยายน 2026 ที่ผ่านมา ทาง MAYASEVEN ได้อัปเดตถึงแนวโน้มและผลการทดสอบภายในของการนำ AI Agent มาใช้ในการเจาะระบบและช่วยหาช่องโหว่ภายใน Software ขององค์กร พร้อมทำการเปิดตัว 2 โซลูชันล่าสุด NetWalker ระบบ AI สำหรับค้นหาช่องโหว่ Software และ Pentest Management Platform ระบบสำหรับการสื่อสารดำเนินการด้านการค้นหาช่องโหว่ที่สะดวกและปลอดภัย
บทความนี้เราจะสรุปถึงประเด็นต่างๆ ที่น่าสนใจจากงานสัมมนาครั้งนี้ และเล่าถึงความสามารถของโซลูชันใหม่จาก MAYASEVEN ที่เปิดตัวมาในครั้งนี้กันครับ
Cybersecurity เข้าสู่ยุค Machine Speed แล้ว: ผู้โจมตีหาช่องโหว่และโจมตีระบบได้รวดเร็วอย่างที่ไม่เคยเป็นมาก่อน คำถามคือองค์กรจะรับมือได้อย่างไร?
คุณนพ ภูมิไธสง ผู้ก่อตั้งและ CEO แห่ง MAYASEVEN ได้นำเสนอถึงแนวโน้มด้าน AI สำหรับงาน Cybersecurity และผลการทดสอบภายในของ MAYASEVEN ในการนำ AI หลากหลายรูปแบบมาใช้ช่วยในการดำเนินการค้นหาช่องโหว่ของ Software เพื่อวัดถึงประสิทธิภาพและสรุปถึงความเป็นไปได้ในการใช้ AI ช่วยเร่งความเร็วและความแม่นยำของการค้นหาช่องโหว่
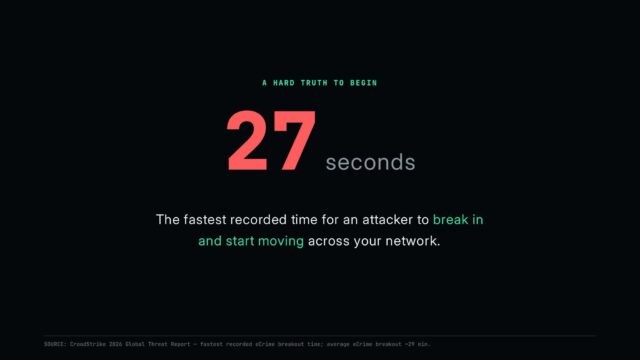
ในประเด็นด้านความเร็วของฝั่งผู้โจมตี คุณนพเผยถึงเนื้อหาของรายงาน CrowdStrike 2026 Global Threat Report ที่มีการรายงานถึงการโจมตีที่รวดเร็วที่สุด ซึ่งผู้โจมตีใช้เวลาเพียงแค่ 27 วินาทีในการเจาะระบบจนสำเร็จและเข้าถึงระบบภายในขององค์กรได้ โดยหากนับถึงเวลาเฉลี่ยที่ใช้จะอยู่ที่เพียง 29 นาทีเท่านั้น ในขณะที่แนวโน้มของวิธีการการโจมตีนั้นเปลี่ยนแปลงไปอย่างเห็นได้ชัดมากหลังยุคของ AI ที่จากในอดีต การใช้ Credential Abuse หรือการขโมยข้อมูลยืนยันตัวตนเพื่อเข้าถึงระบบนั้นเป็นวิธีการที่ได้รับความนิยมที่สุด ลดลงมาเหลือเพียงแค่ 13% เท่านั้น ในขณะที่การโจมตีโดยการเจาะช่องโหว่ของ Software นั้นได้เติบโตจากในอดีตที่มีสัดส่วนเพียงไม่ถึง 10% ไปสู่ 31% แล้ว จึงเห็นได้ชัดว่าช่องโหว่ของ Software ทั้งที่ถูกค้นพบแล้วและยังไม่ถูกค้นพบนั้น กำลังกลายเป็นวิธีการหลักที่ผู้โจมตีใช้งานกัน
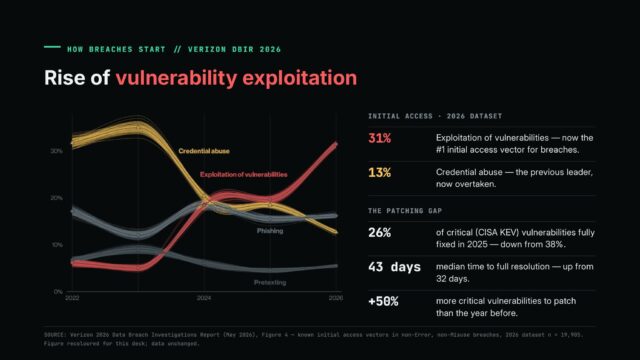
ในทางกลับกัน แม้การรับมือด้วยการอุดช่องโหว่เหล่านี้จะเป็นแนวทางที่ตรงไปตรงมาในการแก้ไขปัญหาดังกล่าว และอัตราการออก Patch ใหม่ๆ ของ Software ระดับองค์กรนั้นจะเพิ่มขึ้นถึง 50% เมื่อเทียบกับปีก่อนหน้า แต่ภาคธุรกิจองค์กรกลับไม่สามารถอัปเดต Patch ได้ทันเวลา โดยมีเพียง 26% ของช่องโหว่ที่เป็นที่รู้จักหรือ CISA KEV ที่ได้รับการอุดช่องโหว่อย่างเหมาะสม โดยต้องใช้เวลานานถึง 43 วันในการดำเนินการอัปเดต Patch โดยหากนับถึงระยะเวลาที่ธุรกิจองค์กรจะรู้ตัวว่าตนเองตกเป็นเหยื่อของการโจมตีนั้น จะต้องใช้เวลา 14 – 241 วันเลยทีเดียว
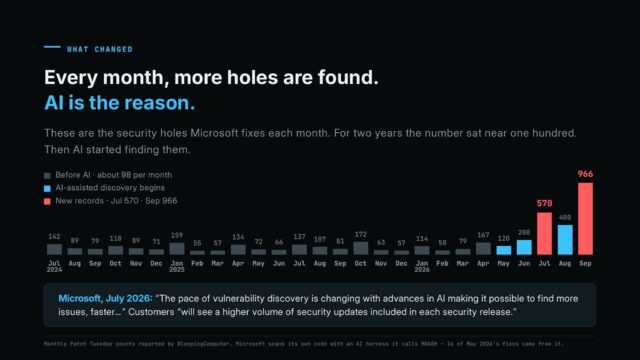
ทั้งนี้การมาของ AI เองก็สร้างความเปลี่ยนแปลงให้กับความเสี่ยงด้านความมั่นคงปลอดภัยในแง่มุมอื่นๆ นอกเหนือจากช่องโหว่ไปมากเช่นกัน ดังนี้
- การเกิดขึ้นของ Software ใหม่ๆ จำนวนมหาศาล เนื่องจากแนวโน้มของการนำ AI ไปใช้ในการพัฒนา Software, การทำ CI/CD และการทำ Infrastructure-as-Code ทำให้ Software Development Lifecycle รวดเร็วในระดับที่ไม่เคยเป็นมาก่อน ส่งผลให้องค์กรมีทั้ง Software และ IT Infrastructure ใหม่ๆ ที่ต้องคอยจัดการด้านความมั่นคงปลอดภัยเพิ่มขึ้นในทุกๆ วัน
- ผู้โจมตีเองก็ใช้ AI Agent เป็นเครื่องมือหลักในการโจมตีระบบอย่างเป็นอัตโนมัติ ไม่ว่าจะเป็นการค้นหาช่องโหว่, การทำ Phishing, การหลบเลี่ยงการตรวจจับการโจมตีด้วย Polymorphic Payload ส่งผลให้ภัยคุกคามมีความรวดเร็วและความซับซ้อนยิ่งกว่าในอดีตเป็นอย่างมาก
- การเติบโตของ Shadow AI ในองค์กร ที่เหล่าผู้บริหารและพนักงานต่างใช้งาน AI ที่องค์กรไม่ได้อนุญาต ไม่ว่าจะเป็น AI สำหรับการใช้งานส่วนตัว หรือการนำ AI ภายนอกมาใช้งานในระดับทีม ส่งผลให้ยากต่อการควบคุมเพื่อรับมือกับความเสี่ยงที่ข้อมูลธุรกิจจะรั่วไหล หรือ AI เหล่านั้นจะกลายมาเป็นช่องทางที่ทำให้ธุรกิจองค์กรถูกเจาะโจมตีได้
อย่างไรก็ดี การมาของ AI เองก็สร้างผลกระทบในเชิงบวกให้แก่ธุรกิจองค์กรในการรับมือกับภัยคุกคามเหล่านี้เช่นกัน เพราะหลังจากที่ Frontier Model ของผู้พัฒนา AI ชั้นนำจำนวนมากได้ถูกนำไปใช้โดยผู้พัฒนา Software ระดับองค์กร ปริมาณการออก Patch อุดช่องโหว่ใหม่ๆ ในปี 2026 ก็เติบโตอย่างก้าวกระโดด ซึ่งก็เป็นสิ่งที่องค์กรต้องเร่งปรับตัวอัปเดต Patch ให้ทันก่อนที่ช่องโหว่เหล่านั้นจะถูกนำมาใช้โจมตี
ผลการทดสอบภายใน MAYASEVEN: AI ช่วยค้นหาช่องโหว่ได้อย่างมีประสิทธิภาพ หัวใจสำคัญคือการทำ AI Harness โดยผู้เชี่ยวชาญด้าน Cybersecurity
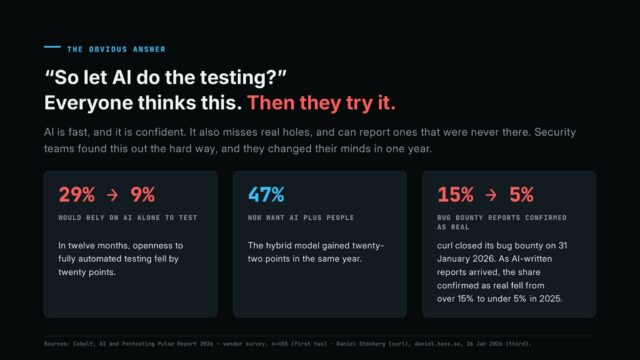
คำถามถัดมาที่คุณนพได้พาผู้ชมทุกท่านไปร่วมหาคำตอบกันก็คือ แล้วในงาน Penetration Testing นั้น จะนำ AI มาใช้งานได้จริงหรือไม่? และจะได้ผลลัพธ์อย่างไร? โดยคุณนพได้เริ่มต้นเล่าถึงรายงาน Cobalt, AI and Pentesting Pulse Report 2026 ที่ชี้ถึงความคาดหวังในอดีตกว่า 29% ที่จะใช้ AI เท่านั้นในการทดสอบด้านความมั่นคงปลอดภัย ซึ่งลดลงมาเหลือเพียง 9% เท่านั้น ในขณะที่แนวโน้มการใช้ AI ควบคู่ไปกับผู้เชี่ยวชาญด้าน Cybersecurity นั้นอยู่ที่ 47% เลยทีเดียว แต่ในรายงานฉบับนี้ก็ยังระบุถึงปัญหาความเชื่อมั่นต่อโครงการ Bug Bounty ที่เดิมทีสัดส่วนการตรวจช่องโหว่ว่ามีอยู่จริงนั้นอยู่ที่ 15% ได้ลดลงมาเหลือเพียง 5% จากการที่ AI จำนวนมากรายงานช่องโหว่ที่มีความคลาดเคลื่อน
ในอีกแง่มุมหนึ่ง การใช้ AI ภายนอกองค์กรเพื่อค้นหาช่องโหว่เองก็มีความเสี่ยงไม่น้อย เพราะที่ผ่านมาก็มีกรณีของการค้นพบว่าบริการ AI Router นั้นมีการจัดเก็บข้อมูลคำสั่งของผู้ใช้บริการเอาไว้ และเมื่อข้อมูลในส่วนนี้รั่วออกมาจากผู้ให้บริการ ก็พบว่ามีข้อมูลละเอียดอ่อนเป็นจำนวนมากที่สามารถนำไปใช้เจาะระบบโจมตีธุรกิจองค์กรชั้นนำจำนวนมากให้สำเร็จได้
ประเด็นเหล่านี้เอง ทำให้ MAYASEVEN ได้ข้อสรุปว่า “งานด้าน Penetration Testing กำลังมุ่งไปสู่ AI” และ “AI สำหรับการทำ Penetration Testing นั้นต้องมี Infrastructure ที่มั่นคงปลอดภัยและเชื่อถือได้ว่าข้อมูลจะไม่รั่วไหล”
บทสรุปดังกล่าวได้นำไปสู่การพัฒนา AI Penetration Testing Platform ของ MAYASEVEN ที่มีการใช้ AI Infrastructure ภายใน MAYASEVEN ทั้งหมด โดยผสมผสานองค์ความรู้จากทีมงานผู้เชี่ยวชาญด้าน Cybersecurity ที่ได้รับรางวัลระดับโลกจาก MAYASEVEN เพื่อทำ AI Guardrail, AI Harness และสร้าง AI Infrastructure ที่ให้ความสำคัญเรื่องความมั่นคงปลอดภัยเป็นหลักขึ้นมา
ก่อนที่ทีมงาน MAYASEVEN จะเปิดตัวโซลูชันใหม่ในงานนี้ คุณนพได้ถ่ายทอดประสบการณ์ถึงการทดสอบด้านการนำ AI มาใช้ในการทำ Penetration Testing จากค่ายต่างๆ และได้ข้อสรุปที่น่าสนใจหลายประการ ดังนี้
1. ความสามารถในการค้นหาช่องโหว่เปรียบเทียบระหว่าง Frontier Model และ AI Model ที่เปิดให้นำมาใช้งานแบบ Local ได้นั้นไม่แตกต่างกัน หากมีความรู้และความชำนาญเพื่อทำ AI Harness ให้ดี
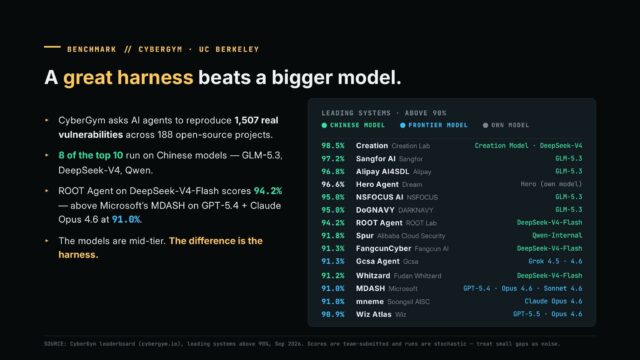
จากข้อมูลของ CyberGym Leaderboard ที่ทำการทดสอบให้ AI Agent ค้นหาช่องโหว่จากโครงการ Open Source Software กว่า 188 โครงการ พบว่า 8 ใน 10 ของ AI Model ที่สามารถค้นหาช่องโหว่ได้มากที่สุดนั้นคือ AI Model จากจีนที่เปิดให้ใช้งานแบบ Local ได้ เป็นหลักฐานที่ชัดเจนว่าแม้ AI Agent อื่นๆ จะไม่ได้มีความฉลาดเทียบเท่ากับ Frontier Model แต่หากทำ AI Harness ให้ดีแล้ว AI Agent ที่มีขนาดเล็กกว่า หรืออาจมีความฉลาดที่น้อยกว่า ก็ยังสามารถทำงานเฉพาะทางให้มีประสิทธิภาพสูงกว่า Frontier Model ได้
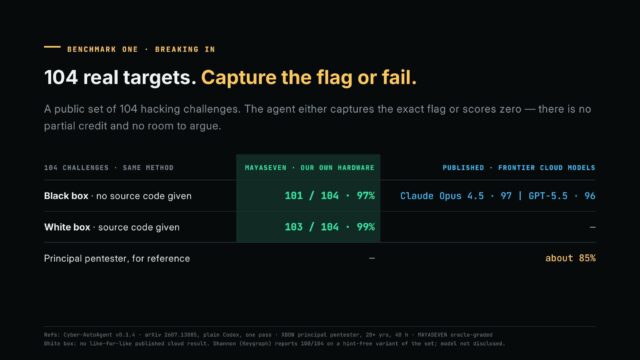
เพื่อพิสูจน์สมมติฐานดังกล่าว MAYASEVEN จึงได้นำ Open Weight Model มาติดตั้งใช้งานบน Hardware ของตนเอง และพัฒนาส่วนของ AI Guardrail, AI Harness และ Environment ที่เหมาะสมต่องาน Penetration Test และทำการทดสอบกับ Hacking Challenge 104 รายการ เทียบกับผลการเจาะระบบที่ Claude Opus 4.5 เคยหาช่องโหว่ได้ 97 รายการ และ GPT-5.5 ที่ทำได้ 96 รายการ ซึ่งพบว่า AI ของ MAYASEVEN นั้นสามารถค้นหาช่องโหว่ได้ถึง 101 รายการหากทดสอบในแบบ Black Box และค้นหาช่องโหว่ได้ถึง 103 รายการหากทำการทดสอบในแบบ White Box เป็นการตอกย้ำที่ชัดเจนว่า AI Harness คือหัวใจสำคัญที่จะทำให้การนำ AI มาใช้ค้นหาช่องโหว่นั้นทำได้อย่างมีประสิทธิภาพ
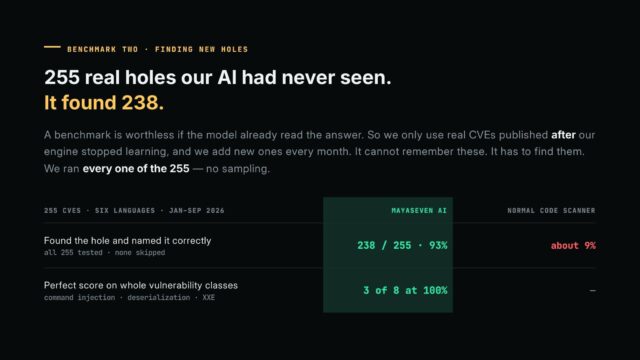
ทั้งนี้ MAYASEVEN ยังได้ทำการทดสอบต่อยอดไปอีกขั้น โดยนำช่องโหว่ CVE รายการใหม่ๆ 255 รายการที่ถูกเผยแพร่ออกมาหลังจากที่มีการพัฒนา AI Model เสร็จแล้ว เพื่อให้มั่นใจว่า AI ของ MAYASEVEN จะไม่เคยรู้จัก CVE เหล่านั้นมาก่อน และทำการเปิดให้ MAYASEVEN AI ทำการค้นหาช่องโหว่เหล่านั้นซ้ำ ซึ่งก็สามารถค้นพบช่องโหว่ได้ถึง 238 รายการ นับเป็นสัดส่วนที่มากถึง 93% โดยหากเทียบกับเครื่องมือ Vulnerability Scanner ที่มีการใช้งานในภาคธุรกิจองค์กรปัจจุบัน เครื่องมือเหล่านั้นสามารถค้นพบช่องโหว่ได้เพียง 9% เท่านั้น ช่วยให้เห็นได้ชัดว่า AI คือเครื่องมือสำคัญในอนาคตสำหรับการค้นหาช่องโหว่ที่ยังไม่เคยค้นพบมาก่อนอย่างแท้จริง
2. Local AI คือทางเลือกที่คุ้มค่าที่สุดในการค้นหาช่องโหว่ของ Software อย่างต่อเนื่อง
เมื่อเปรียบเทียบในเชิงค่าใช้จ่าย ทีมงาน MAYASEVEN พบว่าการใช้ Local AI ในการค้นหาช่องโหว่นั้นมีความคุ้มค่ากว่า Cloud AI เป็นอย่างมาก โดยในการค้นหาช่องโหว่ด้วย AI ของ MAYASEVEN ในระยะเวลา 3 เดือนนั้น มีการประมวลผลด้วยกันมากถึง 193,000 ล้าน Token จาก 2 ล้าน Request ซึ่งหากคิดเป็นค่าใช้จ่ายจริงๆ แล้วก็คือการลงทุน GPU Server 1 เครื่องและจ่ายค่าไฟเท่านั้น ในขณะที่หากใช้ Cloud AI จาก Anthropic Claude หรือ OpenAI ChatGPT แล้ว ค่าใช้จ่ายในส่วนของ Token จำนวนเท่ากันนี้จะคิดเป็นมูลค่า 6.6 ล้านบาท – 65.6 ล้านบาทเลยทีเดียว
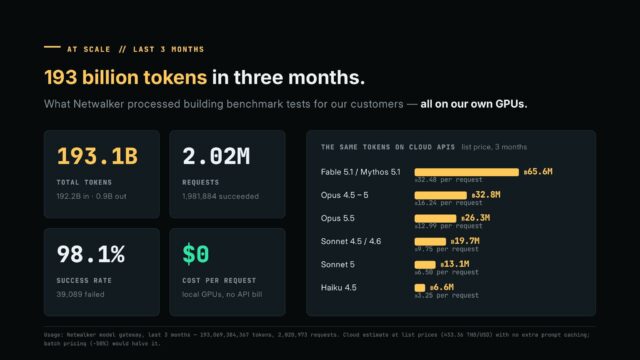
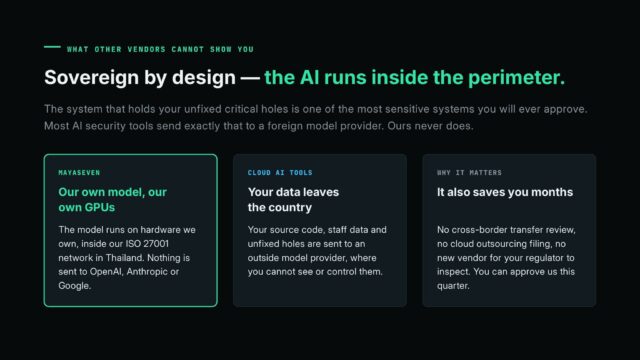
จากข้อมูลเชิงความคุ้มค่าดังกล่าว เมื่อนำมาประกอบกับความแม่นยำและปริมาณช่องโหว่ที่ค้นพบได้นั้น AI ของ MAYASEVEN เองก็ยังสามารถค้นพบช่องโหว่ได้มากกว่า AI ของผู้ให้บริการเหล่านี้เป็นอย่างมาก อีกทั้งยังไม่ต้องกังวลเรื่องข้อมูลรั่วไหลออกไปยังต่างประเทศอีกด้วย ทำให้ในการประเมินความคุ้มค่าทั้งในเชิงตัวเลขและในเชิงความเสี่ยงแล้ว Local AI จึงสามารถตอบโจทย์การทำ Penetration Testing ได้ดีกว่า Cloud AI อย่างแน่นอนในปัจจุบันนี้
MAYASEVEN เปิดตัว 2 โซลูชันใหม่: NetWalker และ Pentest Management Platform
ในงานสัมมนาครั้งนี้ MAYASEVEN ได้ทำการเปิดตัว 2 โซลูชันใหม่ที่จะช่วยให้การทำ Penetration Testing สำหรับธุรกิจองค์กรไทยเป็นไปได้อย่างรวดเร็ว, มีประสิทธิภาพ และคล่องตัวมากยิ่งขึ้น ดังนี้
1. NetWalker: Penetration Testing AI Agent Platform เครื่องมือช่วยค้นหาช่องโหว่ด้วย AI Infrastructure ของ MAYASEVEN
NetWalker คือระบบ Penetration Testing AI Agent Platform ที่พัฒนาโดย MAYASEVEN มาเป็นระยะเวลาหลายปี ด้วยวิสัยทัศน์ในการใช้ AI Agent ที่มีองค์ความรู้และกระบวนการในการค้นหาช่องโหว่ที่เป็นมาตรฐาน เพื่อให้ผู้เชี่ยวชาญด้านการทำ Penetration Test ภายใน MAYASEVEN สามารถนำไปใช้ให้บริการแก่ลูกค้าองค์กรได้ บนแนวคิดดังต่อไปนี้
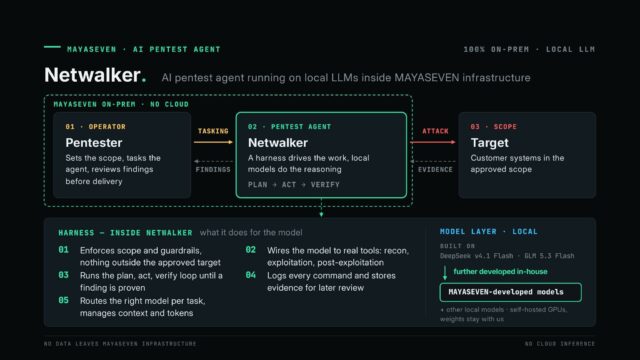
- Sovereign AI: ระบบทั้งหมดของ NetWalker จะทำงานอยู่บน On-Premises AI Infrastructure ของ MAYASEVEN โดยไม่ต้องเชื่อมต่อกับบริการ Cloud AI ใดๆ และใช้งานเฉพาะ Local AI เท่านั้น ทำให้ธุรกิจองค์กรมั่นใจได้ว่าทุกการทำ Penetration Test ด้วย AI ข้อมูลสำคัญขององค์กรจะไม่หลุดรั่วไปยังภายนอกอย่างแน่นอน
- Deep AI Harness: การทำงานของ NetWalker นั้นจะถูกควบคุมอย่างรัดกุมภายใต้การทำ AI Harness ที่เข้มข้น เพื่อจำกัดการทำงานของ AI ให้อยู่ในกรอบมาตรฐานการทำงานแบบ Penetration Tester ระดับมืออาชีพเท่านั้น โดย MAYASEVEN ได้นำองค์ความรู้และประสบการณ์จากทีมงานซึ่งได้รับรางวัลระดับโลกด้าน Cybersecurity มาแล้วมากมายมาผสานรวมกับ Framework ชั้นนำ เพื่อนำมาพัฒนาเป็นกรอบการทำงานของ AI
- White Box, Black Box, and Gray Box Supported: NetWalker สามารถทำการค้นหาช่องโหว่ได้ในทุกรูปแบบตามแต่ความต้องการของธุรกิจองค์กร โดยถึงแม้ White Box จะเป็นแนวทางที่สามารถค้นพบช่องโหว่ได้มากที่สุด แต่การค้นหาช่องโหว่แบบ Black Box เองก็ยังถือว่าได้ผลลัพธ์ที่แม่นยำใกล้เคียงกับ White Box เช่นกัน
- Web App Testing, Mobile App Testing, and Integration Testing: ภายใน NetWalker นั้นมี Environment สำหรับจำลอง Application ได้หลากหลายรูปแบบเพื่อทำการค้นหาช่องโหว่ จึงสามารถนำไปใช้งานได้กับ Application ทุกประเภท
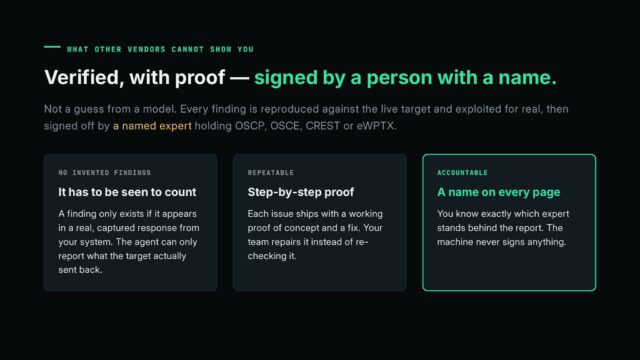
- Expert-in-the-Loop: ทุกผลลัพธ์ของการค้นหาช่องโหว่ จะมีทีมงานผู้เชี่ยวชาญภายใน MAYASEVEN คอยตรวจสอบซ้ำก่อนนำส่งรายงานต่อธุรกิจองค์กร เพื่อให้มั่นใจว่าทุกช่องโหว่ที่ถูกรายงานไปนั้นจะเป็นช่องโหว่ที่มีอยู่จริง สามารถเจาะระบบซ้ำได้จริง และมีคำอธิบายที่ถูกต้องครบถ้วนสำหรับทุกการรายงาน พร้อมทั้งยังระบุตัวตนของทีมงาน MAYASEVEN ผู้ตรวจสอบรายงานด้วยเพื่อความโปร่งใส ช่วยให้องค์กรสามารถดำเนินการต่อได้อย่างมั่นใจโดยไม่ต้องตรวจสอบความถูกต้องซ้ำสอง
ในงานสัมมนาครั้งนี้ MAYASEVEN ได้ทำการสาธิตการทำงานของ NetWalker ให้ดูด้วยภายในงาน ซึ่งภายในระยะเวลาเพียงไม่ถึง 10 นาที ระบบก็สามารถค้นหาช่องโหว่ของเว็บไซต์ E-Commerce ตัวอย่างได้มากกว่า 30 รายการ พร้อมข้อมูลประกอบอย่างละเอียด ไม่ว่าจะเป็นรูปแบบของช่องโหว่, ตัวอย่าง Payload ที่ใช้ในการโจมตี, ระดับความรุนแรงของช่องโหว่ และคำแนะนำในการแก้ไขช่องโหว่เหล่านั้น
คุณนพเผยว่าปัจจุบัน NetWalker จะกลายเป็นเครื่องมือมาตรฐานของทีมงาน MAYASEVEN ในทุกบริการ Penetration Testing โดยไม่มีการคิดค่าใช้จ่ายเพิ่มเติมใดๆ สำหรับทุกองค์กรที่ใช้บริการในช่วงปี 2026 นี้ ซึ่งที่ผ่านมาการใช้ NetWalker ก็ช่วยให้การทำงานของ Penetration Tester นั้นถูกยกระดับมาตรฐานให้สูงขึ้นเป็นอย่างมาก ด้วย AI ที่ทำการค้นหาช่องโหว่ได้อย่างต่อเนื่องและครบถ้วนโดยไม่รู้จักเหน็ดเหนื่อย รวมถึงการค้นหาช่องโหว่แบบ White Box ที่ตรวจสอบในระดับโค้ดโดยตรง ที่สามารถทำงานได้อย่างมีประสิทธิภาพมากยิ่งขึ้นกว่าแต่ก่อน
2. Pentest Management Platform: บริหารจัดการการสื่อสารด้านช่องโหว่อย่างเป็นระบบและปลอดภัย
อีกแนวโน้มหนึ่งที่ MAYASEVEN คาดการณ์เอาไว้นั้นก็คือการมาของ AI นั้นจะทำให้ปริมาณการค้นหาช่องโหว่ในแต่ละ Software Release ขององค์กรนั้นสูงขึ้น ในขณะที่การสื่อสารข้อมูลด้านช่องโหว่เองนั้นก็เป็นข้อมูลที่มีความละเอียดอ่อนสูง แต่ก็ต้องการการตอบสนองสอบถามรายละเอียดในเชิงอย่างต่อเนื่องด้วยเช่นกัน
ด้วยเหตุนี้ MAYASEVEN จึงได้พัฒนา Pentest Management Platform และเปิดตัวในงานสัมมนาครั้งนี้ด้วยเช่นกัน โดยระบบดังกล่าวจะเป็นศูนย์กลางในการสื่อสารระหว่างธุรกิจองค์กรกับทีมงาน MAYASEVEN อย่างครบวงจร ตั้งแต่การรับส่งข้อมูลรายละเอียดการตรวจสอบช่องโหว่ของแต่ละระบบ, การรายงานผลการตรวจสอบช่องโหว่ และการพูดคุยสอบถามข้อมูลเพิ่มเติม
ในมุมของธุรกิจองค์กร Pentest Management Platform นี้จะเป็นศูนย์รวมข้อมูลด้านช่องโหว่ในทุกโครงการที่ดำเนินการร่วมกับ MAYASEVEN ทำให้ทีมงานฝ่าย Cybersecurity ขององค์กรสามารถส่งต่อองค์ความรู้ในส่วนนี้ระหว่างทีมงานได้ และย้ายช่องทางการสื่อสารในอดีตที่อาจไม่ปลอดภัยหรือไม่เป็นทางการ มาสู่การสื่อสารบน Platform ที่มีการเก็บข้อมูลหลักฐานทั้งหมดอย่างครบถ้วนและปลอดภัย
ทั้งนี้บริการ Pentest Management Platform ก็จะเป็นอีกหนึ่งส่วนที่ MAYASEVEN เปิดให้ลูกค้าธุรกิจองค์กรสามารถใช้งานได้โดยไม่มีค่าใช้จ่ายเพิ่มเติมเช่นกัน
Super Shift-Left: ถึงเวลาที่องค์กรต้องใช้ AI อุดช่องโหว่ใน Software และระบบทั้งหมดให้เรียบร้อยก่อนขึ้น Production และรับมือกับการตรวจพบภัยคุกคามทั้งหมดอย่างทันท่วงที
ในช่วงเวทีเสวนา ทาง MAYASEVEN ได้รับเกียรติจากพลอากาศตรี อมร ชมเชย ซึ่งดำรงตำแหน่งเลขาธิการคณะกรรมการการรักษาความมั่นคงปลอดภัยไซเบอร์แห่งชาติ หรือ สกมช. ในเวลาที่จัดงานสัมมนามาร่วมพูดคุยในวงเสวนาด้วย ซึ่งประเด็นสำคัญในการพูดคุยครั้งนี้ร่วมกับคุณนพก็คือ “เมื่อ AI กลายเป็นเครื่องมือที่ถูกใช้โจมตีได้อย่างรวดเร็ว แล้วองค์กรจะตามความเร็วเหล่านั้นให้ทันได้อย่างไร?”
ประเด็นแรกที่ถูกหยิบยกมาพูดถึงกันนั้นก็คือแนวคิดของ Shift-Left ที่จะต้องถูกพัฒนาไปเป็น Super Shift-Left เนื่องจากในงานสัมมนาครั้งนี้ได้ทำให้เห็นแล้วว่า ด้วยการใช้ AI นั้น ทำให้การค้นหาช่องโหว่ของ Software เป็นไปได้อย่างรวดเร็วและคุ้มค่ายิ่งกว่าในอดีตเป็นอย่างมาก อีกทั้งการใช้ AI ช่วยแก้ไขช่องโหว่ที่ตรวจพบก็เป็นสิ่งที่เป็นไปได้เช่นกัน ดังนั้นธุรกิจองค์กรทุกแห่งจึงสามารถดำเนินการตรวจสอบช่องโหว่ก่อนทุก Release ของ Software ได้จริงแล้ว ซึ่งการนำเฉพาะ Software ที่มีความมั่นคงปลอดภัยในระดับที่สูงที่สุดเท่าที่เป็นไปได้ขึ้นสู่ Production จะเป็นช่องทางที่ช่วยลดความเสี่ยงได้ดียิ่งขึ้นกว่าเดิม
ทั้งนี้อีกหนึ่งสิ่งที่ต้องทำนอกจากการจัดการกับช่องโหว่ของ Software ที่พัฒนาขึ้นมาแล้ว ก็คือการจัดการกับช่องโหว่ของ Dependency และ IT Infrastructure ที่เกี่ยวข้องทั้งหมดด้วย ซึ่งในส่วนนี้การมาของ Software Bill of Material หรือ SBOM จะมีบทบาทสำคัญเป็นอย่างมาก ในขณะที่กระบวนการการ Patch Software ขององค์กรเองก็ต้องมีการตอบสนองที่รวดเร็วยิ่งกว่าเดิมอีกหลายเท่าตัว
ประเด็นถัดมานั้นคือในเชิงนโยบาย ที่พลอากาศตรีอมรได้เสนอว่าหลังจากนี้การตอบสนองด้าน Cybersecurity ควรจะมีความเข้มข้น, รวดเร็ว และรัดกุมยิ่งขึ้น โดยเมื่อมีการตรวจพบปัญหาใดๆ ที่มีความเสี่ยงด้านความมั่นคงปลอดภัยสูง การสั่ง Block การเชื่อมต่อหรือการดำเนินการดังกล่าวจะต้องเกิดขึ้นรวดเร็วแทบจะทันที เพื่อไม่ให้เกิดการโจมตีต่อเนื่องความเร็วสูงจาก AI ได้อีกต่อไป ซึ่งประเด็นนี้ก็อาจจะเป็นสิ่งที่ท้าทายสำหรับธุรกิจองค์กรหรือหน่วยงานรัฐหลายแห่ง ที่อาจจะยังกังวลถึงประเด็นด้าน Availability ของระบบมากกว่าเรื่องของ Security แต่ก็เป็นแนวทางที่จะช่วยลดความเสี่ยงได้ดีในโลกยุค Machine Speed อย่างปัจจุบันนี้
ประเด็นสุดท้ายก็คือเรื่องของบทบาทของคนในวงการ Cybersecurity ที่จะต้องปรับตัวไปอย่างมากในโลกยุค AI ซึ่งจะต้องใช้ AI ให้เป็นเครื่องมือในการทำงานในส่วนของ Cybersecurity Operation ให้ได้มากที่สุด และนำทรัพยากรบุคคลด้าน Cybersecurity ภายในองค์กรที่มีจำนวนจำกัด ไปมุ่งเน้นความสำคัญด้านการออก Policy ใหม่ๆ เพื่อรับมือกับความเปลี่ยนแปลงให้ได้อย่างต่อเนื่อง และบริหารจัดการ AI ด้าน Cybersecurity ให้สอดรับต่อทุกความเปลี่ยนแปลงให้ได้
สนใจบริการ Penetration Testing และ Cybersecurity Consulting ติดต่อทีมงาน MAYASEVEN ได้ทันที
สำหรับผู้ที่สนใจบริการ Penetration Testing และ Cybersecurity Consulting สามารถติดต่อทีมงาน MAYASEVEN ได้ทันทีที่ sales@MAYASEVEN.com หรือโทร 02-026-3231 หรือเยี่ยมชมเว็บไซต์ของ MAYASEVEN ได้ที่ https://MAYASEVEN.com/th/