TechTalkThai ศูนย์รวมข่าว Enterprise IT ออนไลน์แห่งแรกในประเทศไทย













การสร้าง Kubernetes Cluster ขึ้นมาอาจไม่ใช่เรื่องยาก แต่การดูแลระบบต่อจากนี้แหละเรียกได้ว่าเป็นหนังชีวิตเลยก็ว่าได้ ไม่ว่าจะเป็น วิธีบริหารจัดการอย่างอัตโนมัติ ดูแลเรื่องความปลอดภัย เพิ่มลดโหนดให้สอดคล้องกับการใช้งาน หาทางมอนิเตอร์การทำงานเชิงลึก โดยเฉพาะยิ่งองค์กรที่ใช้งานหลากหลายสภาพแวดล้อม บอกได้เลยว่าความยุ่งยากกำลังรออยู่
ล่าสุด VMware เสนอว่าเรื่องนี้จะดีขึ้นและชวนลองมารู้จักกับ VKS with Add-Ons มาดูแนวทางการแก้ปัญหานี้กันครับ
แนวคิดหลักของ VKS
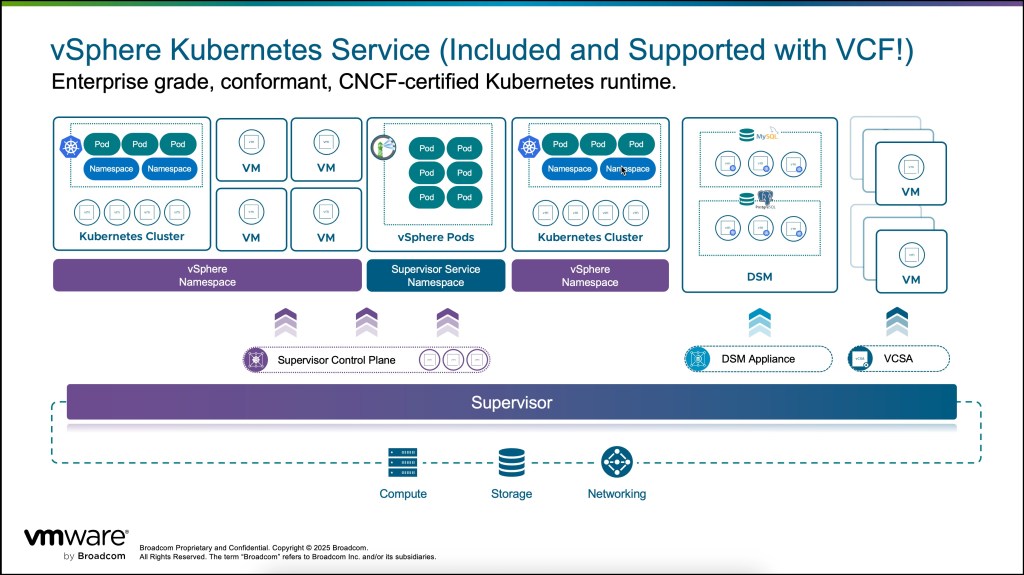
ความท้าทายจริงในระบบ Production ขององค์กร ก็คือมาตรฐานด้านการดูแล ความมั่นคงปลอดภัย ที่ต้องมาพร้อมกับคุณภาพที่ยืดหยุ่น ซึ่งต้องมีมากกว่าแค่ Kubernetes Runtime ด้วยการนำเข้าเครื่องมือช่วยเหลือต่างๆ ภายใต้ขอบเขตงานสุดซ้บซ้อน แน่นอนว่าการมี VMware Cloud Foundation ที่ติดตั้ง VKS เป็นก้าวแรกที่ดี
อย่างไรก็ดีการทำแค่นั้นยังคงไม่สามารถตอบโจทย์ความซับซ้อนในด้านการบริหารจัดการอย่างเป็นระบบที่องค์กรต้องการได้ เพื่อเป็นการตอบโจทย์ความท้าทาย VMware นำเสนอองค์ประกอบ 2 ส่วนคือ
- vSphere Supervisor Services – Service ที่ใช้งานร่วมกัน โดยมีระดับชั้นการรันอยู่ที่ Control Plane level ซึ่งตรงจุดนี้ VMware มองเรื่องกลไกของ Container Registry และการ Deployment เป็นแกนหลัก ที่ต้องมีร่วมกันในภาพใหญ่
- Cluster Add-Ons – เป็นกลุ่มแพ็กเกจที่ถูกคัดสรรมาแล้วแบบพร้อมใช้ในระดับ VKS Cluster มองว่าให้แต่ละ Guest Cluster สามารถมีการจัดการเฉพาะได้ของตัวเองแบบอัตโนมัติ
Harbor และ ArgoCD เครื่องมือพื้นฐานมาตรฐานองค์กรผู้ขับเคลื่อนระดับ Control Plane
Harbor คือ Container Registry แบบโอเพ่นซอร์สเกรดองค์กรที่รองรับมาตรฐาน OCI (Open Container Initiative) ช่วยจัดการ Container Image และ Artifacts ต่างๆอย่างปลอดภัย แถมยังมาพร้อมกับฟีเจอร์เสริมครบครัน ไม่ว่าจะเป็น
- ระบบสแกนช่องโหว่ในตัว(Trivy/Clair)
- การแบ่งสิทธิ์แบบละเอียดตามโปรเจ็กต์ที่เชื่อมระบบ LDAP หรือ OIDC ขององค์กรได้
- การกำกับดูแลอิมเมจด้วยการทำ Digital Signed ป้องกันการเปลี่ยนแปลงและการจำกัดพื้นที่อิมเมจ พร้อมกำหนดสิทธิ์และบันทึกประวัติ
- ฟีเจอร์กระจายข้อมูลซิงค์อิมเมจข้ามสาขาอัตโนมัติ
- ระบบจัดการพื้นที่แบบอัตโนมัติ (Garbage Collection)
นอกจากการเป็น Container Registry ที่มีฟังก์ชันครบวงจรรับกับมาตรฐานกลางแล้ว ความสำคัญของ Harbor ที่ติดตั้งในระดับ Supervisor Services คือการทำหน้าที่เพื่อเก็บ artifact ของตัวระบบ เช่น VCF Config, VKS Cluster add-ons และ Supervisor Services นั่นหมายความว่า Harbor คือแหล่งเก็บข้อมูลที่จำเป็นสำหรับระบบหลัก แต่ถ้าองค์กรมี image Registry ของเดิมก็ยังสามารถใช้กับเฉพาะส่วนแอปต่อไปได้ไม่มีปัญหา เพียงแค่ยังต้องมี Harbor เพื่อเก็บข้อมูลระบบแกนหลักไว้
ArgoCD ช่วยเปลี่ยนการทำงานแบบ Push-based Model หรือการคอยอัปเดตเซิร์ฟเวอร์เมื่อมีการแก้โค้ด และเซิร์ฟเวอร์เองต้องเปิดประตูเฝ้ารอตลอดเวลาด้วย ซึ่งถ้ามีการแก้ไขโค้ดที่เซิร์ฟเวอร์โดยตรง ก็จะเกิดช่องว่างระหว่าง Git Repository กับเซิร์ฟเวอร์ที่อัปเดตไม่เท่ากัน ในขณะ ArgoCD ได้เปลี่ยนภาพให้เซิร์ฟเวอร์สามารถจับตาการเปลี่ยนแปลงโค้ดใน Git ได้ตลอด โดยระบบจะดึงโค้ดที่อัปเดตให้เซิร์ฟเวอร์ทันทีแบบไม่ต้องสั่ง หรือการเป็น Pull-based Model โดยถ้าเกิดการแก้ไขที่เซิร์ฟเวอร์ตรง ตัว ArgoCD จะล้างระบบของเซิร์ฟเวอร์กลับให้เหมือน Git Repository ตามค่า Application manifests, Helm charts และ .yaml การันตีความเป็น Single Source of Truth
Cluster Autoscaling และ Visibility ความสามารถที่ขาดไม่ได้ในงานระดับองค์กร
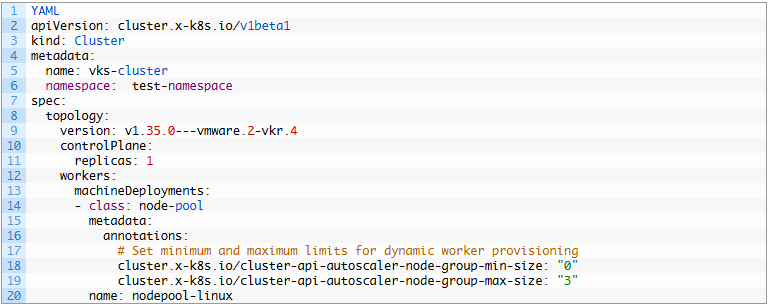
Cluster Autoscaling เป็นความสามารถในการปรับเพิ่มลดโหนด (เซิร์ฟเวอร์หรือ VM) ที่มีความจำเป็น แต่สิ่งนี้ไม่ใช่ความสามารพื้นฐานของ Kubernetes ซึ่ง Cluster Autoscaler ต้องทำงานสอดคล้องกับโครงสร้างพื้นฐานของ Infrastructure เช่น API โดย VMware VKS ได้เพิ่ม Cluster Autoscaler ทำงานผ่าน Cluster API เพื่อช่วยให้ปรับเพิ่มลดทรัพยากร โดยภาพด้านบนเป็นตัวอย่างค่าคอนฟิก
ครบจบด้วย VKS Add-On แบบพร้อมใช้
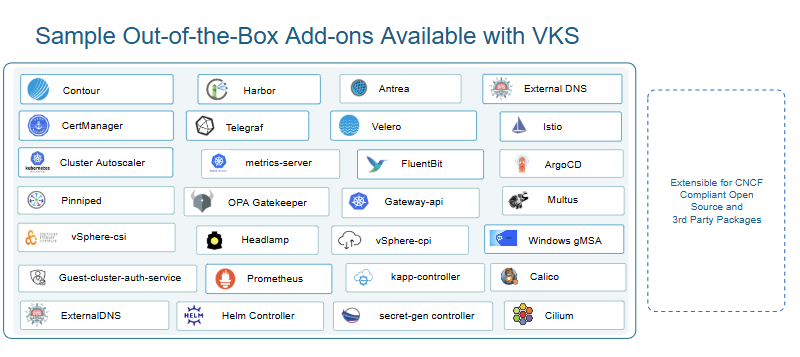
ยิ่งการทำงานซับซ้อนองค์กรยิ่งต้องติดตามการทำงานได้ (Visibility) โดยเฉพาะการทำงานกับ microservices ที่จะต้องมองเห็นทั้งโครงสร้างของคลัสเตอร์และแอปพลิเคชันภายใน โดย VMware ได้รวบรวมโอเพ่นซอร์สที่จำเป็นไว้หลายตัวใน Add-ons เช่น Telegraf, Prometheus และ FluentBit ให้ทีมดูแล VMware VCF มองเห็นสุขภาพการทำงาน ทรัพยากร และภาพรวมที่ต้องการได้ รวมถึงความสามารถอื่นๆ ดังภาพด้านบน
เพิ่ม Add-on จากภายนอกมาใช้ได้ง่ายขึ้น
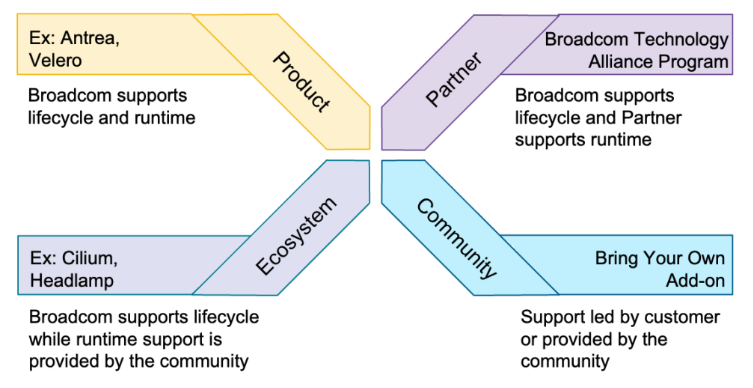
ใน VKS เวอร์ชัน 3.7 ได้มีการเปลี่ยนโครงสร้างแพ็กเกจแบบ core/standard เดิม มาเป็น Add-on Management Framework 4 ระดับเพื่อสนับสนุนการขยาย Ecosystem และทำให้ขอบเขตการดูแลของ Broadcom ชัดเจน ดังนี้
- Product Add-ons – เกิดจากการที่ Broadcom คัดสรรและผสานกับ VKS และโครงสร้างพื้นฐานอย่างลึก Broadcom ดูแลทั้ง lifecycle และ runtime support
- Partner Add-ons – ผ่านการตรวจสอบโดยพาร์ทเนอร์ ISV ร่วมกับ Broadcom ผ่าน Technology Alliance Program โดย Broadcom ดูแล lifecycle ส่วน ISV ดูแล runtime
- Ecosystem Add-ons – เป็นโอเพนซอร์สที่ Broadcom คัดสรร Broadcom ดูแล lifecycle ส่วน runtime พึ่งชุมชนทั่วโลกได้
- Community Add-ons – แพ็กเกจที่ลูกค้าสร้างหรือนำมาเอง โดย lifecycle และ runtime ลูกค้าดูแลเองหรือพึ่งผู้เชี่ยวชาญในชุมชน
Product, Partner และ Ecosystem จะมี lifecycle management อัตโนมัติ (ติดตั้ง อัปเกรด และจัดให้สอดคล้องกับเวอร์ชัน) ส่วน Community ลูกค้าจะจัดการเอง หรือใช้ Add-on Manager เข้ามาช่วยจัดการได้
นอกจากนี้ยังมีเครื่องมืออื่นๆที่พร้อมใช้อีกมากมาย ที่ทำงานเข้ากันได้กับ CNCF ใน VKS Add-ons ให้เลือกใช้ได้ทันที ตามภาพด้านบน
7 คำถามยอดฮิต
| ถาม | ตอบ |
| 1.ถ้าไม่มีอินเทอร์เน็ตจะติดตั้ง Add-ons ได้ไหม | VKS อยู่ใน VCF อยู่แล้ว กล่าวคือมีทุกอย่างมาพร้อมทั้ง เครื่องมือ อิมเมจ Kubernetes ซึ่งสามารถใช้ VCF CLI หรือ Kubectl ดึง Registry ภายใน ชมวิธีการเพิ่มเติมได้ที่นี่ |
| 2. องค์กรมี Compliance ที่โหนดต้องใช้ OS ที่ปลอดภัยเช่น RHEL เราจำเป็นต้องใช้อิมเมจมาตรฐานของ VKS ไหมถึงจะใช้เครื่องมือเหล่านี้ได้หรือไม่ | ไม่จำเป็น โดยมีอิมเมจพร้อมใช้สองแบบ คือ Photon OS และ Ubuntu ที่ทำมาพร้อมใช้กับ VCF 9.1 (VKS 3.6 / VKr 1.35 ขึ้นไป) โดยผู้ใช้จะมีเครื่องมือ Image Baker อยู่ใน VCF CLI แล้ว (vcf kr bake) สำหรับสร้าง โหนดอิมเมจได้เอง ทั้ง RHEL, Windows (License ลูกค้า) หรือ Photon OS ซึ่งจะมีการใส่ ไบนารีของ Kubernetes, Container Runtime, CNI Plug-in และ แพ็กเกจของ vSphere ใน OS ให้เอง |
| 3. ใช้ image registry ที่มีอยู่แล้วได้ไหม | ได้ เพียงแค่ว่ายังต้องคง regional Harbor เอาเพราะโดยกลไกจะถูกใช้เพื่อเก็บ Supervisor Services Artifact (Argo CD, Contour), VKS add-ons, VCF CLI Plug-in และ Kubernetes release (VKr) |
| 4. Cluster Autoscaler ของ VKS ปรับเหลือ 0 ได้ไหม | ได้ในเวอร์ชัน VKS 3.3 และ TKr 1.31.4 ขึ้นไป โดยถ้า Pool เหลือ 0 ตัว Autoscaler ต้องรู้ขนาด CPU หน่วยความจำ และเงื่อนไขการจัด Pool ที่ไม่มีโหนด ดังนั้นผู้ดูต้องระบุ annotation เพิ่มใน manifest ของคลัสเตอร์ เพื่อให้ Autoscaler จำลองได้ว่า Pod ที่รออยู่จะลงบน node ใหม่ได้หรือไม่ |
| 5. ทำไมถึงเลือก Argo CD แทน CI/CD Pipeline เดิมๆอย่าง Jenkins หรือ SaaS สำหรับ VCF | Argo CD ไม่ได้มาแทน CI แต่มาเสริมทำหน้าที่ GitOps แบบ Kubernetes-native คือเทียบสถานะจริงของคลัสเตอร์กับสิ่งที่เก็บใน Git แล้วปรับให้ตรงกัน จุดเด่นคือทำให้รัน VCF ในองค์กรที่มีข้อจำกัดด้านการเชื่อมต่อหรือโจทย์ด้าน Data Residency |
| 6. Argo CD เปิดให้เข้าถึงผ่าน load balancer หรือ ingress | ได้ทั้งสองแบบระหว่าง Layer 4 Load Balancer service หรือใช้ ClusterIP ร่วมกับ ingress controller เพื่อทำ Layer 7 routing แต่ตัว Argo CD บน Supervisor ให้ใช้ ArgoCD CLI จาก Broadcom Support Portal ที่ปรับมาให้ทำงานกับ control plane ของ Supervisor |
| 7. จะติดตั้ง Cert-manager และ Contour ให้อัตโนมัติเมื่อสร้างคลัสเตอร์ใหม่ได้ไหม | ได้ถ้าใช้ VKS 3.5 ขึ้นไป แค่ใส่ Carvel add-on ใน manifest ของคลัสเตอร์ ตอนสร้างคลัสเตอร์ VKS จะติดตั้งและตั้งค่าให้เลย ไม่ต้องทำทีหลังส่วน Helm จะเริ่มการรองรับใน VKS 3.7 เป็นต้นไป |
ติดต่อทีมงาน Broadcom หรือ ทีมงานมืออาชีพของ VST ECS (Thailand) ได้โดยตรงผ่านทีม VMwareconnect ได้ที่อีเมล VMwareconnect@vstecs.co.th