TechTalkThai ศูนย์รวมข่าว Enterprise IT ออนไลน์แห่งแรกในประเทศไทย













บริษัท จีเอ็มโอ-แซด.คอม เน็ตดีไซน์ จำกัด นำบริการ GMO Cybersecurity by IERAE (GMO IERAE) มาช่วยธุรกิจไทยเตรียมพร้อมรับภัยไซเบอร์ในยุคที่แฮกเกอร์ใช้ AI โจมตีได้เร็วและบ่อยขึ้น
Credit: GMO IERAE
วันนี้ธุรกิจไทยแทบทุกแห่งมีเว็บไซต์ มีแอปพลิเคชัน และเก็บข้อมูลลูกค้าไว้ออนไลน์ ในขณะที่แฮกเกอร์เองก็เริ่มนำ AI มาช่วยหาช่องโหว่ ทำให้โจมตีได้เร็วและบ่อยกว่าเดิม ผู้เชี่ยวชาญถึงกับจัดให้การโจมตีที่เกี่ยวกับ AI เป็นความเสี่ยงอันดับ 1 ของปี 2569
ข่าวดีคือการเตรียมพร้อมเริ่มได้ทีละขั้น ตามความเสี่ยงและงบประมาณของแต่ละธุรกิจ บริษัท จีเอ็มโอ-แซด.คอม เน็ตดีไซน์ จำกัด จึงนำบริการจาก GMO IERAE ซึ่งช่วยค้นหาช่องโหว่ ทดสอบระบบ และเฝ้าระวังภัยไซเบอร์ มาให้ธุรกิจไทยใช้งานได้ง่ายขึ้น พร้อมทีมงานคนไทยคอยดูแลตั้งแต่วันแรก
บทเรียนจากเหตุการณ์จริง ที่เรานำมาใช้ดูแลคุณ
ปี 2569 องค์กรจำนวนมากทั้งเล็กและใหญ่ถูกโจมตีทางไซเบอร์ เหตุการณ์เหล่านี้ให้บทเรียนที่ชัดเจน และเรานำบทเรียนเหล่านั้นมาใช้ดูแลลูกค้าทุกราย
- ชั่วโมงแรกสำคัญที่สุด เราจึงให้คำแนะนำที่ทำตามได้ทันที
- จุดอ่อนที่รู้แล้วแต่ยังไม่ได้แก้ไข คือความเสี่ยงที่ใหญ่ที่สุด เราจึงช่วยจัดลำดับว่าอะไรต้องแก้ก่อน เพื่อไม่ให้เรื่องสำคัญถูกมองข้าม
- รู้ตัวเร็ว เสียหายน้อย การเฝ้าระวังตลอด 24 ชั่วโมงคือการลงทุนที่คุ้มค่าที่สุด
- เตรียมไว้ก่อน วันจริงไม่ตกใจ ใครเป็นผู้ตัดสินใจ ใครเป็นผู้แจ้งลูกค้า ควรรู้ตั้งแต่วันนี้
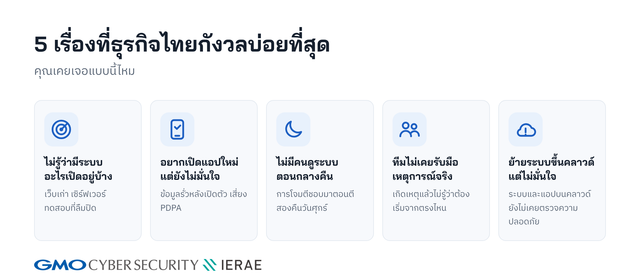
5 เรื่องที่ธุรกิจไทยกังวลบ่อยที่สุด
Credit: GMO IERAE
ไม่ว่าจะเป็นเว็บไซต์แคมเปญเก่าที่ลืมปิด แอปพลิเคชันใหม่ที่ยังไม่เคยทดสอบความปลอดภัย ระบบที่ไม่มีใครดูแลในเวลากลางคืน ทีมงานที่ไม่เคยรับมือเหตุการณ์จริง หรือระบบและแอปพลิเคชันที่ย้ายขึ้นคลาวด์แล้วแต่ยังไม่เคยตรวจความปลอดภัย ทั้งหมดนี้เป็นจุดที่แฮกเกอร์มักใช้โจมตี และเป็นเรื่องที่ป้องกันได้หากเตรียมพร้อมไว้ก่อน
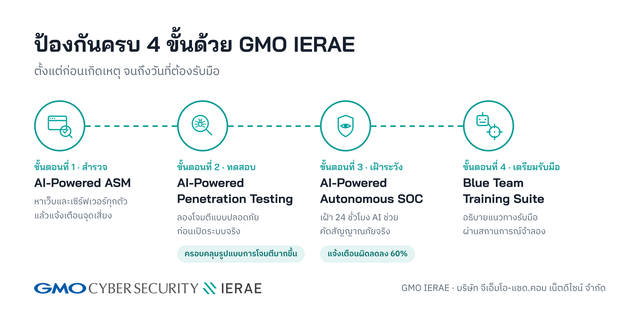
GMO IERAE: ป้องกันครบ 4 ขั้นตอน ตั้งแต่ก่อนเกิดเหตุ
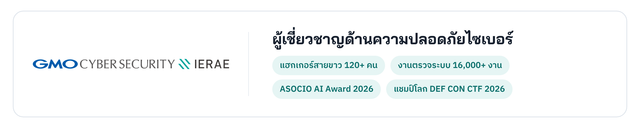
GMO IERAE อ่านว่า “จีเอ็มโอ อี-เอ-รา-เอ” เป็นบริษัทด้านความปลอดภัยไซเบอร์ในเครือ GMO Internet Group มีทีมแฮกเกอร์สายขาว (ผู้เชี่ยวชาญที่คิดแบบผู้โจมตี แต่ทำงานให้เจ้าของระบบ) มากกว่า 120 คน ผ่านงานตรวจสอบระบบมาแล้วกว่า 16,000 งาน มีวิศวกรร่วมทีม Blue Water ที่คว้าแชมป์โลก DEF CON CTF 2026 การแข่งขันแฮกระดับสูงสุดของโลกที่จัดมาตั้งแต่ปี 1996 ที่ลาสเวกัส และได้รับรางวัล ASOCIO Digital AI Award 2026 สาขา AI in Cybersecurity จากสมาคมอุตสาหกรรมไอทีเอเชีย-โอเชียเนีย
จุดเด่นของ GMO IERAE คือการนำ AI มาช่วยในทุกขั้นตอน ให้ทำงานได้เร็วและละเอียดยิ่งขึ้น แต่ยังมีผู้เชี่ยวชาญเป็นผู้ตรวจสอบและสรุปผลทุกครั้ง บริการหลักแบ่งเป็น 4 ขั้นตอนที่ใช้ร่วมกันหรือเลือกใช้เฉพาะขั้นที่ต้องการก็ได้
Credit: GMO IERAE
ขั้นตอนที่ 1 AI-Powered ASM: รู้ว่ามีระบบใดเปิดอยู่บ้าง
ASM ย่อมาจาก Attack Surface Management หรือการดูแล “พื้นที่ที่แฮกเกอร์มองเห็นได้” ขององค์กร ระบบจะค้นหาเว็บไซต์ โดเมน และเซิร์ฟเวอร์ทุกตัวที่เปิดออกสู่อินเทอร์เน็ตในนามองค์กร รวมถึงระบบที่ถูกลืมหรือไม่มีใครดูแล จากนั้นตรวจซ้ำเป็นประจำ และแจ้งเตือนเมื่อพบจุดเสี่ยง พร้อมระบุว่าควรแก้ไขจุดใดก่อน เปรียบเสมือนมีคนเดินตรวจรอบบ้านให้ทุกสัปดาห์ แล้วบอกคุณทันทีว่าประตูบานไหนยังไม่ได้ล็อก
- สิ่งที่ได้รับ: รายการระบบทั้งหมดที่เปิดออกสู่อินเทอร์เน็ต คะแนนความเสี่ยงของแต่ละระบบ และการแจ้งเตือนเมื่อพบจุดเสี่ยงใหม่
- เหมาะกับ: องค์กรที่มีหลายเว็บไซต์ หลายสาขา หรือหลายบริษัทในเครือ และไม่แน่ใจว่ามีระบบใดเปิดอยู่บ้าง
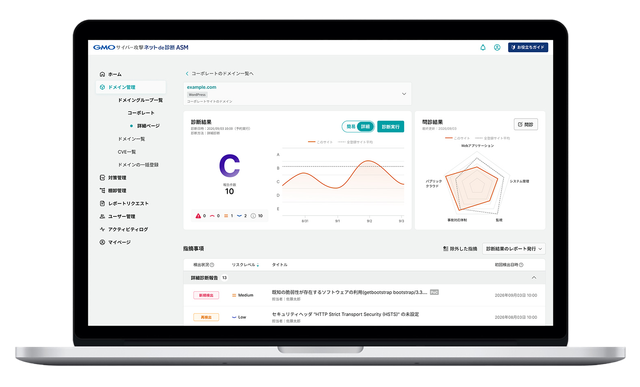
หน้าจอระบบ ASM แสดงสินทรัพย์ที่เปิดออกสู่อินเทอร์เน็ตและคะแนนความเสี่ยงในหน้าเดียว (Credit: GMO IERAE)
ขั้นตอนที่ 2 AI-Powered Penetration Testing: ทดสอบก่อนเปิดใช้งาน
Penetration Testing คือการทดลองเจาะระบบอย่างปลอดภัยโดยได้รับอนุญาต ก่อนเปิดใช้งานแอปพลิเคชันหรือเว็บไซต์ใหม่ ผู้เชี่ยวชาญจะทดลองโจมตีระบบด้วยวิธีเดียวกับที่แฮกเกอร์ใช้ เปรียบเสมือนให้ช่างกุญแจลองงัดประตูบ้านของเราเอง โดย AI ช่วยให้ทดสอบครอบคลุมรูปแบบการโจมตีที่หลากหลายกว่าการทดสอบด้วยคนเพียงอย่างเดียว ทำให้พบจุดอ่อนที่อาจถูกมองข้ามได้มากขึ้น
- ขั้นตอนการทำงาน: ตกลงขอบเขตระบบที่จะทดสอบ ผู้เชี่ยวชาญทดลองโจมตี แล้วสรุปผลเป็นรายงาน
- สิ่งที่ได้รับ: รายงานที่ระบุจุดอ่อน ระดับความรุนแรง และวิธีแก้ไข ให้ทีมพัฒนาทำตามได้ทันที
- เหมาะกับ: ระบบที่เก็บข้อมูลส่วนบุคคลหรือข้อมูลการเงิน เช่น อีคอมเมิร์ซ แอปสมาชิก และระบบชำระเงิน ซึ่งต้องดูแลตาม PDPA
ขั้นตอนที่ 3 AI-Powered Autonomous SOC: เฝ้าระวังตลอด 24 ชั่วโมง
SOC ย่อมาจาก Security Operations Center หรือศูนย์เฝ้าระวังความปลอดภัย ระบบจะรวบรวมสัญญาณจากไฟร์วอลล์ เซิร์ฟเวอร์ และอุปกรณ์ต่าง ๆ ขององค์กร แล้วให้ AI ช่วยคัดกรองว่าสัญญาณใดเป็นภัยจริง ก่อนที่ผู้เชี่ยวชาญจะตรวจสอบและแจ้งให้องค์กรทราบพร้อมแนวทางรับมือ เปรียบเสมือนเจ้าหน้าที่รักษาความปลอดภัยที่แยกออกว่าเสียงใดคือแมว เสียงใดคือขโมย เมื่อเทียบกับการใช้คนเพียงอย่างเดียว การแจ้งเตือนผิดพลาดลดลง 60% และตรวจพบภัยได้เร็วขึ้นราวครึ่งหนึ่ง
- สิ่งที่ได้รับ: การเฝ้าระวังที่ไม่มีวันหยุด รวมถึงกลางคืนและวันหยุดยาว และการแจ้งเตือนเฉพาะเรื่องที่ต้องลงมือจริง
- เหมาะกับ: องค์กรที่ไม่มีทีมความปลอดภัยเฝ้าระบบตลอดเวลา หรือทีมไอทีมีงานล้นมือจนตรวจสัญญาณเตือนไม่ทัน
ขั้นตอนที่ 4 Blue Team Training Suite: เข้าใจวิธีรับมือก่อนเจอเหตุการณ์จริง
ให้คำอธิบายและแนวทางรับมือผ่านสถานการณ์จำลอง เช่น เมื่อเซิร์ฟเวอร์ถูกโจมตีเรียกค่าไถ่ ทีมไอทีควรทำอะไรในชั่วโมงแรก ต้องแยกระบบใดออกก่อน และต้องแจ้งใคร เพื่อให้ทุกฝ่ายเข้าใจบทบาทของตัวเองก่อนเกิดเหตุจริง
- สิ่งที่ได้รับ: ความเข้าใจในขั้นตอนรับมือเหตุการณ์ที่ตรงกันทั้งทีม และแนวทางที่นำไปปรับเป็นแผนขององค์กรได้
- เหมาะกับ: หน่วยงานภาครัฐ องค์กรเอกชน และโครงสร้างพื้นฐานสำคัญที่ต้องมีแผนรับมือเหตุการณ์ไซเบอร์
บริการเพิ่มเติมตามลักษณะระบบของคุณ
- ตรวจสอบระบบที่อยู่บนคลาวด์และ On-Premise: ตรวจความปลอดภัยของระบบและแอปพลิเคชันขององค์กร ไม่ว่าจะติดตั้งอยู่บนคลาวด์ (เช่น AWS, Azure, GCP) หรือบนเซิร์ฟเวอร์ภายในองค์กร (On-Premise) โดยตรวจในส่วนที่องค์กรเป็นผู้ดูแลเอง ไม่ใช่ตัวแพลตฟอร์มของผู้ให้บริการคลาวด์
- ตรวจสอบแอปพลิเคชันบนมือถือ: ตรวจทั้งตัวแอปและระบบหลังบ้านที่แอปเชื่อมต่อ
- ตรวจสอบอุปกรณ์ IoT และระบบในโรงงาน: เช่น กล้อง อุปกรณ์เชื่อมต่ออินเทอร์เน็ต และระบบควบคุมเครื่องจักร
- Digital Forensics: สืบหาต้นตอหลังเกิดเหตุ ว่าผู้โจมตีเข้ามาทางใด ทำอะไรไปบ้าง และต้องปิดจุดใดเพื่อไม่ให้เกิดซ้ำ
มีเราเป็นผู้ประสานงาน สื่อสารภาษาเดียวกัน
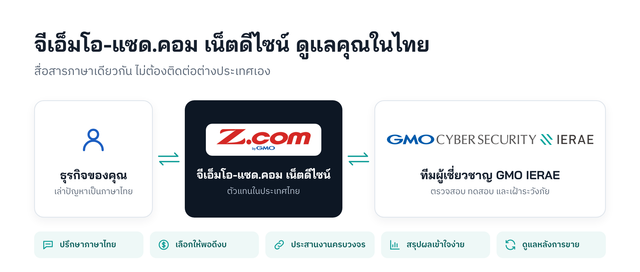
บริษัท จีเอ็มโอ-แซด.คอม เน็ตดีไซน์ จำกัด เป็นตัวแทนในประเทศไทยที่เชื่อมธุรกิจไทยกับทีมผู้เชี่ยวชาญของ GMO IERAE คุณไม่ต้องติดต่อต่างประเทศเอง ไม่ต้องอ่านข้อมูลจำเพาะภาษาอังกฤษ และไม่ต้องคาดเดาเองว่าควรเริ่มจากบริการใด
Credit: บริษัท จีเอ็มโอ-แซด.คอม เน็ตดีไซน์ จำกัด
- ปรึกษาเป็นภาษาไทย: เล่าปัญหาด้วยภาษาธุรกิจได้เลย เราช่วยแปลงเป็นโจทย์ทางเทคนิคให้
- เลือกให้เหมาะกับงบประมาณ: ไม่จำเป็นต้องใช้ทุกบริการ เริ่มจากจุดที่เสี่ยงที่สุดก่อน
- ประสานงานครบวงจร: ตั้งแต่ใบเสนอราคา การนัดหมาย จนถึงการติดตามงาน
- สรุปผลให้เข้าใจง่าย: ผู้บริหารเห็นได้ทันทีว่าต้องแก้ไขอะไรก่อนหลัง
- ดูแลหลังการขาย: ตอบคำถาม ติดตามการแก้ไข และวางแผนตรวจสอบซ้ำตามรอบ
ผลงานที่บุคคลภายนอกเป็นผู้ตัดสิน
GMO IERAE ได้รับรางวัล ASOCIO Digital AI Award 2026 สาขา AI in Cybersecurity (Credit: GMO IERAE)
- รางวัล ASOCIO Digital AI Award 2026 สาขา AI in Cybersecurity จากการนำ AI มาเสริมงานความปลอดภัย ควบคู่กับการปกป้องระบบ AI ขององค์กร
- แชมป์ DEF CON CTF Finals 2026 ในนามทีมร่วม Blue Water
- ค้นพบช่องโหว่ใหม่ 171 รายการตั้งแต่ปี 2021 และแจ้งให้ผู้ผลิต เช่น Microsoft, Apple และ Dell แก้ไข
- ร่วมจัดการฝึกรับมือภัยไซเบอร์ให้หน่วยงานภาครัฐอาเซียน ณ อาคาร สกมช. กรุงเทพฯ เมื่อเดือนมีนาคม 2569
และนี่คือสิ่งที่เราให้คำมั่นกับลูกค้าทุกราย: รายงานผลการตรวจสอบตามความเป็นจริง ลงนามในสัญญารักษาความลับ (NDA) ก่อนเริ่มงาน กำหนดขอบเขตงานและราคาให้ชัดเจนตั้งแต่ต้น และหากมีเรื่องที่กระทบต่อคุณ คุณจะได้รับแจ้งจากเราก่อนเสมอ
เริ่มต้นได้ใน 4 ขั้นตอน
- ขั้นตอนที่ 1 ติดต่อเรา: ผ่านทาง LINE อีเมล หรือโทรศัพท์
- ขั้นตอนที่ 2 ประเมินเบื้องต้น: เราช่วยพิจารณาว่าควรเริ่มจากบริการใด
- ขั้นตอนที่ 3 รับใบเสนอราคา: พร้อมแผนงานและรายละเอียดสิ่งที่จะได้รับ
- ขั้นตอนที่ 4 เริ่มงานและรับรายงาน: เราสรุปผลและติดตามการแก้ไขร่วมกับคุณ
สนใจติดต่อ
บริษัท จีเอ็มโอ-แซด.คอม เน็ตดีไซน์ จำกัด
เลขที่ 3 อาคารฟอร์จูนทาวน์ ชั้น 22 ถนนรัชดาภิเษก แขวงดินแดง เขตดินแดง กรุงเทพมหานคร 10400
- LINE: @zcomthai
- อีเมล: contact@netdesignhost.com
- เว็บไซต์: https://cloud.z.com/th/enterprise-solution/
- โทร: 02-821-5155, 02-642-0405