TechTalkThai ศูนย์รวมข่าว Enterprise IT ออนไลน์แห่งแรกในประเทศไทย





30 ปี ถ้าเปรียบกับมนุษย์ก็ถือว่ากำลังมีประสบการณ์เต็มเปี่ยม แต่ในมุมของบริษัทที่ปรึกษาด้าน Cybersecurity ที่ชื่อว่า BAYCOMS เชื่อแน่ว่าพวกเขาได้ช่วยลูกค้าฝ่าวิกฤติมานับไม่ถ้วน โดยมุ่งเน้นบริการและให้คำปรึกษาด้าน Cybersecurity ที่เรียกได้ว่าเป็น DNA ของบริษัท ในงาน ‘BAYCOMS Cybersecurity Day 2026’ ที่เกิดขึ้น ทีมงาน BAYCOMS ได้ชี้ให้เห็นถึงภัยด้าน Cybersecurity ที่วันนี้กำลังเปลี่ยนแปลงไปอย่างรวดเร็ว ภัยอาจไม่ได้มาจากแค่แฮ็กเกอร์ แต่อาจเป็นเครื่องมือ AI ที่องค์กรนำเข้ามาใช้ และ AI ที่ติดปีกการโจมตีให้รุนแรง รวดเร็วมาก และง่ายมากยิ่งขึ้น ทีมงาน TechTalkThai ขอพาทุกท่านย้อนเรื่องราวถึงโซลูชันที่เกิดขึ้นในงานกันอีกครั้งครับ
เจาะเวลาสู่อนาคต
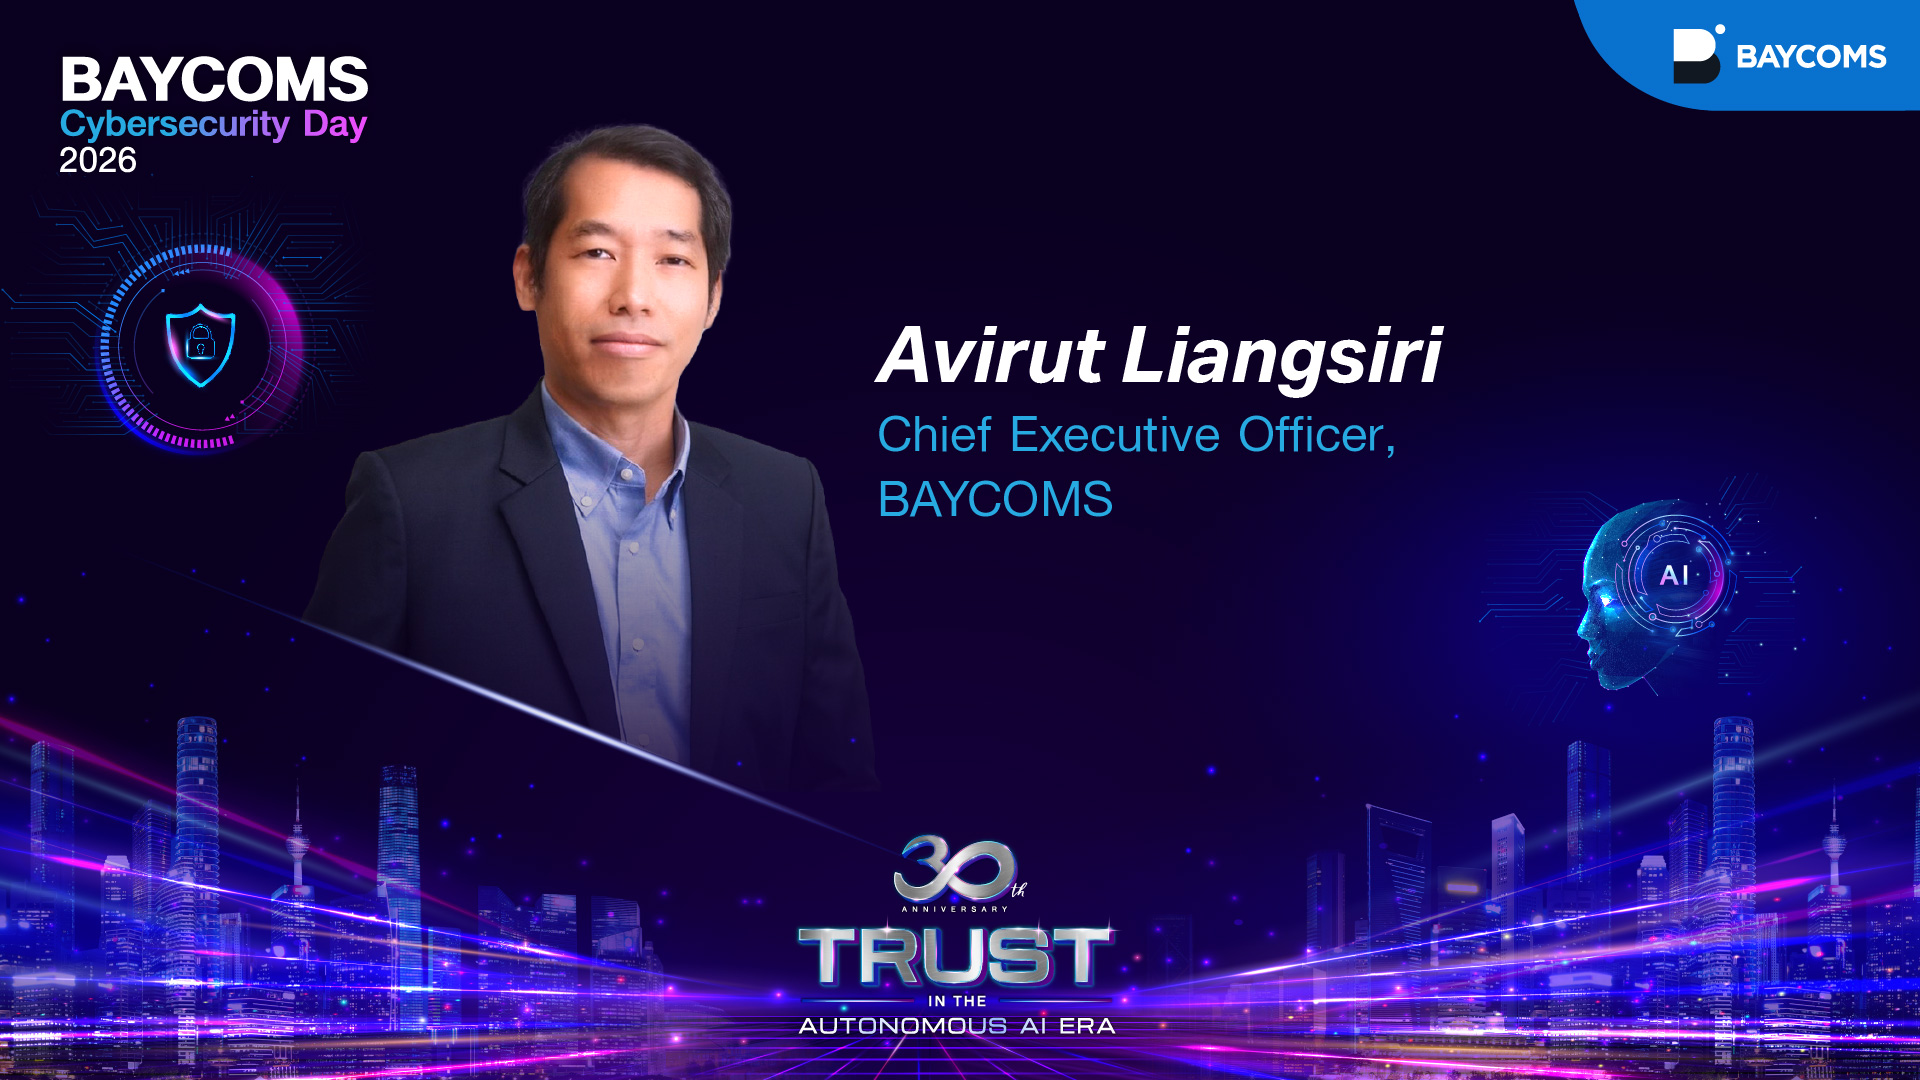
“ความปลอดภัยเป็นสิ่งที่เลี่ยงไม่ได้ BAYCOMS เรามองเห็นเทรนด์เรื่องนี้มาตั้งแต่ต้น เราจึงเริ่มนำเสนอเรื่อง Patch Management และ DLP เป็นรายแรกๆ” — คุณ Avirut Liangsiri, CEO, BAYCOMS กล่าวเป็นช่วงแรกของเขา เพื่อให้เห็นว่า Cybersecurity คือวิสัยทัศน์หลักของ BAYCOMS ตั้งแต่การเกิดขึ้นของไวรัสตัวแรกที่วิวัฒนาการณ์สู่กลเม็ดการโจมตีที่ซับซ้อนตรวจจับได้ยาก และวันนี้ AI คือตัวเร่งการโจมตีชั้นดี
3 ไฮไลต์ภัยคุกคามที่ยังต้องจับตา
- Ransomware ยังคงพบเห็นได้อยู่เรื่อยๆ จากในอดีตแค่ล็อกข้อมูล เพิ่มสู่การข่มขู่ร่วมปล่อยข้อมูล (Double Extortion) และ ปัจจุบันได้เสริมการโจมตี DOS ไปยังบริการของธุรกิจอีกด้วย (Triple Extortion) โดย AI ได้เพิ่มขีดความสามารถให้คนร้ายสามารถผลิตความอันตรายที่เลี่ยงการตรวจพบได้เรื่อยๆ จากกลุ่มคนร้ายกลับเพิ่มความสามารถเป็นธุรกิจขององค์กรอาชญากรรมไซเบอร์ที่ใครๆก็เข้าถึงได้ไม่ยาก
- Supply Chain Attack ยังคงน่าสะเทือนขวัญ จากเคสช็อกโลกอย่าง Solarwinds ยังคงดำเนินไปอย่างต่อเนื่องในรูปแบบอื่นๆ ประกอบกับช่องโหว่ของซอฟต์แวร์ยังคงเพิ่มจำนวนขึ้นเรื่อยๆ แม้ตัวธุรกิจจะมั่นใจว่าปิดช่องโหว่ได้มากพอ แต่ก็ไม่ควรนิ่งนอนใจกับซอฟต์แวร์ 3rd Party เพราะเราแทบไม่มีทางรู้ตัวได้เลย
- AI เร่งการโจมตี โปรเจ็คต์ Mythos ได้แสดงให้เห็นแล้วว่า AI กลายเป็นเครื่องมือที่น่ากลัวในด้านการเจาะระบบ ไม่ใช่เพียงแค่ช่องโหว่เดียวแต่ยังสามารถร้อยเรียงเส้นทางการโจมตีได้ด้วย อนึ่งแม้ไม่ใช่การโจมตีระดับสูง AI ก็ยังช่วยคนร้ายทำเรื่องไม่ดีได้อีกมาก อย่างการช่วยร่างอีเมลหลอกลวงโดยไม่มีขีดจำกัดทางภาษาอีกต่อไป แคมเปญพุ่งเป้าและปลอมแปลงตัวบุคคล ทั้ง อีเมล ภาพ เสียง กำลังทวีความรุนแรงยิ่งขึ้น
CISO 70% ให้ความสำคัญกับ Identity มากขึ้น, 50% ของ Incident จะเกิดขึ้นบนระบบ AI ที่ตกเป็นพื้นผิวการโจมตีใหม่, Security ต้องถูกผลักเข้าไปตั้งเฟสการพัฒนาซอฟต์แวร์ และข้อมูลของ AI จะเป็นปัญหามากขึ้นเรื่อยๆ ผลเก็งอนาคตอันใกล้จากผู้เชี่ยวชาญระดับโลกนี้ กำลังบอกเราในทิศทางเดียวกับที่ BAYCOMS ต้องการจะสื่อให้เราเห็นในงานครั้งนี้ เพราะพวกเขามองเห็นว่าภัยคุกคามทางไซเบอร์จะยังคงเกิดขึ้นและกำลังเปลี่ยนรูปแบบเข้าหา AI มากขึ้นเรื่อยๆ
สุดท้ายนี้คุณ Avirut ยังได้ให้คำแนะนำถึงการเผชิญหน้ากับภัยคุกคามใหม่ๆ ดังนี้
1. EDR, DLP และ Application Control คือปัจจัยขั้นพื้นฐานที่สุดที่องค์กรควรมี จากนั้นค่อยขยายผลไปขั้นกว่าอย่าง Secure Service Edge(SSE), Data Security Posture Management(DSPM) และ AI Usage Control
2. มองประเด็นเรื่อง ShiftLeft เป็นเรื่องแกนหลัก ตั้งแต่วันแรกของการพัฒนาแอปพลิเคชัน
3. กำกับดูแลการใช้งาน AI ซึ่งองค์กรคงไม่สามารถปิดกั้นได้ แต่คำถามคือ เราจะเปิดใช้ AI ให้เหมาะสมและปลอดภัยได้อย่างไร
4. Post Quantum Cryptography (PQC) กำลังจะมาถึงในไม่ช้า มีงานที่องค์กรต้องทำมากมายเพื่อเตรียมการ เช่น การประเมินระบบอย่างรอบด้านว่ามีอัลกอริทึมในส่วนงานใดที่เสี่ยงบ้าง พร้อมลำดับการเปลี่ยนผ่านว่าส่วนใดควรเริ่มก่อนหลัง
The Agentic SOC : Defending at Machine Speed in Post-Mythos Era
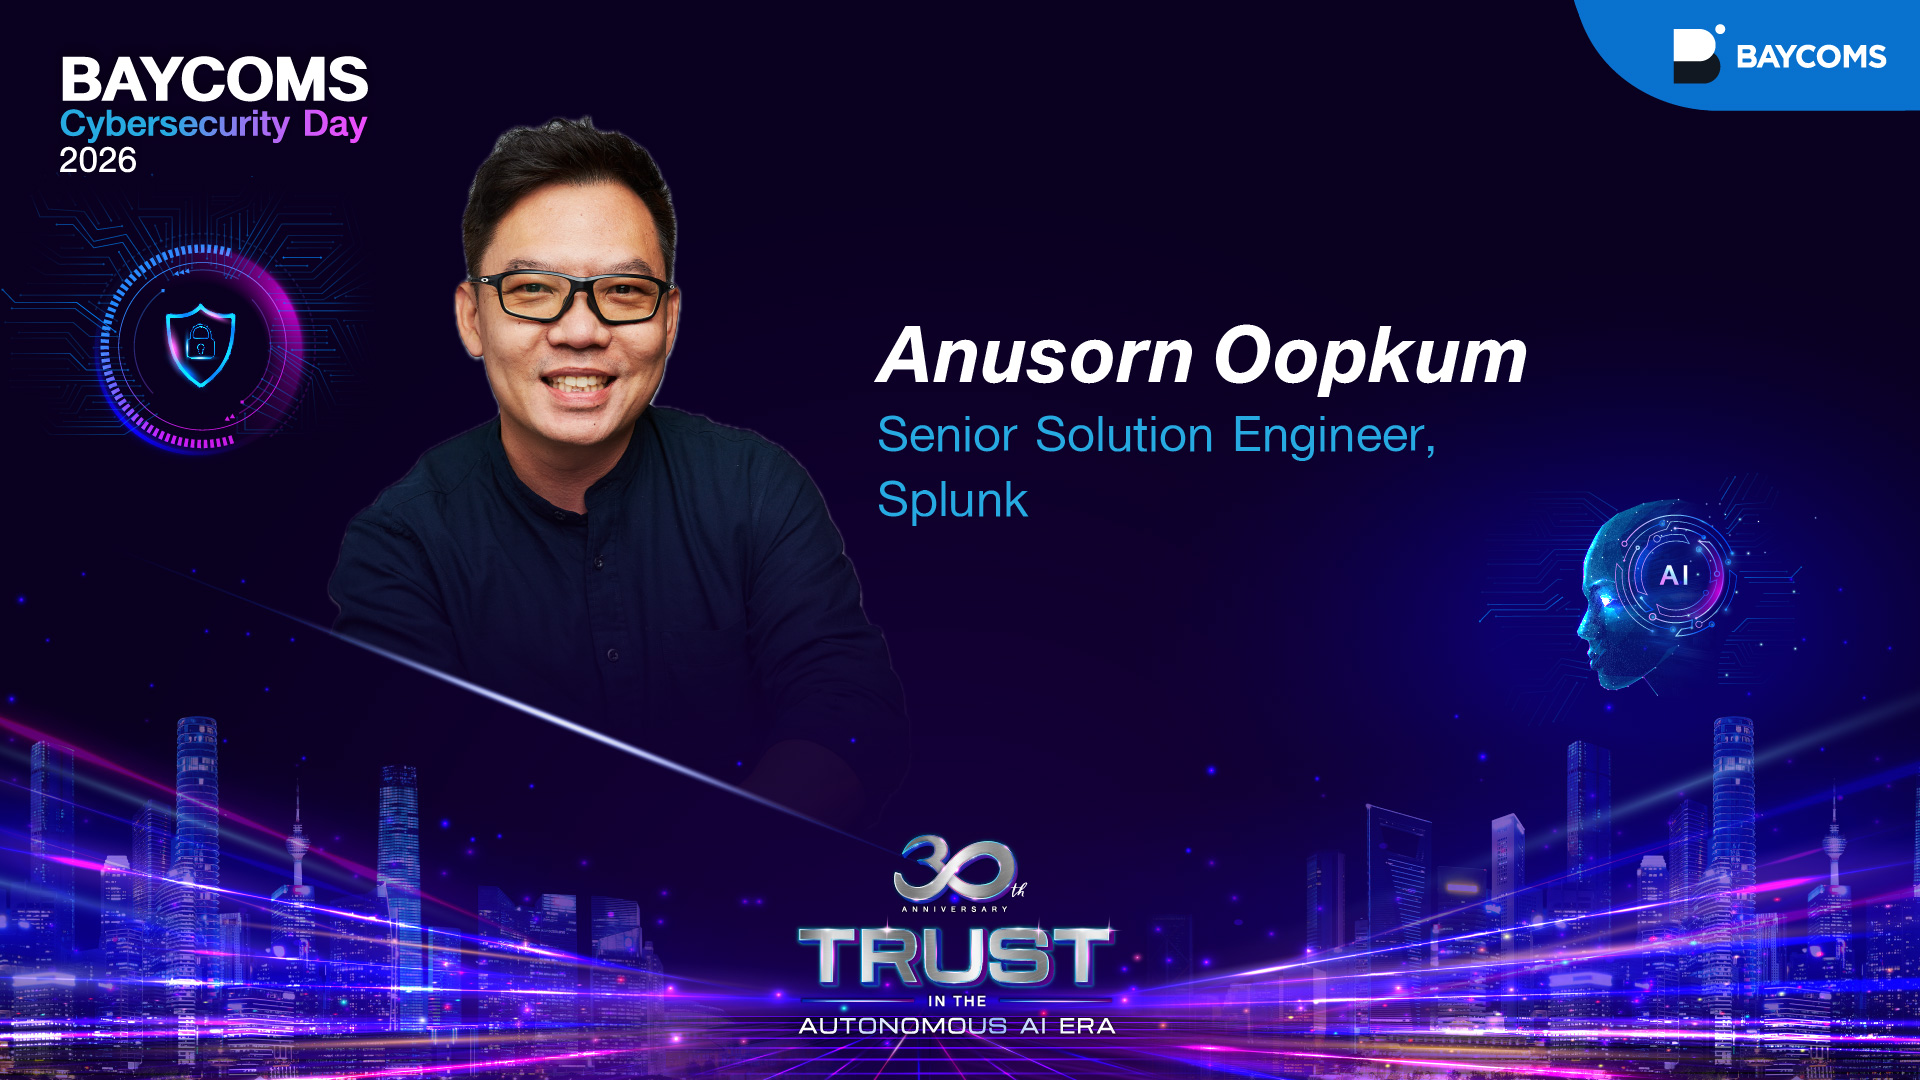
” แม้ Mythos เป็นโมเดลระดับ frontier ที่ยังไม่เปิดให้ใช้ทั่วไป แต่ก็แสดงให้เห็นว่า AI มีความสามารถด้านโค้ดถึงระดับที่เหนือกว่ามนุษย์ในการค้นหาและโจมตีช่องโหว่ซอฟต์แวร์ ดังนั้น Anthropic จึงเลือกไม่ปล่อยให้คนทั่วไป แต่ให้ฝ่ายป้องกันใช้ก่อนเพื่อ อุดรูรั่ว” ล่วงหน้า
แต่ก็ยังมีโมเดลจากค่ายอื่นที่มีความสามารถเกือบเทียบเท่า และเมื่อเวลานั้นมาถึงที่โมเดลอื่นๆเก่งเท่าเทียมกันแล้ว ก็อาจจะทำให้ทุกคนรวมถึงผู้ไม่หวังดีสามารถเข้าถึงและนำไปใช้ในการโจมตีได้เช่นกัน เราก็ควรต้องเตรียมรับมือให้ทัน ซึ่งเชื่อว่าก็อีกไม่นานแล้ว” — คุณ Anusorn Oopkum, Senior Solution Engineer จาก Splunk ให้เห็นถึงความเร่งด่วนที่องค์กรต้องเตรียมการรับมือกับความเก่งของโมเดลที่ไม่ได้จำกัดแค่ Mythos เท่านั้น ซึ่งด้วยความรวดเร็วระดับ AI มนุษย์จะมีเพียงช่องว่างไม่กี่นาที จึงต้องอาศัย AI เข้าช่วยเช่นกัน
ความเร็วระดับแมชชีนเป็นเรื่องที่หนักหนาเกินกว่ามนุษย์จะรับไหว ดังนั้นองค์กรต้องขีดเส้นทางอย่างมีขั้นตอน ดังนี้
1. การป้องกันตัวเองแบบอัตโนมัติ
2. ค้นหาจุดอ่อนของตัวเองอยู่ตลอดเวลา
3. ตอบสนองให้ไวทันต่อสถานการณ์
Splunk Enterprise เป็นโซลูชั่นที่มาพร้อมกับความสามารถมากมาย สำหรับทีม Security Operation Center (SOC) เพื่อบรรลุวัตถุประสงค์ข้างต้น โดย Solution Agentic SOC ของ Splunk ที่นำ AI เข้ามาช่วยในการตรวจจับ คัดกรอง วิเคราะห์ สรุปผล แนะนำ รวมถึงการตอบสนอง จะช่วยนักวิเคราะห์ในการจัดการกับภัยคุกคามที่เกิดขึ้นได้อย่างรวดเร็วและเป็นมาตรฐานเดียวกัน และภายใต้ Splunk Enterprise Security ซึ่งรวมความสามารถของ Data Analytic Platform, SOAR, Threat Intel Management และ UEBA เข้าด้วยกันบนแพลตฟอร์มเดียว ทำให้ Agentic SOC ทำงานได้ครบวงจร โดย Risk-Based Alerting ช่วยกรองสัญญาณรบกวนและจัดลำดับความเสี่ยงอัตโนมัติ ขณะที่ Splunk AI Assistant ให้นักวิเคราะห์สืบสวนด้วยภาษาธรรมชาติข้ามทั้ง local indexes, federated sources และ Machine Data Lake ส่วน Triage Agent จะช่วยเก็บข้อมูลเพิ่มเติมและรักษาบริบทการสืบสวนได้ทันที และเมื่อสรุปผลแล้ว SOAR playbook จะตอบสนองได้เองภายใต้การอนุมัติจากมนุษย์ ผลคือ MTTD และ MTTR ลดลงอย่างชัดเจน
The New Rules of AI Security : ปิดช่องว่างให้คน ข้อมูล และ AI
Agentic Workspace เป็นแนวคิดการทำงานยุคใหม่ที่มนุษย์ และ AI Agents ทำงานร่วมกันแบบเคียงบ่าเคียงไหล่ เพื่อจัดการงานและประมวลผลข้อมูลองค์กรโดยอัตโนมัติ ซึ่งจะต้องปกป้องทุกการปฏิสัมพันธ์, ข้อมูล และ พฤติกรรมของ AI โดยในหัวข้อนี้ คุณ Nattaphan Ruengrangsrirat, Sr. Named Account Manager ได้กล่าวถึงโซลูชันของ Proofpoint ใน 3 แพลตฟอร์มหลัก คือ
1.) Collaboration Security – ปกป้องระบบอีเมลและช่องทางการสื่อสารขององค์กร รวมถึง Social Media และ Cloud Application โดย Proofpoint ถือเป็นเจ้าตลาดในด้าน Email Security ที่ปัจจุบันขยายผลการปกป้องไปยังทุกช่องทางไม่ใช่แค่อีเมลแต่รวมไปถึง Microsoft Teams, Slack, Zoom, Social Media ฯลฯ ไปจนถึงการป้องกันระดับโดเมน นอกจากนี้ยังมีโซลูชันเพื่อการทำ Awareness Training ที่ยืดหยุ่นปรับแต่งได้ช่วยทดสอบและวัดผลความสำเร็จของการเรียนรู้ระดับบุคคล โดยมีการแสดงผลภาพรวมการโจมตีได้ผ่าน Threat Interaction Map
2.) Data Security & Governance – เสาหลักที่สำคัญเพราะข้อมูลองค์กรไม่ได้จำกัดอยู่แค่ในไฟล์หรืออีเมลของมนุษย์อีกต่อไป แต่กำลังหลั่งไหลไปสู่ระบบ AI และ Agent ต่างๆ โดยมีการนำเสนอโซลูชัน AI-Driven Data Security Posture Management (DSPM) ที่มีการใช้ AI ช่วยค้นหาและคัดแยกประเภทข้อมูล, DLP & Insider Threat Management ผสานพลังทั้งอีเมลและ Endpoint พิจารณาเจตนาและพฤติกรรมที่แสดงมาวิเคราะห์ด้วย และสุดท้าย AI Data Access Governance มอบ Dashboard ที่มองเห็นได้ชัดเจนว่า ใคร หรือ AI Agent ใดกำลังมีสิทธิ์เข้าถึงข้อมูลสำคัญในระบบ SaaS และ Cloud
3.) AI Security – บริหารจัดการสิทธิ์ เจตนา และ พฤติกรรมของ AI Agent โดยรวมศูนย์ควบคุม MCP Gateway บังคับการยืนยันตัวตนและตรวจเนื้อหาเข้า-ออก และสามารถตรวจสอบ prompt, output และพฤติกรรมโมเดลแบบเรียลไทม์ ตลอดจนค้นหาการใช้ AI ที่ครอบคลุมทุกช่องทาง พร้อมสร้างรายการองค์ประกอบของ AI Application, Agent, Connection และ MCP Server
Prompt, Secure, Succeed: Safeguarding APIs Across the AI Landscape
คุณ Jared Tan, Principal Sales Engineer จาก Thales Imperva กล่าวว่า API เป็นหนึ่งในจุดสำคัญของการเชื่อมต่อในโลก AI ไม่ว่าจะเป็นการเชื่อมต่อโดยตรงระหว่าง AI กับ API หรือผ่าน AI Agents และ MCP ซึ่งทำหน้าที่เชื่อมต่อ AI เข้ากับระบบและเครื่องมือต่างๆ ดังนั้น หากองค์กรสามารถมองเห็นและป้องกันการเชื่อมต่อเหล่านี้ได้ ก็จะสามารถลดความเสี่ยงจากภัยคุกคามที่เกิดขึ้นจากการนำ AI มาใช้งานได้มากขึ้น
AI ทำให้รูปแบบการโจมตีมีความซับซ้อนมากขึ้น ไม่ว่าจะเป็นการโจมตีบัญชีผู้ใช้งาน การสร้างบอท การปลอมแปลงตัวตนเพื่อหลอกลวงเหยื่อ หรือการใช้ Deepfake เพื่อเลียนแบบบุคคลจนยากต่อการแยกแยะ หากมองตามแนวทางของ OWASP จะพบว่าความปลอดภัยของ AI ครอบคลุมหลายส่วน ตั้งแต่ LLM Security ที่เกี่ยวข้องกับ Prompt และ Output ไปจนถึง AI Agents ที่สามารถตัดสินใจและดำเนินการแทนผู้ใช้งาน รวมถึง MCP ที่เข้ามาเป็นส่วนหนึ่งของการเชื่อมต่อระหว่าง AI กับระบบและเครื่องมือต่างๆ
โดย Thales Imperva แสดงให้เห็นถึงแนวทางในการมองเห็นและป้องกันการเชื่อมต่อที่เกิดขึ้นจาก AI Applications, Large Language Models (LLMs) และ AI Agents พร้อมรองรับการป้องกันความเสี่ยงตามแนวทางของ OWASP Top 10 for LLM Applications และ OWASP MCP Top 10
Panel Discussion : เสวนาแลกเปลี่ยนมุมมองด้าน Cybersecurity
หัวข้อช่วงบ่ายที่จะกล่าวถึงต่อไปนี้จะถูกจัดขึ้นในรูปแบบของการล้อมวงคุยกัน ซึ่งค่อนข้างน่าสนใจจากการโชว์ตัวราย Vendor สู่เวทีพูดคุยผ่านธีมหัวข้อหลัก ฝ่ายรุก(Red Team), ฝ่ายรับ (Blue Team), ฝ่ายกุมบังเหียนผู้ตัดสินใจ(CISO) และ เวทีคาดการณ์รับมือกับอนาคต
Red Track: Know the Game – See It Before it Hits You
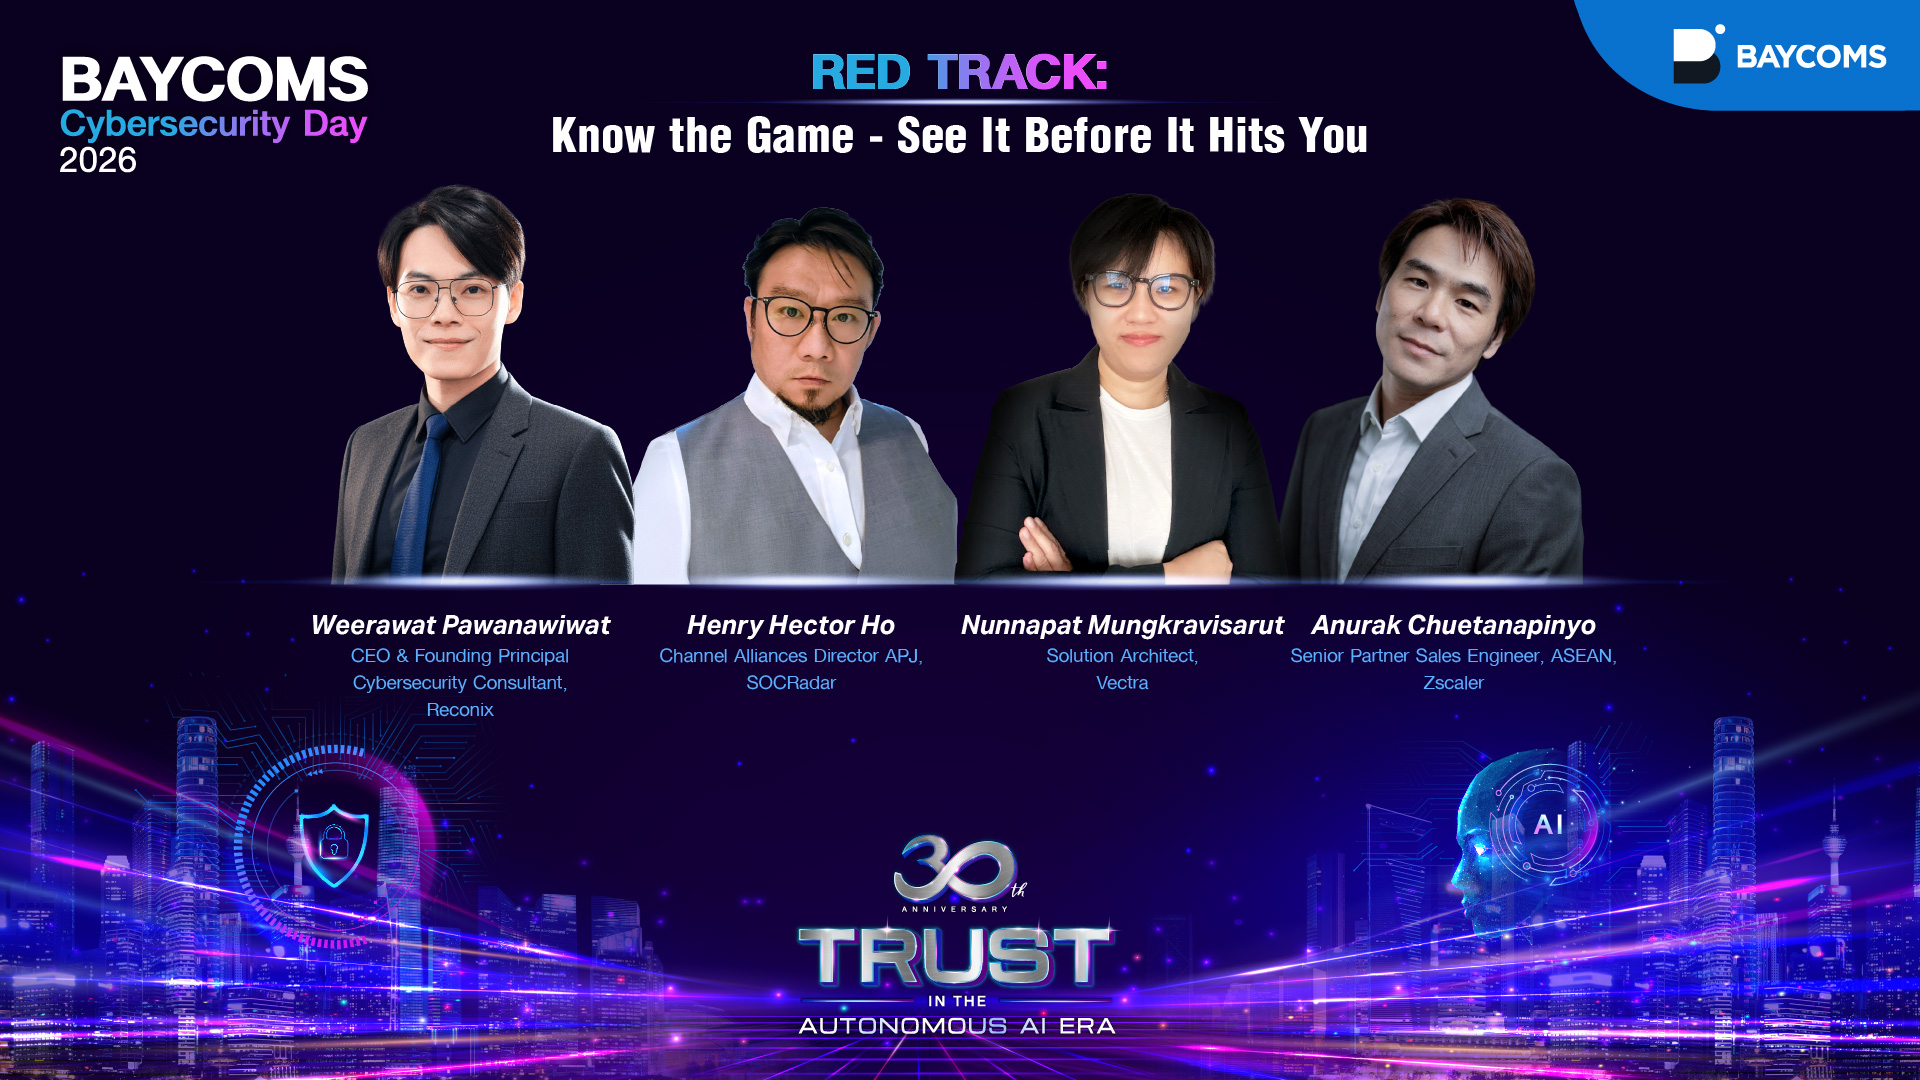
ช่วง Red Track ดำเนินรายการโดย Weerawat Pawanawiwat, CEO, Reconix ชวนผู้ฟังสลับฝั่งไปดูมุมมองของผู้โจมตี โดยใช้ MITRE ATT&CK เป็นแผนที่ ย่อ 15 ยุทธวิธีของผู้โจมตีให้เหลือ 5 ฉากที่เข้าใจง่าย ได้แก่ ก่อนผู้โจมตีแตะระบบ การเจาะเข้ามา การแฝงตัวอยู่ภายในองค์กร การกระจายตัว และสร้างผลกระทบ เพื่อให้แต่ละ panelist ได้เล่าเหตุการณ์จากแต่ละมุม และเสริมว่ามาตราการป้องกันที่ทำไว้ ต้องมีการทดสอบเพื่อพิสูจน์ว่าสามารถป้องกันได้จริง
Visibility เป็นสิ่งที่ทำให้องค์กรสามารถรับรู้กับเรื่องราวที่เกิดขึ้น Vectra AI ผู้นำด้าน Network Detection & Respond (NDR) เป็นหนึ่งในพลังสำคัญที่จะช่วยให้องค์กรมองเห็นภาพ รับรู้ถึงความแตกต่างในเครือข่ายที่เบี่ยงเบนไปจากเดิมแม้ในยุค AI “เป้าหมายของแฮ็กเกอร์ยังคงเหมือนเดิมเสมอ AI ไม่ได้เปลี่ยนเป้าหมายเหล่านั้น แค่เร่งกระบวนการโจมตีให้เร็วขึ้น แนบเนียนขึ้น ซึ่ง Vectra AI มองที่พฤติกรรมและเจตจำนงค์ของผู้โจมตีที่ไม่เคยเปลี่ยน” — Nunnapat Mungkravisarut, Solution Architect, Vectra
การทำใจยอมรับไว้ก่อนว่าการถูกโจมตีแทรกแซงระบบนั้นเกิดขึ้นได้เสมอ นำไปสู่คอนเซปต์ Zero Trust โดยในฝั่งของ Anurak Chuetanapinyo, Senior Partner Sales Engineer, ASEAN, ZScaler เผยว่าต้องปิดช่องว่างใและสร้างอุปสรรคให้เส้นทางของผู้โจมตีมากที่สุด แต่จะประวิงเวลาได้นานแค่ไหนกว่า การโจมตีเหล่านั้นจะถูกพบ ซึ่งเทคโนโลยี Zscaler Deception คือการล่อหลวงแบบสมจริง ดึงดูดให้แฮ็กเกอร์ลงมือส่งสัญญาณเตือนให้องค์กรรู้ตัวได้ก่อน เพราะโดยการทำงานปกติแล้วจะไม่มีใครยุ่งกับดักเหล่านี้
ระบบการป้องกันขององค์กรก็เหมือนเป้านิ่งที่ถูกเพ่งเล็งได้ตลอดเวลา พร้อมถูกเก็บข้อมูล โดเมน เทคโนโลยีที่ชื่อ รหัสผ่านที่ได้จากตลาดซื้อขายใต้ดิน ตัวบุคคลที่ถูกหลอกลวงมา แม้แต่ความผิดพลาดเพียงเล็กน้อยจากการตั้งค่าก็นำไปสู่หายนะได้ง่ายๆ Henry Hector Ho, Channel Alliances Director APJ, SOCRadar เผยว่า “แฮ็กเกอร์รู้จักระบบของคุณ แต่ SOCRadar จะทำให้คุณรู้จักตัวเองได้เท่าทันกับแฮ็กเกอร์“
CISO: In the CISO’s Seat – Decisions Only You Can Own
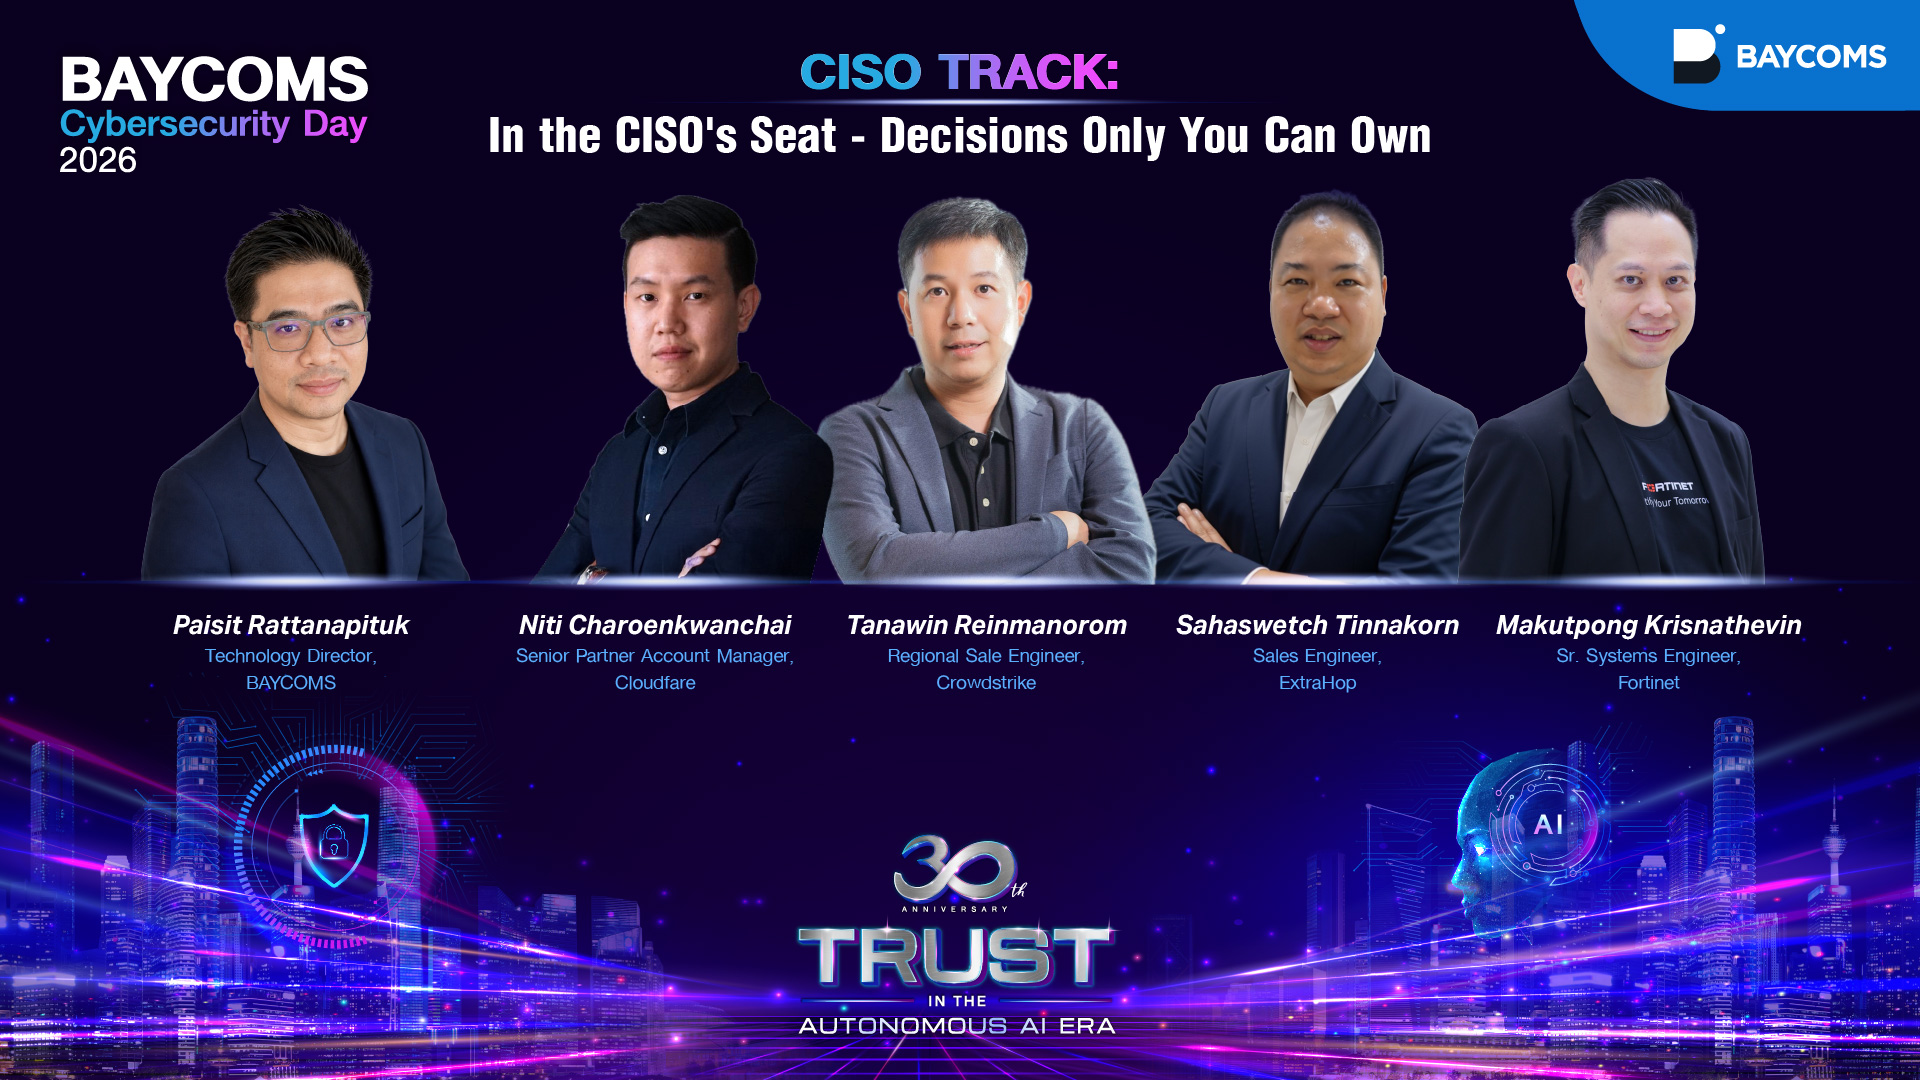
“การโจมตีเกิดจากอะไรบ้าง ข้อมูลไหลรั่วหรือไม่รั่ว สาเหตุคืออะไร วางแผนป้องกันอย่างไรในอนาคต” คำถามสั้นๆง่ายๆ ที่ CISO ต้องคอยรายงานบอร์ดบริหารและคณะผู้บริหารองค์กร ในหัวข้อนี้เหล่า Vendor จะผลัดเวียนกันมาแสดงความคิดเห็นว่าแต่ละโซลูชันมีคำตอบอย่างไรกับคำถามข้างต้น ดำเนินรายการโดย Paisit Rattanapitak, Technology Director, BAYCOMS
“CISO ในปัจจุบันยึดโยงกับธุรกิจมากขึ้น ความน่าเชื่อถือ ความเป็นสากล และแนวทางอนาคต เป็นหลักการสำคัญที่ CISO ควรใช้พิจารณาเมื่อเฟ้นหา Partner และ Cloudflare พร้อมสำหรับทำงานร่วมกับทุกองค์กร” — Niti Charoenkwanchai, Senior Partner Account Manager, Cloudflare กล่าว โดยไฮไลต์สำคัญในยุค AI ก็คือ Bot และ AI Application ซึ่งพวกเขามีแบนวิธด์ที่สูงทนทานและมีกลไกป้องกันที่แข็งแกร่งจาก DDoS, คัดแยก Bot ได้อย่างเฉียบคม พร้อมเทคโนโลยี WAF ที่ตนก็รู้ถึง Traffic Pattern ของผู้ให้บริการ AI Provider เป็นอย่างดี รู้ว่าอะไรคือความเสี่ยงและการโจมตี
ข้อมูลเครือข่ายคือหลักฐานชั้นดีที่ช่วยให้ CISO มองภาพการโจมตีได้ชัดขึ้น เพราะนี่คือตัวกลางที่ทุกระบบและอุปกรณ์ต้องผ่าน ไม่ว่าคุณจะติดตั้ง Agent ที่จุดใด Extrahop NDR มีบันทึกไว้เสมอ ทั้งรูปแบบ Metadata, Pcap และ Network Traffic คุณจะทราบได้ว่าข้อมูลหลุดหรือยังไม่หลุด หรือพฤติกรรมที่เบี่ยงเบนไปจากการใช้งานปกติ “Agentic SOC ที่มีประสิทธิภาพต้องบูรณาการข้อมูล Network, Endpoint, SIEM ไว้ด้วยกัน และนั่นช้าไม่ได้” — Sahaswetch Tinnakorn, Sales Engineer, Extrahop กล่าว
“รากฐานของ Trust ในกิจกรรม Autonomous AI คือการเตรียมโปรเซสฟื้นฟูให้ไวพอ (Remediate) เมื่อเห็นความผิดพลาด มันจะรวดเร็วมากจนคุณตั้งตัวแทบไม่ทัน” – Makutpong Krisnathevin, Sr. Systems Engineer, Fortinet ชี้ให้เห็นถึงความรับผิดชอบบนไหล่ของ CISO ในยุค AI โดยพวกเขาเองมีโซลูชันทั้ง SIEM, SOAR และ AI ที่ช่วย SOC จับสัญญาณเพื่อแจ้งเตือน รู้ถึงขั้นตอนการจัดการ และลงมือตอบสนองได้ทันที พร้อม AI ที่ช่วยในการวิเคราะห์เหตุและผลกระทบ
“ยิ่งมีข้อมูลมาก ยิ่งป้องกันได้ดีขึ้น” – Tanawin Reinmanorom, Regional Sale Engineer, Crowdstrike เจ้าตลาดด้าน Endpoint Security ตอกย้ำถึงความสำคัญที่ต้องมีโซลูชันนี้เป็นพื้นฐาน เพื่อให้มีข้อมูล ณ จุดต้นตอตั้งแต่ โปรเซส ไฟล์ และการใช้งานเครือข่าย เติมเต็มมุมมองให้นักวิเคราะห์ทำงานได้ง่าย และแม้พวกเขาจะมี AI อยู่ใน Workflow ทดเวลาการทำงาน แต่ก็ยังเปิดให้มนุษย์มีส่วนในการตัดสินใจเสมอ แถมยังแบ่งปันข้อมูลให้กับโซลูชัน 3rd party ได้อีกด้วย ซึ่งนี่คือสิ่งที่ CISO กำลังมองหา
Blue Track : Your Data, Your Power
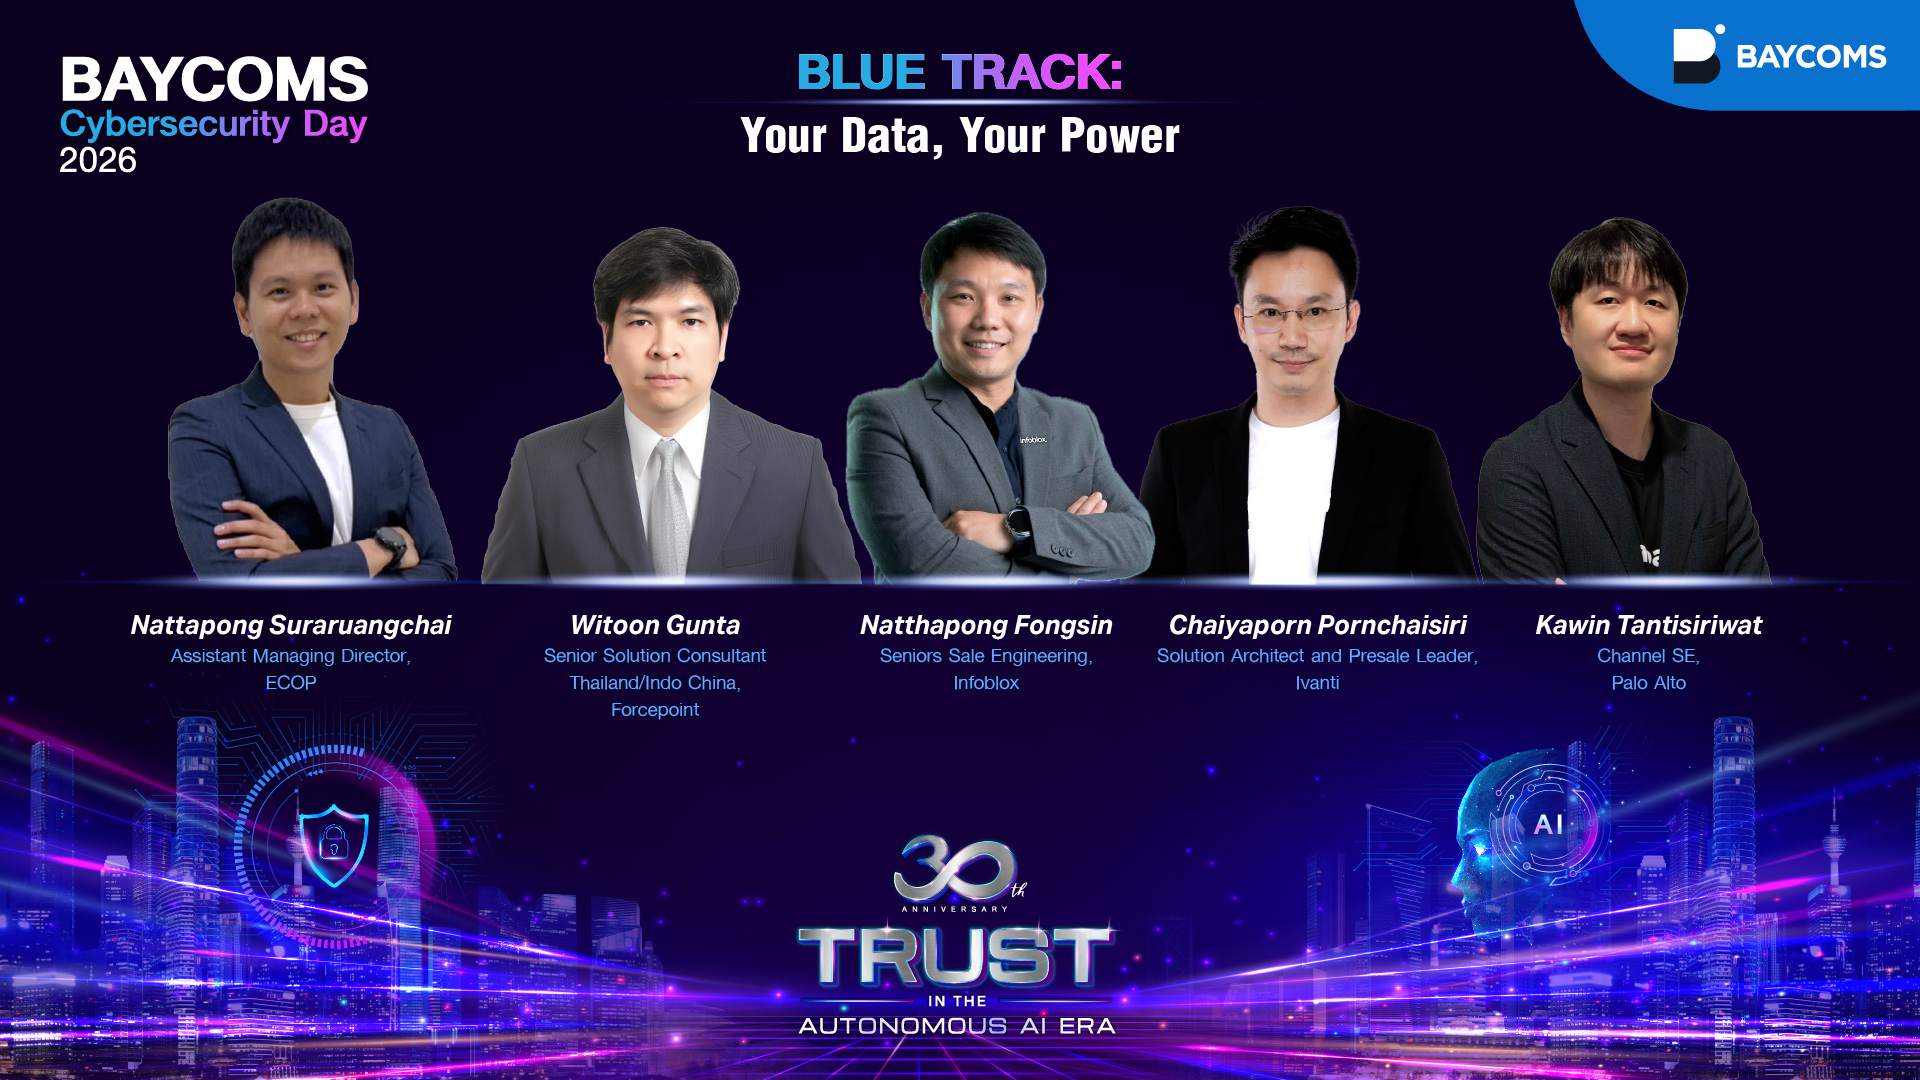
“ผู้โจมตีขอโอกาสแค่ครั้งเดียว แต่การป้องกันต้องไม่พลาด แม้แต่ครั้งเดียว” — นี่เป็นคำประกาศที่สรุปถึงความรับผิดชอบของทีมป้องกันภัยไซเบอร์ได้อย่างดีที่สุด จาก ณัฐพงศ์ สุระเรืองชัย จาก E-C.O.P ผู้ดำเนินรายการช่วง Blue Track ที่ชวนผู้ฟังมองงานของทีมป้องกันผ่านอุปมา “บ้าน” ที่มีสี่จุดต้องเฝ้า คือ นอกรั้ว ประตูและหน้าต่าง ประตูทางออก และคนเฝ้าบ้าน พร้อมตั้งคำถามที่ร้อยตลอดทั้งช่วงว่า “ปีที่ผ่านมาเราไม่ถูกโจมตี เพราะเราเก่งขึ้น หรือเพราะเราโชคดี” และเนื่องจากปีนี้ AI เข้ามาอยู่ทั้งฝั่งผู้โจมตีและฝั่งผู้ป้องกัน เขาจึงใช้คำถามเดียวกันถามผู้ร่วมเวทีทั้งสี่ท่าน ว่า “ระบบของคุณ และ AI ของคุณ ช่วยเฝ้าจุดนี้ได้อย่างไร เพื่อให้ผู้ฟังเปรียบเทียบได้เองว่าแต่ละจุดของบ้านใช้ ทั้งระบบและ AI ต่างกันอย่างไร” ก่อนปิดท้ายด้วยคำถามให้ผู้ฟังนำกลับไปถามทีมของตัวเองว่า “เดือนที่แล้วเราดีขึ้นหรือแย่ลง เรารู้ได้ยังไง“
“โดเมนที่จะถูกใช้หลอกลูกค้าของคุณ ถูกจดทะเบียนไว้แล้วตั้งแต่วันนี้ เพียงแต่ยังไม่ถูกใช้” Natthapong Fongsin, Senior Sales Engineer, Infoblox ชี้ให้เห็นว่าสิ่งที่อันตรายที่สุดคือสิ่งที่เกิดขึ้นนอกองค์กร ซึ่งเป็นพื้นที่ที่เราแทบมองไม่เห็นเลยว่ากำลังมีโดเมนเลียนแบบเราไปหลอกลวงผู้อื่นอยู่หรือไม่ โดยโซลูชัน Infoblox Protective DNS (PDNS) จะช่วยให้องค์กรทราบได้ว่าคุณกำลังใช้งานอะไรอยู่ พร้อมบริการช่วยทลายโดเมนเลียนแบบที่เกิดขึ้นนอกองค์กรได้ภายใน 4 ชั่วโมง
Chaiyaporn Pornchaisiri, Solution Architect and Presale Leader,Ivanti ใช้เวทีของตนด้วยการเน้นย้ำในส่วน Endpoint Management และ Patch Management ซึ่งเป็นหัวใจของการต่อกรกับภัยคุกคาม ที่วันนี้ช่องโหว่เกิดขึ้นได้เร็วเกินกว่าที่จะจัดการด้วยคน ไม่เพียงแค่ไล่ตามช่องโหว่ แต่ยังต้องลำดับความสำคัญที่สอดคล้องกับบริบทขององค์กรด้วย นอกจากนี้ยังมีโซลูชันที่ช่วยวัดผลประสิทธิภาพการทำงานของผู้ใช้ด้วยโซลูชัน Digital Employee Experience (DEX)
“ทุกวันนี้คุณมองเห็นเส้นทางการโจมตีทั้งหมดของแฮ็กเกอร์ได้แล้วหรือยัง” Kawin Tantisiriwat, Channel SE, Palo Alto Networks เปรียบเทียบให้ผู้ฟังเห็นถึงจิ๊กซอว์ที่ขาดหายไป ณ เวลาที่ถูกโจมตีจริง เสมือนว่าเราไม่มีบันทึกภาพของ คนที่ฉกฉวยทรัพย์สินและคนที่โจมตี ที่ฟันธงได้ว่าเป็นคนเดียวกันหรือไม่ โดย XSIAM เป็นโซลูชันที่ช่วยรวบรวมทุกเหตุการณ์ไว้ด้วยกัน เพื่อร้อยเรียงเส้นเรื่องการโจมตี ใช้ AI ในการพิจารณาแจ้งเตือน และมอบกลไกในการตอบสนองการโจมตี
“องค์กรของเรามีข้อมูลอยู่กระจัดกระจายเต็มไปหมด เราตอบได้หรือไม่ว่าข้อมูลที่ถูกขโมยอออกไปมีอะไร มูลค่าแค่ไหน เพราะสิ่งที่มีมูลค่าน้อยและมูลค่าสูง ควรถูกจัดการคนละแบบ” — Witoon Gunta, Senior Solution Consultant Thailand/Indo China, Forcepoint ผู้เชี่ยวชาญด้าน Data Security ได้ชี้ให้เห็นว่าการจำแนกประเภทของข้อมูลจะช่วยให้เราทราบได้ว่า ข้อมูลแต่ละที่ควรถูกปกป้องอย่างไร โดยความสามารถของ AI จะติดป้ายข้อมูลได้เร็วยิ่งขึ้น
Future Track : Own What’s Next – Before the Day Arrives
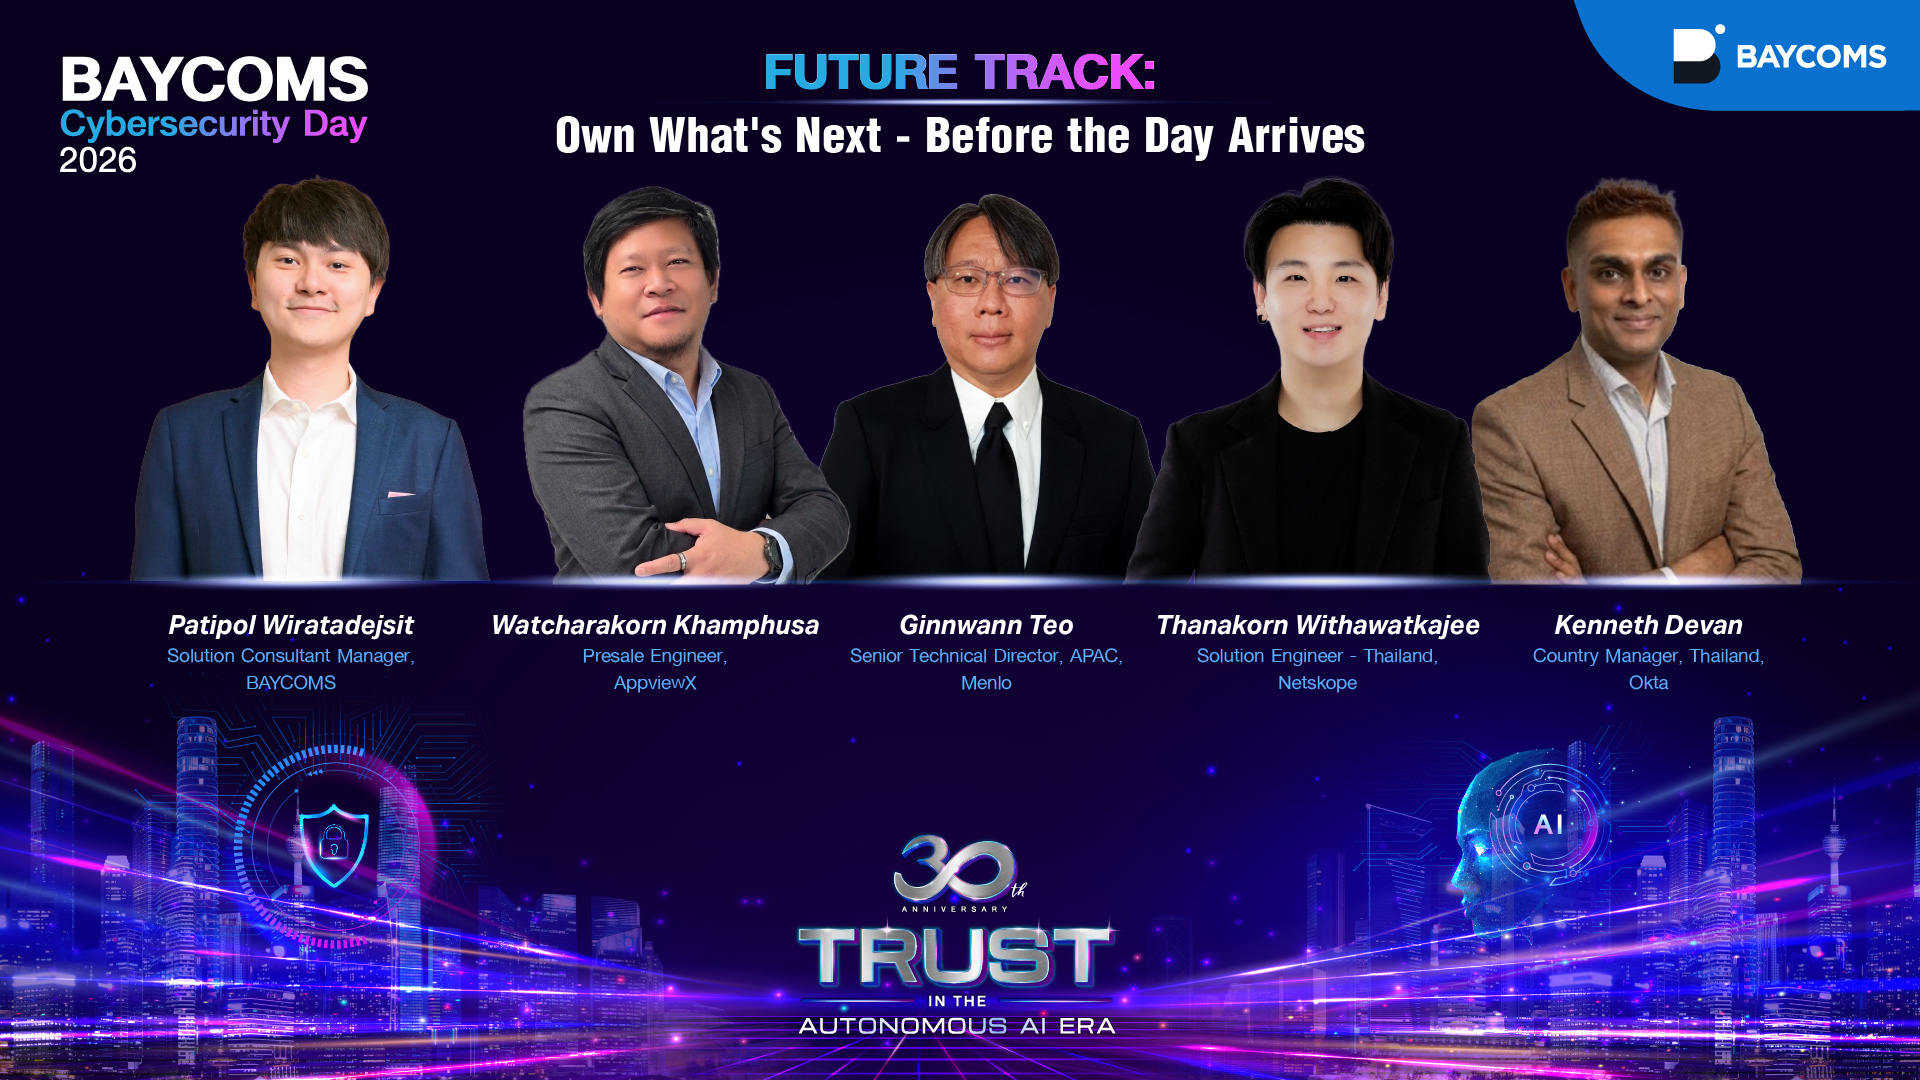
การบรรยายช่วงสุดท้ายของงานมีประเด็นความกังวลใน 2 เรื่องคือ ความน่าเชื่อของ Agentic AI ตั้งแต่เรื่อง Identity, การประมวลผลของ Agent และ การเข้าถึงข้อมูลโดย Agent รวมไปถึงประเด็นของ PQC ซึ่งจะถูกเรียบเรียงลำดับโดยพิธีกรช่วงท้ายสุดของวันโดย Patipol Wiratadejsit, Solution Consultant Manager, BAYCOMS
Kenneth Devan, Country Manager Thailand, Okta เทความสนใจไปที่ Non-human (Agent) ที่ต้องระบุตัวได้ว่ามาจากไหน ใช้งานอย่างไร พร้อมกับการติดตามพฤติกรรม เช่น เวลาการเข้าถึงสิทธิ์ พร้อมด้วยกลไกที่เรียกกลับการทำงานได้เสมอ โดยเฉพาะยามที่เกิดความผิดพลาดองค์กรต้องสามารถตัดระบบและกู้คืนได้ทันที พร้อมป้องกันการร้องขอที่ถูกเรียกซ้ำ
Ginnawann Teo, Senior Technical Director, APAC, Menlo เสริมทัพในเรื่องของ Web Browser ที่เป็นหน้าฉากสำคัญตัวหนึ่ง ที่เรียกได้ว่าเป็นทางผ่านกว่า 80% ของแอปพลิเคชัน เพราะ AI เอง นอกจากเรื่อง MCP แล้ว ก็ทำงานผ่าน Browser เช่นเดียวกัน ซึ่งการป้องกันตรงนี้จะแยกขาดการเข้าถึง การประมวผล ให้ผลกระทบถูกจำกัดไม่ขยายมาถึงผู้ใช้ พร้อมกันนี้ยังมี AI ช่วยในการทำงานอย่างรวดเร็วและแม่นยำในการเตือนเหตุด้วย
การควบคุมกิจกรรมการทำงานของ Agent เป็นอีกหนึ่งประเด็นสำคัญที่ Thanakorn Withawatkajee, Solution Engineer Thailand, Netskope มีความเชี่ยวชาญเพื่อตอบคำถามว่าเข้าถึงข้อมูลอะไรได้บ้าง ใช้งาน API และ MCP อย่างไร ใครมีความเสี่ยง เราเปิดอนุญาตอย่างไร ที่สามารถทำงานได้เป็น AI Gateway มองเห็น กำกับดูแลทุก AI ไม่ว่าจะเป็นการออกไปใช้งานภายนอกหรือ Local AI ที่ถูกตั้งขึ้นเพื่อใช้งานภายใน
ประเด็นด้าน PQC รับหน้าที่โดย Watcharakorn Khamphusa, Presale Engineer, AppviewX พวกเขาช่วยเตรียมการให้องค์กรพร้อมสำหรับในไม่กี่ปีข้างหน้าที่ Certificate จะมีอายุสั้นลงเหลือเพียง 47 วัน และ Post Quantum ที่ใกล้เข้ามาทุกที โดยโซลูชันจะช่วยในการสร้างคลังติดตามระบบที่มีการใช้งานอัลกอริทึมเข้ารหัส พร้อมมี Workflow ในการเปลี่ยนผ่าน เพราะอัลกอริทึมเพื่อรับมือกับควอนตัมเองก็มีค่าใช้จ่ายในการประมวลผลที่สูงขึ้น ดังนั้นการเห็นภาพรวมจะช่วยให้เห็นระบบสำคัญและแผนงานก่อนหลังที่ต้องทำ
บทสรุป
“BAYCOMS Cybersecurity Day 2026” เป็นอีกหนึ่งปีที่แสดงให้เห็นถึงความยิ่งใหญ่ของ BAYCOMS ตลอด 30 ปีที่ผ่านมา ซึ่งพวกเขาเชื่ออย่างสุดหัวใจว่า ความมั่นคงปลอดภัย คือรากฐานที่องค์กรต้องให้ความสำคัญ ในยุคที่ AI เข้ามาเปลี่ยนวิถีของสิ่งต่างๆ องค์กรยิ่งต้องแสวงหาวิธีการควบคุม การป้องกัน การรับรู้ และแนวทางสำหรับฟื้นฟูกลับมาเมื่อเกิดปัญหาได้ ซึ่งเนื้อหาในครั้งนี้จะสมบูรณ์ไปไม่ได้เลยหากขาดพาร์ทเนอร์ที่ผลัดเปลี่ยนกันมาให้ความรู้ตลอดทั้งงาน และทั้งหมดนี้คือโฉมหน้าของ “Trust in Autonomous AI ERA” ครับ
ติดต่อสอบถามหรือปรึกษา BAYCOMS ได้ที่ :
Facebook : BAYCOMS
Linkedin : BAY COMPUTING PUBLIC CO., LTD.
Tel: 02-115-9956
Email: info@baycoms.com
Website: www.baycoms.com