TechTalkThai ศูนย์รวมข่าว Enterprise IT ออนไลน์แห่งแรกในประเทศไทย













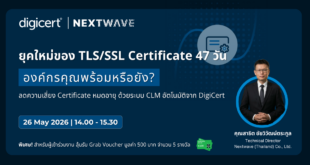
ท่านใดที่พลาดชมงานสัมมนาออนไลน์ของ Nextwave ในหัวข้อ “ยุคใหม่ของ TLS/SSL Certificate 47 วัน องค์กรคุณพร้อมหรือยัง?” ทุกท่านสามารถชมวีดีโอย้อนหลังกันได้อีกครั้งในบทความนี้นะคะ
CA/Browser Forum กำลังผลักดันการลดอายุ TLS/SSL Certificate อย่างต่อเนื่อง โดยมีทิศทางที่จะลดลงเหลือเพียง 47 วันในอนาคต ภายในวันที่ 15 มีนาคม 2029 และจะทยอยปรับลดเป็นระยะ ดังนี้
- เริ่มแล้วตั้งแต่ 15 มีนาคม 2026: จาก 398 วัน → เหลือ 200 วัน
- มีนาคม 2027: เหลือ 100 วัน
แม้จะยังไม่ถึง 47 วัน แต่ผลกระทบก็เริ่มเกิดขึ้นแล้ว โดยเฉพาะองค์กรที่ยังต่ออายุแบบ Manual ซึ่งมีโอกาสพลาดสูงขึ้น
เหตุผลของการลดอายุ
- บังคับใช้มาตรฐานความปลอดภัยใหม่ได้เร็วขึ้น
- ลดความเสี่ยงหาก Certificate ถูกโจมตีหรือถูกขโมย
- ลดการพึ่งพาระบบเพิกถอน (Revocation) ที่มีข้อจำกัด
เมื่ออายุ Certificate สั้นลง การจัดการแบบ Manual จะยิ่งเสี่ยงและวุ่นวายมากขึ้น ทำให้องค์กรจำเป็นต้องหันมาใช้ระบบอัตโนมัติ เช่น ACME (Automated Certificate Management Environment) ซึ่งถูกออกแบบมาเพื่อช่วยออกและต่ออายุ Certificate ได้อย่างมีประสิทธิภาพ
คำถามคือ…องค์กรของคุณพร้อมแค่ไหน
ก่อนที่ความผิดพลาดเล็ก ๆ จะกลายเป็นระบบล่มโดยไม่ทันตั้งตัว?
ในงานสัมมนานี้ ทุกท่านได้มาเรียนรู้กับการเตรียมรับมือสู่การเปลี่ยนแปลงครั้งใหญ่ ซึ่งท่านจะได้เรียนรู้กับ
- ยุคใหม่ของ Certificate 47 วัน: ทำไมองค์กรต้องปรับตัวตอนนี้
- ความเสี่ยงที่มองไม่เห็น: เมื่อ Certificate หมดอายุ = ระบบล่ม
- ลดความเสี่ยงด้วย Automated CLM: จาก Manual สู่ Automation
- เจาะลึกความสามารถของ CLM ระดับองค์กรจาก DigiCert
- Demo: บริหารจัดการ Certificate แบบ End-to-End ด้วย DigiCert CLM