Vulnerability and Risk Management
techtalkthai
October 9, 2018
Cybersecurity, MikroTik, Network Security, Products, Tenable, Threats Update, Vulnerability and Risk Management
Jacob Baines นักวิจัยด้านความมั่นคงปลอดภัยจาก Tenable Research ออกมาเปิดเผยโค้ดสำหรับ PoC การโจมตีแบบ Remote Code Execution (RCE) บนช่องโหว่ Directory Tranversal ที่เคยถูกค้นพบและแพตช์บนเราท์เตอร์ MicroTik ไปเมื่อเดือนเมษายน เสี่ยงอาจถูกเข้าควบคุมอุปกรณ์แบบ Root Access ได้
Read More »
nattakon
October 8, 2018
Application Security, Cybersecurity, Vulnerability and Risk Management
Git Project ได้ประกาศออกแพตช์อุตช่องโหว่ที่นำไปสู่การรันโค้ดอันตรายใน Git CLI Client, Git Desktop และ Atom แนะนำผู้ใช้งานควรอัปเดตเป็นเวอร์ชันล่าสุด
Read More »
nattakon
October 4, 2018
Application Security, Cybersecurity, Vulnerability and Risk Management
Foxit Reader ซอฟต์แวร์ที่ใช้เปิดหรือแก้ไขไฟล์ PDF ซึ่งมีผู้ใช้งานหลายร้อยล้านคนได้ประกาศอัปเดตด้านความมั่นคงปลอดภัยกว่า 100 รายการ เป็นเวอร์ชัน 9.3 แนะผู้ใช้ควรอัปเดต
Read More »
techtalkthai
September 29, 2018
Cybersecurity, Endpoint Security, Threats Update, Vulnerability and Risk Management
Jann Horn นักวิจัยด้านความมั่นคงปลอดภัยจาก Google Project Zero ออกมาแจ้งเตือนถึงช่องโหว่ความรุนแรงระดับสูงบน Linux เวอร์ชัน 3.16 ถึง 4.1.18.8 ซึ่งช่วยให้แฮ็กเกอร์สามารถยกระดับสิทธิ์ตนเองเป็น Root ได้ พร้อมเผยแพร่โค้ดสำหรับ PoC การโจมตีสู่สาธารณะ แนะนำให้ผู้ดูแลระดับรีบอัปเดตแพตช์โดยเร็ว
Read More »
nattakon
September 26, 2018
Apple, Cybersecurity, Endpoint Security, Products, Vulnerability and Risk Management
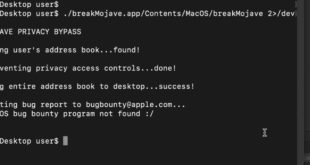
เมื่อวันจันทร์ที่ผ่านมา Apple ได้ออก OS เวอร์ชันใหม่ 10.14 ที่ชื่อ Mojave พร้อมแพตช์ช่องโหว่ด้านความมั่นคงปลอดภัยหลายรายการ แต่ไม่ทันไรในวันเดียวกัน Patrick Wardle ผู้ก่อตั้งและหัวหน้าทีมวิจัยของบริษัท Digita Security ที่เชี่ยวชาญพิเศษกับ macOS ได้โพสต์โชว์วีดีโอช่องโหว่ของ OS ใหม่ที่เขาสามารถบายพาสกลไกการป้องกันเข้าถึงไฟล์ที่ถูกปกป้องไว้ได้
Read More »
nattakon
September 26, 2018
Cisco, Cybersecurity, Network Security, Products, Vulnerability and Risk Management
Cisco กำลังตรวจสอบหาผลิตภัณฑ์ที่ใช้งาน Linux Kernel 3.9 หรือสูงกว่าเพราะมีช่องโหว่ที่ทำให้เกิด DoS หรือ FragmentSmack โดยพบว่ามีผลิตภัณฑ์กลุ่ม Routing และ Switching กว่า 80 รายการที่ได้รับผลกระทบซึ่งคาดว่าจะสามารถออกการแก้ไขได้ในกุมภาพันธ์ปี 2019
Read More »
nattakon
September 25, 2018
Cybersecurity, Mozilla, Products, Vulnerability and Risk Management, Web Security
Sabri Haddouche นักวิจัยด้านความมั่นคงปลอดภัยจาก Wire ได้เผยถึงวิธีการโจมตี DoS ที่ทำให้ Firefox เวอร์ชัน Desktop ค้างได้เพียงแค่เหยื่อเข้าไปยังเพจที่ฝัง JavaScript ที่ผู้โจมตีทำไว้
Read More »
nattakon
September 24, 2018
Application Security, Audit and Compliance, Cybersecurity, IT Knowledge, IT Trends and Updates, Vulnerability and Risk Management
SecurityScorecard ได้จัดทำการวิเคราะห์ร้านกว่า 1,444 แห่งที่อยู่ในอุตสาหกรรมค้าปลีกระหว่างเดือนตุลาคม 2017 ถึง มีนาคม 2018 พบว่าร้านค้าส่วนใหญ่ไม่ได้มาตรฐาน PCI DSS
Read More »
nattakon
September 24, 2018
Cybersecurity, Data Security and Privacy, Products, Trend Micro, Vulnerability and Risk Management
ทีมงานด้านความมั่นคงปลอดภัยของ Trend Micro (Zero Day Initiative) ได้เปิดเผยรายละเอียดของช่องโหว่ Zero-day ที่นำไปสู่การเกิด Remote Code Execution ซึ่งเกิดกับ JET Database Engine บน Windows ต่อสาธารณะ หลังแจ้ง Microsoft ไปแล้วครบ 120 วัน แต่จนถึงบัดนี้ยังไม่มีแพตช์จาก Microsoft ออกมา
Read More »
techtalkthai
September 20, 2018
Advanced Threat Protection, Application Security, Audit and Compliance, Cloud Security, Cybersecurity, Data Security and Privacy, Featured Posts, IoT & OT Security, IT Knowledge, IT Seminars and Training, Mobile Security, Network Security, Vulnerability and Risk Management, Web Security
Software Park Thailand และ ACIS Professional Center ร่วมกับเหล่าพันธมิตร ขอเชิญผู้ที่สนใจเข้าร่วมงานสัมมนาประจำปีด้านความมั่นคงปลอดภัยไซเบอร์ที่ยิ่งใหญ่ที่สุดในประเทศไทยและภูมิภาคอาเซียน “Cyber Defense Initiative Conference (CDIC) 2018” ซึ่งปีนี้จัดงานภายใต้ธีม “The Shade of Cybersecurity Disruption, Cryptoeconomics and Privacy Compliance” ผู้ที่สนใจสามารถซื้อบัตรเข้าร่วมงานได้วันนี้พร้อมส่วนลดทันที 10% จนถึงวันที่ 26 ตุลาคมนี้
Read More »
techtalkthai
September 19, 2018
Cybersecurity, Products, Vulnerability and Risk Management, Western Digital
Securify ได้ออกมาเผยแพร่ถึงการค้นพบช่องโหว่บน Western Digital (WD) My Cloud อุปกรณ์ NAS Storage ยอดนิยม ที่ผู้โจมตีสามารถทำการเข้าถึงสิทธิ์ระดับ Admin ได้จากระยะไกล
Read More »
nattakon
September 17, 2018
Apple, Cybersecurity, Mobile Enterprise, Mobile Security, Products, Vulnerability and Risk Management
Sabri Haddouche นักวิจัยด้านความมั่นคงปลอดภัยจาก Wire ได้เผยถึงการโจมตีด้วย CSS สามารถทำให้ iOS เกิดการรีสตาร์ทหรือทำให้เครื่อง Mac ค้างได้ เพียงแค่ผู้ใช้งานเข้าไปเว็บเพจที่มีการใช้งาน CSS และ HTML ที่ผู้โจมตีต้องการ อย่างไรก็ตามผู้ใช้งาน Windows และ Linux ไม่ได้รับผลกระทบ
Read More »
nattakon
September 17, 2018
Cybersecurity, Microsoft, Network Security, Products, Vulnerability and Risk Management
Microsoft ได้เขียนใน Security Advisory ใหม่ถึงช่องโหว่หมายเลข CVE-2018-5319 ทำให้เกิด DoS โดยมีชื่อว่า FragmentSmack หรือเป็นชนิดหนึ่งของการโจมตีด้วยการทำ IP Fragment (Teardrop Attack) เหมือนในสมัย Windows 91 และ 95 โดยประเด็นใหม่คือมีช่องโหว่ลักษณะดังกล่าวเกิดกับ Windows 7, 8.1 RT, 10, Server 2008, 2012, 2016 และ Core ด้วยในตอนนี้ซึ่งยังไม่มีการอัปเดตในแพตช์ล่าสุดเมื่อวันอังคารที่ผ่านมา
Read More »
nattakon
September 14, 2018
Cybersecurity, F-Secure, Physical Security, Products, Vulnerability and Risk Management
นักวิจัยด้านความมั่นคงปลอดภัยจาก F-Secure ได้พบวิธีการที่จะขโมยข้อมูลที่อยู่ใน RAM หลังจากที่คอมพิวเตอร์เข้าสู่โหมด Sleep และทำให้บูตเครื่องกลับมาใหม่ผ่าน External Device โดยนักวิจัยได้ทำวีดีโอสาธิตถึงวิธีการดังกล่าวว่าใช้เวลาเพียงไม่ถึง 2 นาทีก็สามารถขโมยรหัสผ่านได้
Read More »
nattakon
September 13, 2018
Application Security, Cybersecurity, Products, SAP, Vulnerability and Risk Management
เมื่อวันที่ 11 กันยายน 2018 ผู้ให้บริการซอฟต์แวร์ ERP รายใหญ่อย่าง SAP ได้ปล่อยแพตช์ด้านความมั่นคงปลอดภัยประกอบด้วยการอุตช่องโหว่ 13 รายการ ซึ่งประกอบด้วยช่องโหว่ความร้ายแรงสูงถึง 8.8 จำนวน 2 รายการที่เกิดในผลิตภัณฑ์ Business One (เวอร์ชัน 9.2 , 9.3) และ NetWeaver BI (เวอร์ชัน 7.30, 7.31, 7.40, 7.41, 7.50)
Read More »
nattakon
September 13, 2018
Cybersecurity, Data Security and Privacy, Threats Update, Vulnerability and Risk Management
Bob Diachenko นักวิจัยด้านความมั่นคงปลอดภัยได้ไปพบกับแคมเปญ Mongo Lock หรือการที่แฮ็กเกอร์ค้นหาเซิร์ฟเวอร์ MongoDB ที่ไม่มีมาตรการป้องกันการเข้าถึงจากภายนอก โดยใช้แพลตฟอร์มอย่าง Shodan.io หรือสแกนหาเป้าหมายผ่านอินเทอร์เน็ต จากนั้นก็เข้าไปลบ Database พร้อมกับทิ้งข้อความเรียกค่าไถ่นั่นเอง
Read More »
nattakon
September 12, 2018
Application Security, Cybersecurity, Endpoint Security, Microsoft, Products, Vulnerability and Risk Management, Web Security
Microsoft ได้ทำการปล่อยแพตช์ประจำเดือนและเป็นไปตามคาดคือแก้ไข Zero-day ที่เกี่ยวกับ Task Scheduler APLC ซึ่งเริ่มมีการประยุกต์ใช้งานจริงแล้วในกลุ่มแฮ็กเกอร์ นอกจากนี้ยังมีการแก้ไขช่องโหว่ร้ายแรงอีกกว่า 17 รายการที่ส่งผลกระทบกับผลิตภัณฑ์อย่าง IE, .Net Framework, Microsoft Edge, Microsoft Office และอื่นๆ ดังนั้นแนะนำผู้ใช้ควรรีบอัปเดตด่วน
Read More »
techtalkthai
September 11, 2018
Cybersecurity, Threats Update, Vulnerability and Risk Management, Web Security
Zerodium นักจัดหาช่องโหว่ของซอฟต์แวร์รายใหญ่ ออกมาเปิดเผยถึงช่องโหว่ Zero-day ความรุนแรงระดับสูงบนซอฟต์แวร์ Tor เบราว์เซอร์สำหรับอำพรางตัวตน ซึ่งช่วยให้เจ้าของเว็บไซต์สามารถเปิดเผยตัวตนของผู้ใช้ได้ ผู้ใช้ Tor ควรอัปเดตแพตช์โดยเร็ว
Read More »
techtalkthai
September 6, 2018
Cisco, Cybersecurity, Products, Vulnerability and Risk Management
Cisco ได้ออกมาแจ้งเตือนถึงช่องโหว่ 30 รายการในผลิตภัณฑ์ของตน โดยกว่า 16 รายการนั้นมีความรุนแรงระดับสูงถึงสูงสุด
Read More »
nattakon
September 6, 2018
Cybersecurity, Endpoint Security, Microsoft, Products, Threats Update, Vulnerability and Risk Management
ESET ผู้ให้บริการด้านโซลูชันความมั่นคงปลอดภัย Endpoint ได้พบมัลแวร์ที่ใช้ช่องโหว่ Zero Day ของ Windows Task Scheduler แล้ว โดยคาดว่าจะเป็นการโจมตีจากกลุ่มก่อการร้ายนามว่า ‘PowerPool’ (ชอบใช้เครื่องมือที่เขียนใน PowerShell) ซึ่งในเบื้องต้นจากการสำรวจผู้ร้ายได้มุ่งเป้าไปที่ GoogleUpdate.exe
Read More »
 TechTalkThai ศูนย์รวมข่าว Enterprise IT ออนไลน์แห่งแรกในประเทศไทย