TechTalkThai ศูนย์รวมข่าว Enterprise IT ออนไลน์แห่งแรกในประเทศไทย








Armin Razmjou นักวิจัยด้าน Security ได้ออกมาเผยถึงการค้นพบช่องโหว่ OS Command Execution บน Vim และ Neovim ที่หากเหยื่อเปิดไฟล์ที่ใช้ในการโจมตีไว้ ก็จะถูกโจมตีได้ทันที
ช่องโหว่ดังกล่าวนี้ได้รับรหัส CVE-2019-12735 โดย Vim และ Neovim นั้นคือเครื่องมือในการแก้ไขไฟล์ข้อความที่ได้รับความนิยมอย่างสูงและมักถูกติดตั้งมาพร้อมกับระบบปฏิบัติการ Linux มาตั้งแต่แรก
ช่องโหว่นี้เกิดขึ้นจากการที่ Vim และ Neovim นั้นมีการจัดการกับความสามารถ modelines ที่ไม่รัดกุมเพียงพอ ทำให้ผู้โจมตีสามารถสร้างไฟล์เพื่อโจมตีและทะลุผ่าน Sandbox ของระบบออกไป เพื่อเรียกใช้คำสั่งต่างๆ บน Linux และเข้าถึงระบบได้จากระยะไกล
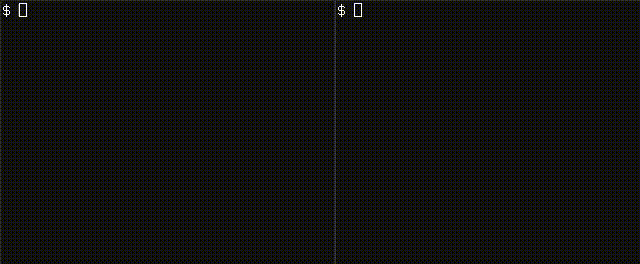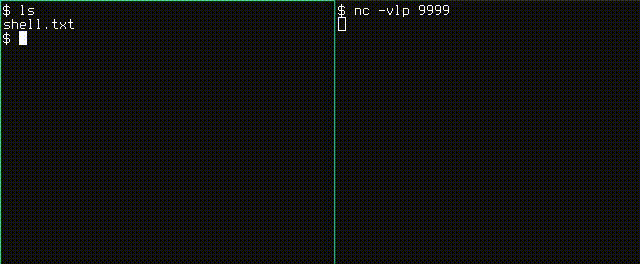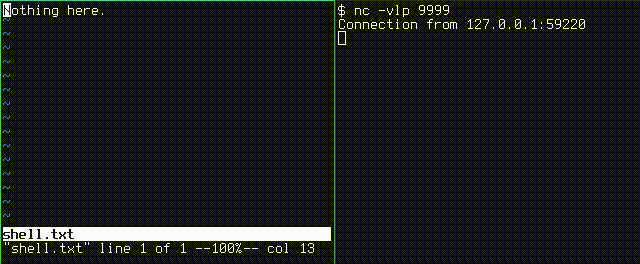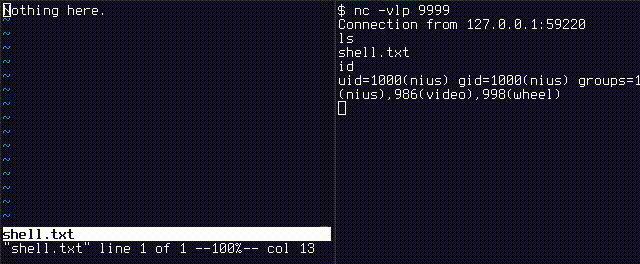
Armin Razmjou ได้ทำการเผย Proof of Concept ของช่องโหว่นี้เอาไว้ที่ https://github.com/numirias/security/blob/master/doc/2019-06-04_ace-vim-neovim.md
สำหรับผู้ที่ใช้งาน Vim และ Neovim นั้น ควรอัปเดตเป็นรุ่น 8.1.1365 และ 0.3.6 ตามลำดับเพื่ออุดช่องโหว่ดังกล่าว หรือปิดความสามารถ modelines, ปิด modelineexpr หรือใช้ securemodelines plugin แทนก็ได้เช่นกัน
ที่มา: https://thehackernews.com/2019/06/linux-vim-vulnerability.html