 TechTalkThai ศูนย์รวมข่าว Enterprise IT ออนไลน์แห่งแรกในประเทศไทย





ผู้ใช้บน GitHub ชื่อ Gellin ออกมาแจ้งเตือนถึงช่องโหว่ความรุนแรงระดับสูงบน TeamViewer ซอฟต์แวร์สำหรับทำ Remote Support ยอดนิยม ซึ่งช่วยให้ผู้ใช้ที่แชร์เซสชันไปยังอีกฝ่ายสามารถเข้าควบคุมคอมพิวเตอร์ที่รีโมตเข้ามาได้ทันที โดยไม่ต้องมีการร้องขอ Permission ใดๆ
TeamViewer เป็นซอฟต์แวร์ยอดนิยมสำหรับใช้ทำ Remote Support โดยจะแบ่งออกเป็น 2 ฝั่ง คือ Client (Presenter) และ Server (Viewer) ซึ่งทั้ง 2 ฝั่งจะต้องติดตั้งซอฟต์แวร์ทั้งคู่ โดยฝั่ง Client จะบอกรหัสผ่านสำหรับพิสูจน์ตัวตนเพื่อให้ฝั่ง Server รีโมตเข้ามาควบคุมได้ ช่องโหว่ที่ Gellin ค้นพบนี้ กลับทำให้ฝั่ง Client สามารถย้อนกลับไปควบคุมฝั่ง Server ได้ทันที
Gellin ได้เผยแพร่โค้ดสำหรับ PoC ซึ่งเป็น Injectable C++ DLL โดยใช้ประโยชน์จากการทำ Naked Inline Hooking และ Direct Memory Modification เพื่อปรับเปลี่ยน Permission ของ TeamViewer โค้ดดังกล่าวสามารถใช้ได้ทั้งฝั่ง Client และ Server โดยให้ผลลัพธ์ ดังนี้
- Server เป็นผู้โจมตี – การโจมตีจะช่วยให้ฝั่ง Server เปิดใช้งานฟีเจอร์ “Switch Sides” ได้ทันที
- Client เป็นผู้โจมตี – การโจมตีจะช่วยให้ฝั่ง Client สามารถเข้าควบคุมเมาส์และคีย์บอร์ดของฝั่ง Server โดยไม่สนใจการตั้งค่าควบคุมหรือ Permission ใดๆ ของฝั่ง Server
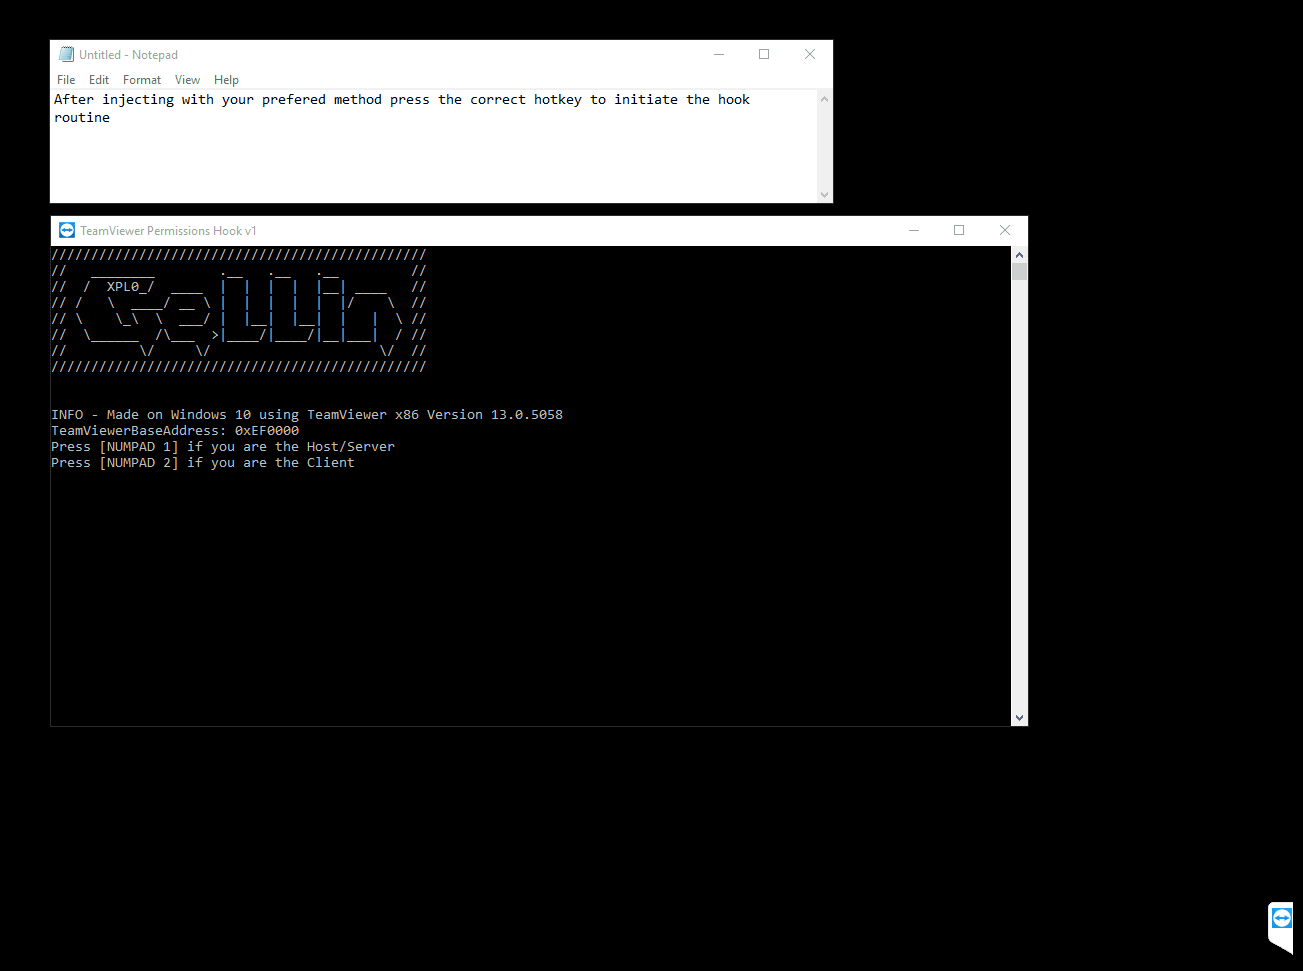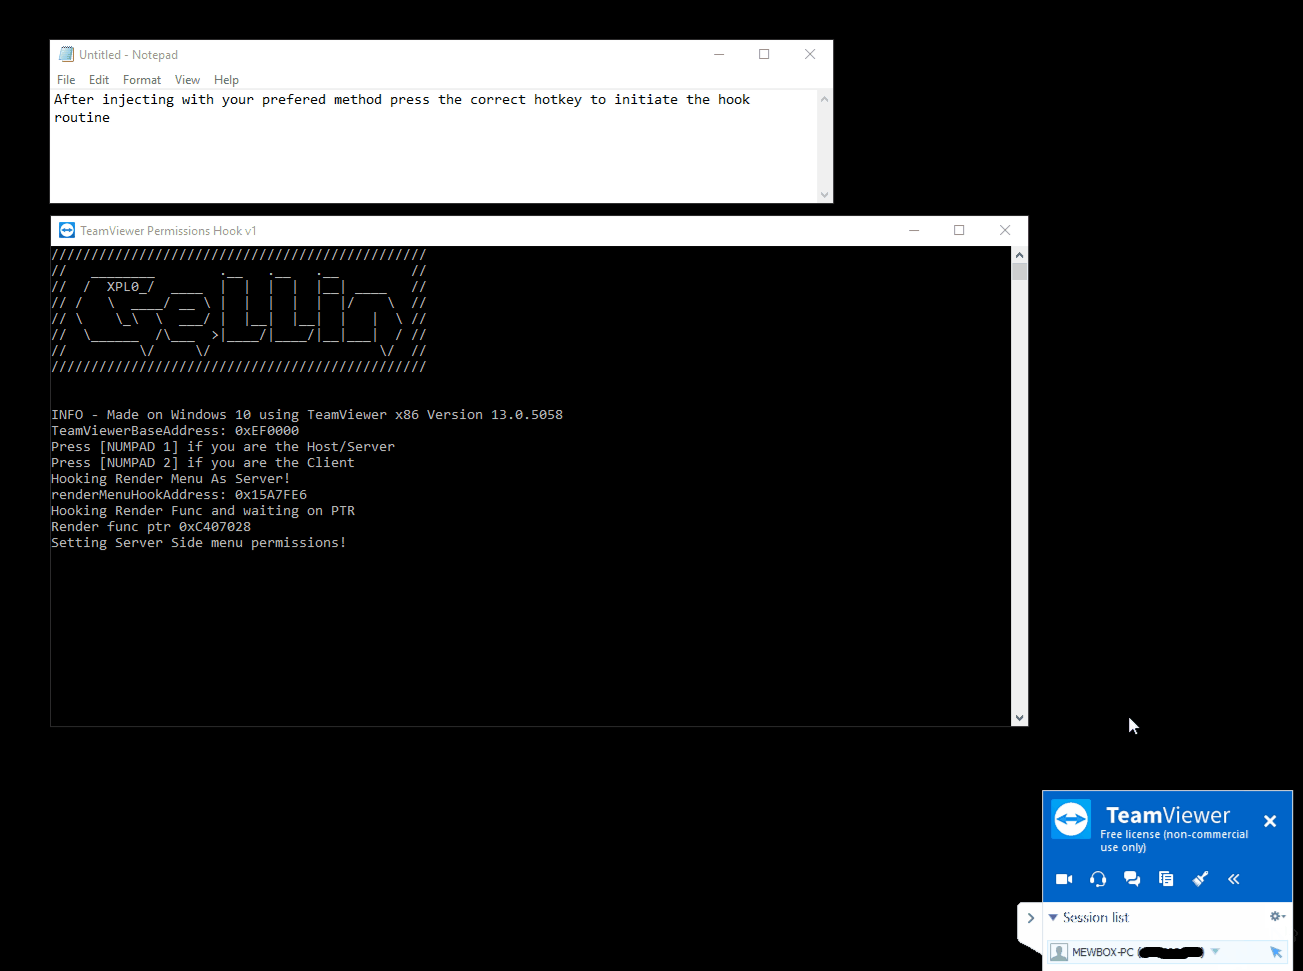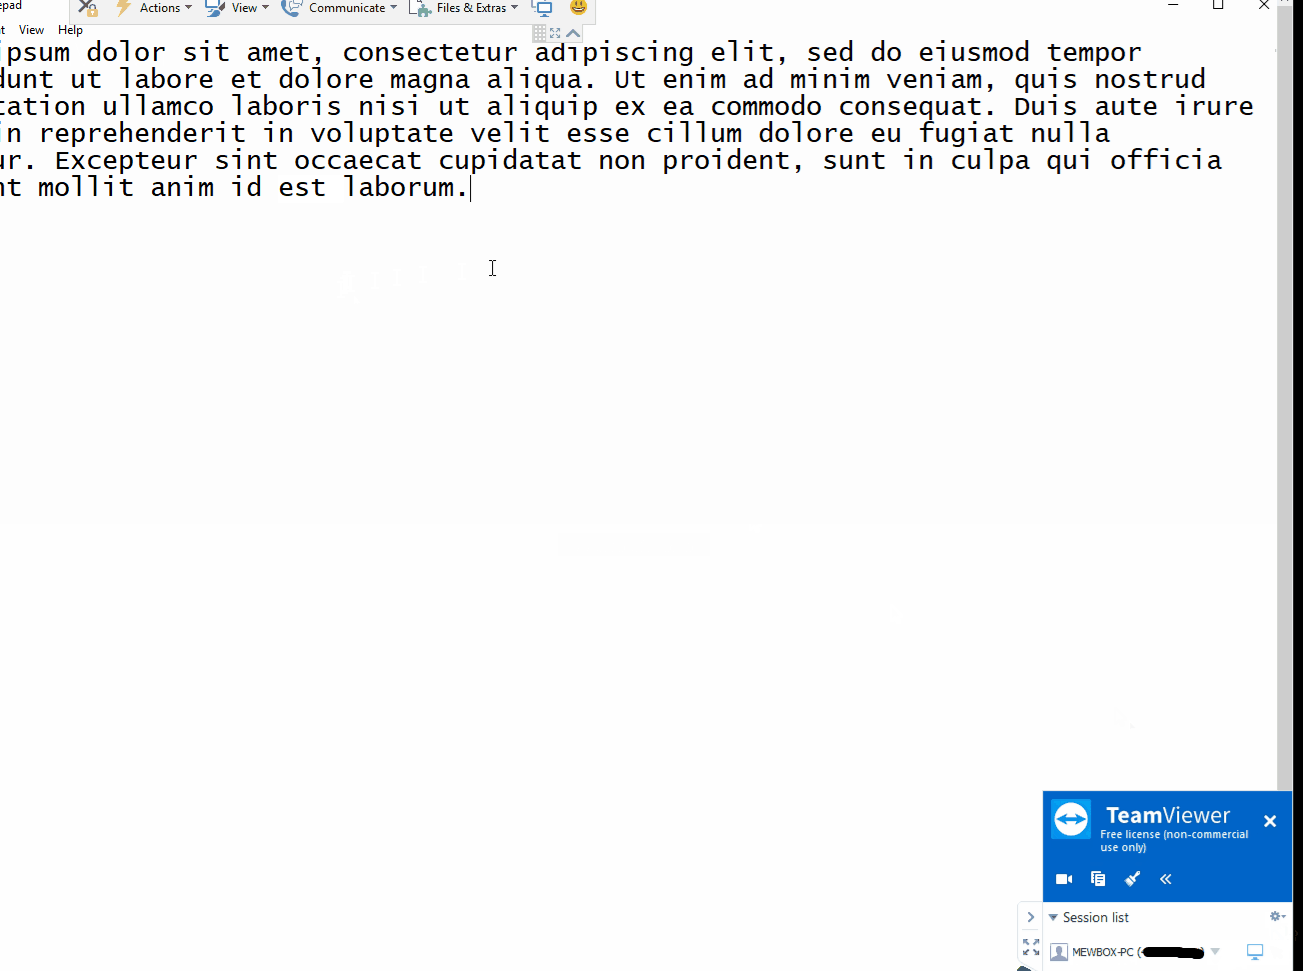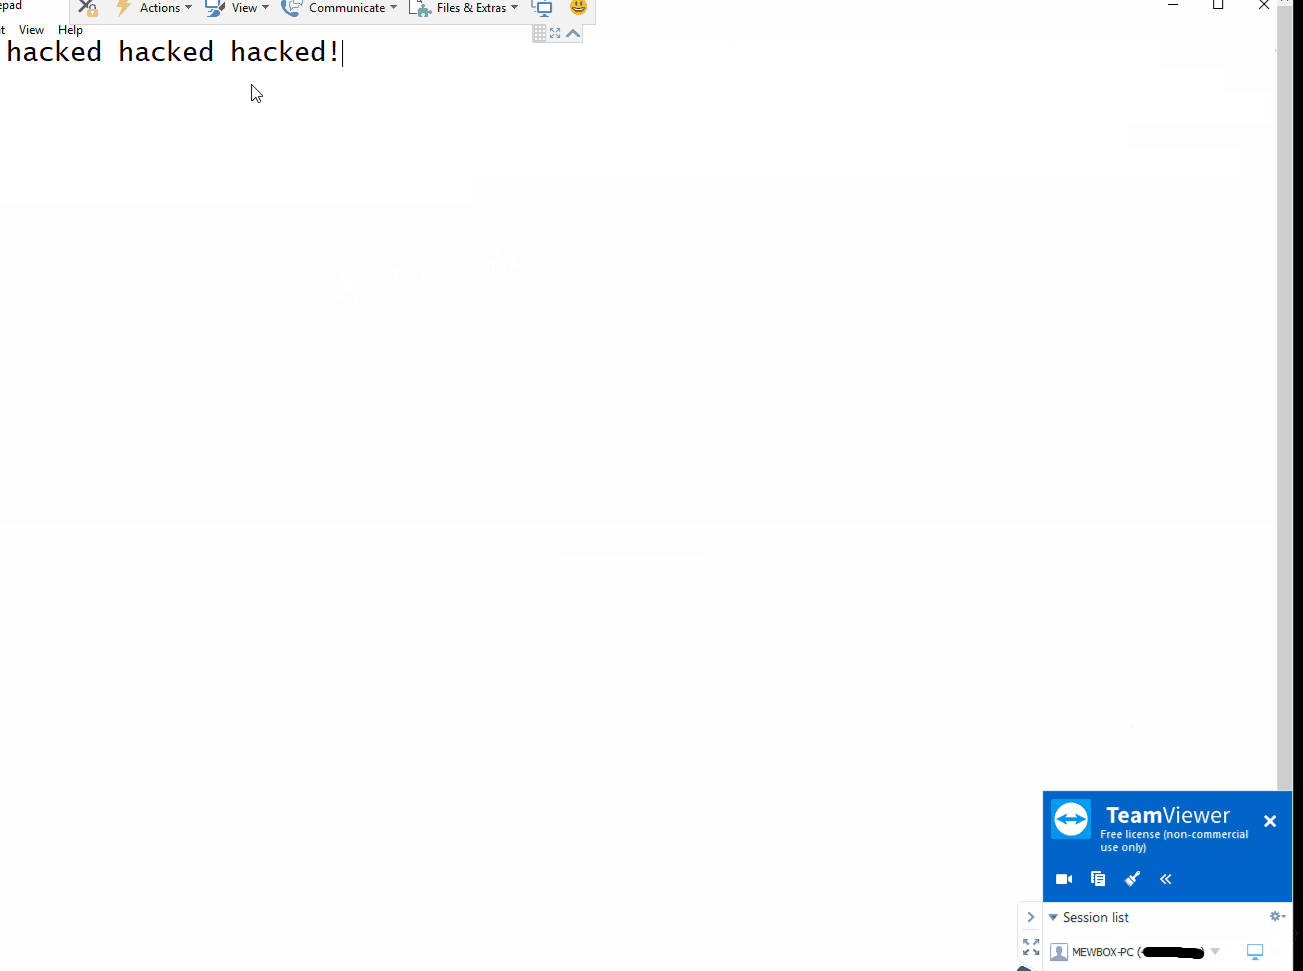
ช่องโหว่นี้ส่งผลกระทบต่อ TeamViewer ทั้งเวอร์ชันบน Windows, macOS และ Linux ซึ่งทางทีมความมั่นคงปลอดภัยของ TeamViewer รับทราบถึงช่องโหว่ดังกล่าว และเตรียมที่จะออกแพตช์เพื่ออุดช่องโหว่เร็วๆ นี้
รายละเอียดเชิงเทคนิค: https://github.com/gellin/TeamViewer_Permissions_Hook_V1
ที่มา: https://thehackernews.com/2017/12/teamviewer-hacking-tool.html




