TechTalkThai ศูนย์รวมข่าว Enterprise IT ออนไลน์แห่งแรกในประเทศไทย











Group-IB บริษัทด้านความมั่นคงปลอดภัยไซเบอร์ได้เผยผลศึกษาแนวโน้มของการโจมตีว่าในปีที่ผ่านมาพบปฏิบัติการโจมตีด้านไซเบอร์ในเอเชียเพิ่มขึ้นอย่างมีนัยสำคัญจากกลุ่มแฮ็กเกอร์ระดับชาติกว่า 21 กลุ่มซึ่งมากกว่าอเมริกาและยุโรปเสียอีก
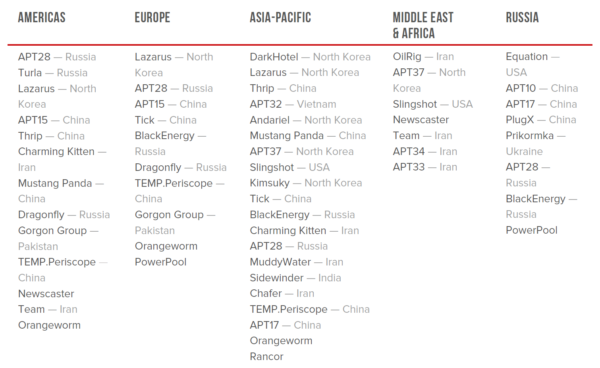
เมื่อวันที่ 12 เดือนตุลาคมที่ผ่านมา Group-IB ได้เป็นเจ้าภาพจัดงาน CyberCrimeCon ขึ้นที่สิงค์โปร์และได้มาการกล่าวถึงเทรนของการโจมตี เช่น กลุ่มปฏิบัติการ APT ชื่อดังอย่าง ‘Lazarus’ ที่คาดว่ายังคงหวังผลการโจมตีเพื่อจุดประสงค์ทางการเงินผ่านทางโซลูชันที่ธนาคารใช้กันอย่าง SWIFT เพื่อรับรู้เข้าใจว่าภูมิภาคเอเซียแปซิฟิคอาจตกเป็นเป้าหมายต่อไปเพื่อหาทางรับมือไว้ก่อน นอกจากจากนี้ในรายงานยังได้กล่าวถึงผลการศึกษาว่าในปี 2017 ก็มีกรณีที่ ONI Ransomware ที่ส่งผลกระทบกับธนาคารของญี่ปุ่นและโอลิมปิกที่เกาหลีด้วย
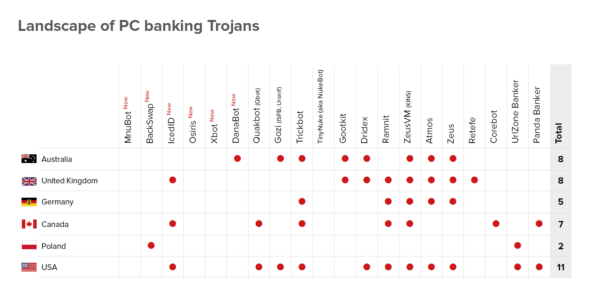
รายงานยังได้เผยว่าในรอบ 2 ปีหลังของเกาหลีใต้นั้นมีการโจมตีเกิดขึ้นอีกหลายครั้งโดยเฉพาะกับส่วนแลกเปลี่ยนเงินคริปโตซึ่งถูกระบุว่าเป็นฝีมือของกลุ่ม Lazarus โดยตามมาด้วย Australia ที่ตกเป็นเป้าการโจมตีของ Banking Trojan ที่มีจำนวนเท่ากับสหราชอาณาจักร์ทั้งๆ ที่มีประชากรน้อยกว่าถึง 3 เท่าด้วยซ้ำ (สามารถดูได้จากรูปด้านล่าง) และนั่นคือเหตุผลที่บริษัท Group-IB จึงเข้าย้ายมาตั้ง HQ ในสิงค์โปร์อีกด้วยเพื่อทำงานใกล้ชิดกับลูกค้า
อย่างไรก็ตามในรายงานยังได้พูดถึงว่าภูมิภาคเอเชียค่อนข้างกว้างใหญ่และมีปัญหาเรื่องเกี่ยวกับการเมือง ความพยายามต่อสู่เพื่อควบคุมพื้นที่ภูมิศาสตร์ การกีดกันการขนส่งและอื่นๆ อีกทั้งประเทศแถบนี้ยังกระตือรือล้นในการนำเทคโนโลยีเข้ามาใช้หากแต่ยังขาดการปรับตัวที่ดีพอ ยกตัวอย่างเช่น การใช้ Online Banking ในหลายประเทศซึ่งยังมีการควบคุมน้อยกว่าภูมิภาคยุโรป หรือ ยังขาดการให้ความรู้เกี่ยวกับอันตรายที่อาจเกิดขึ้นจากเทคโนโลยี เป็นต้น
ที่มา : https://www.bleepingcomputer.com/news/security/state-sponsored-actors-focus-attacks-on-asia/