TechTalkThai ศูนย์รวมข่าว Enterprise IT ออนไลน์แห่งแรกในประเทศไทย







รายงาน High-Tech Crime Trends Report 2025 ของ Group-IB เผยให้เห็นว่า ภูมิภาคเอเชียแปซิฟิกต้องเผชิญภัยคุกคามไซเบอร์ที่เพิ่มขึ้น ท่ามกลางสถานการณ์ความเสี่ยงที่ทั่วโลกกำลังเผชิญมากขึ้นเรื่อย ๆ
Group-IB ผู้นำด้านเทคโนโลยีความปลอดภัยไซเบอร์สำหรับการตรวจสอบ ป้องกัน และต่อสู้กับอาชญากรรมดิจิทัล เผยแพร่รายงาน High-Tech Crime Trends 2025 โดยผลการศึกษาเผยให้เห็นว่าอาชญากรรมไซเบอร์ไม่ได้เป็นเพียงเหตุการณ์เดี่ยว ๆ อีกต่อไป แต่ได้พัฒนาเป็นปฏิกิริยาลูกโซ่ที่ซับซ้อนและดำเนินไปอย่างต่อเนื่อง ซึ่งภัยคุกคามระดับภูมิภาค ได้แก่ การจารกรรมแบบ State-sponsored ที่มีหน่วยงานรัฐหนุนหลัง แรนซัมแวร์ ตลาดมืดใต้ดิน (underground marketplaces) และภัยคุกคามที่ขับเคลื่อนด้วย AI (AI-driven cybercrime) ทั้งหมดนี้ต่างหนุนและเร่งให้สถานการณ์ทวีความรุนแรงขึ้น

เผยเครือข่ายอาชญากรรมไซเบอร์
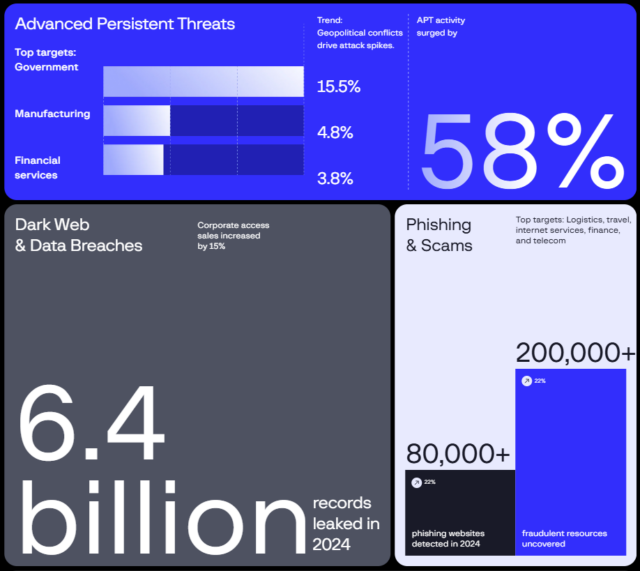
รายงาน High-Tech Crime Trends โดย Group-IB เผยว่าการโจมตีแบบ Advanced Persistent Threat (APT) เพิ่มขึ้นถึง 58% ระหว่างปี 2023-2024 โดยกว่า 20% ของการโจมตีมุ่งเป้าไปที่ภูมิภาคเอเชียแปซิฟิก ในปี 2024 อินโดนีเซียเผชิญกับการโจมตีทางไซเบอร์ที่เกี่ยวข้องกับ APT มากเป็นอันดับสองของภูมิภาค คิดเป็น 7% ของเหตุการณ์ทั้งหมด ขณะที่มาเลเซียคิดเป็น 5% และในเดือนพฤษภาคม 2024 กลุ่มแฮกเกอร์ APT Lazarus ซึ่งเชื่อมโยงกับเกาหลีเหนือ ขโมยสกุลเงินดิจิทัลมูลค่ากว่า 308 ล้านเหรียญสหรัฐฯ จากแพลตฟอร์ม DMM ของญี่ปุ่น ขณะเดียวกันกลุ่ม APT DarkPink ซึ่งเพิ่งปรากฎตัว ได้มุ่งเป้าไปที่เครือข่ายของรัฐบาลและกองทัพ ขโมยเอกสารลับ ติดตั้งมัลแวร์ผ่านอุปกรณ์ USB และเข้าถึงแอปพลิเคชันส่งข้อความบนเครื่องที่ถูกเจาะระบบ
อาชญากรไซเบอร์ เช่น APT มักเข้าถึงเครือข่ายเป้าหมายที่ถูกโจมตีผ่านโบรกเกอร์ที่เรียกว่า Initial Access Broker (IAB) ซึ่งเป็นตัวกลางในการแฮกข้อมูลและขายสิทธิ์เข้าถึงระบบผ่านทางตลาดมืดบนดาร์กเว็บ ในปี 2024 มีการตรวจพบรายการขายสิทธิ์เข้าถึงระบบองค์กรโดย IAB ต่าง ๆ จำนวน 3,055 รายการ เพิ่มขึ้น 15% จากปีก่อนซึ่งมี 427 รายการอยู่ในภูมิภาคเอเชียแปซิฟิก โดยอินโดนีเซีย ไทย และสิงคโปร์ มีสัดส่วนคิดเป็น 6% ของเหตุการณ์เหล่านี้
แรนซัมแวร์ยังคงเป็นหนึ่งในรูปแบบอาชญากรรมไซเบอร์ที่ทำกำไรได้มากที่สุด มีการโจมตีเพิ่มขึ้น 10% ทั่วโลกในปี 2024 ซึ่งเป็นผลจากการเติบโตของโมเดล Ransomware-as-a-Service (RaaS) ในภูมิภาคเอเชียแปซิฟิกมีการโจมตีด้วยแรนซัมแวร์ถึง 467 ครั้ง โดยมีกลุ่มอสังหาริมทรัพย์ ภาคการผลิต และบริการทางการเงินเป็นอุตสาหกรรมเป้าหมายในการโจมตี นอกจากนี้การรับสมัครพันธมิตรแรนซัมแวร์ในตลาดมืดยังเพิ่มขึ้นถึง 44% แสดงให้เห็นถึงการเติบโตของอาชญากรรมไซเบอร์ที่เป็นอุตสาหกรรมมากยิ่งขึ้น
นอกเหนือจากการเรียกค่าไถ่ การโจมตีด้วยแรนซัมแวร์มักส่งผลให้เกิดการละเมิดข้อมูลที่สำคัญ ในปีที่ผ่านมามีเหตุการณ์แรนซัมแวร์ถึง 5,066 ครั้ง ที่นำไปสู่การรั่วไหลของข้อมูลบน Dedicated Leak Sites (DLS) ซึ่งเปิดเผยข้อมูลที่ละเอียดอ่อนของธุรกิจและสถาบันต่าง ๆ ข้อมูลที่ถูกโจมตีมีจำนวนมหาศาลถึง 6.4 พันล้านรายการปรากฎในตลาดอาชญากรไซเบอร์ ที่รวมถึงอีเมล หมายเลขโทรศัพท์ ข้อมูลทางการเงิน ที่เป็นการเปิดทางให้กับการฉ้อโกงทางไซเบอร์ การขโมยตัวตน (identity theft) และการโจมตีครั้งที่สอง

ในจำนวนนี้มีรายการข้อมูลรั่วไหลมากกว่า 6.5 พันล้านรายการ เป็นข้อมูลที่มีอีเมลเป็นส่วนประกอบ ในขณะที่ 3.3 พันล้านรายการมีหมายเลขโทรศัพท์เป็นส่วนประกอบ และรหัสผ่านที่ถูกเปิดเผยกว่า 460 ล้านรายการ ทั้งนี้ อินโดนีเซียและไทย ติด 1 ใน 10 ตลาดทั่วโลกที่ได้รับผลกระทบจากการรั่วไหลของข้อมูลบนดาร์กเว็บมากที่สุด
ในปี 2024 การเข้าถึงข้อมูลที่ถูกขโมยได้ง่ายมีส่วนทำให้การโจมตีแบบฟิชชิ่ง (phishing attacks) ทั่วโลกเพิ่มขึ้น 22% ปัจจุบันอาชญากรไซเบอร์กำลังใช้เทคโนโลยี Deepfake ที่สร้างโดย AI เพื่อทำให้แคมเปญฟิชชิ่งน่าเชื่อถือและตรวจจับได้ยากขึ้น ในภูมิภาคเอเชียแปซิฟิกการโจมตีแบบฟิชชิ่งมากกว่า 51% มุ่งเป้าไปที่ภาคบริการทางการเงิน ในขณะที่มุ่งเป้าไปที่ภาคพาณิชย์และการค้าปลีกมากกว่า 20%
ในขณะเดียวกัน การโจมตีที่เกี่ยวข้องกับกลุ่มแฮกทิวิสต์ (Hacktivist) ในภูมิภาคเอเชียแปซิฟิกคิดเป็นเกือบ 40% (2,113 รายการ) โดยอินเดียเพียงประเทศเดียวมีสัดส่วนเกือบ 13% กลุ่มแฮกทิวิสต์ที่เคลื่อนไหวอย่างแข็งขัน ได้แก่ ETHERSEC TEAM CYBER จากอินโดนีเซีย และ RipperSec จากมาเลเซียที่ดำเนินการโจมตี DDoS การทำลายหน้าเว็บไซต์ และการรั่วไหลของข้อมูลโดยมุ่งเป้าไปที่หน่วยงานรัฐบาลและสถาบันการเงิน
รายงาน High-Tech Crime Trends 2025 แสดงให้เห็นว่าอาชญากรรมทางไซเบอร์ไม่ใช่เหตุการณ์ที่เกิดขึ้นแบบสุ่ม แต่เป็นปฏิกิริยาที่การโจมตีแต่ละครั้งจะทวีความรุนแรงขึ้นเรื่อย ๆ ปัญหาภูมิรัฐศาสตร์ถูกรบกวนจากการจารกรรมที่มีหน่วยงานรัฐหนุนหลัง กระตุ้นให้เกิดการละเมิดข้อมูลมากขึ้น ในขณะเดียวกัน แรนซัมแวร์ก็ใช้ประโยชน์จากการละเมิดเหล่านี้ ส่งผลให้ภัยคุกคามทางไซเบอร์มีความซับซ้อนและขยายตัวอย่างต่อเนื่อง องค์กรต่าง ๆ จำเป็นต้องใช้กลุยทธ์ความปลอดภัยเชิงรุก เสริมความสามารถในการรับมือภัยไซเบอร์ และตระหนักว่าภัยคุกคามทางไซเบอร์ทุกรูปแบบล้วนส่งผลกระทบที่เชื่อมโยงกันมากขึ้น เพื่อรับมือกับภัยคุกคามเหล่านี้ เราต้องหยุดวงจรการโจมตีโดยเสริมสร้างความร่วมมือและพัฒนากรอบการทำงานระดับโลกเพื่อต่อสู้กับอาชญากรรมทางไซเบอร์
ดาว์นโหลดรายงาน High-Tech Crime Trend 2025 ฉบับเต็มได้ ที่นี่
เกี่ยวกับ Group-IB
Group-IB ก่อตั้งในปี 2003 เป็นหนึ่งในผู้ให้บริการเทคโนโลยีความปลอดภัยไซเบอร์ชั้นนำ ที่มุ่งเน้นการตรวจสอบ ป้องกัน และต่อสู้กับอาชญากรรมดิจิทัลทั่วโลก มีสำนักงานใหญ่อยู่ที่สิงคโปร์ และมีศูนย์ต่อต้านอาชญากรรมดิจิทัลในอเมริกา ยุโรป ตะวันออกกลางและแอฟริกา เอเชียกลาง และเอเชียแปซิฟิก Group-IB วิเคราะห์ และกำจัดภัยคุกคามทางไซเบอร์ในระดับภูมิภาคและประเทศผ่าน Unified Risk Platform ที่นำเสนอการป้องกันที่เหนือชั้นด้วยโซลูชันชั้นนำของอุตสาหกรรม ได้แก่ Threat Intelligence, Fraud Protection, Digital Risk Protection, Managed Extended Detection and Response (XDR), Business Email Protection และ External Attack Surface Management ให้บริการแก่ภาครัฐ ค้าปลีก เฮลท์แคร์ เกม การเงิน และอื่น ๆ Group-IB ร่วมมือกับหน่วยงานบังคับใช้กฎหมายระดับนานาชาติ เช่น INTERPOL, EUROPOL และ AFRIPOL เพื่อเสริมสร้างความปลอดภัยทางไซเบอร์ทั่วโลก และได้รับรางวัลจากหน่วยงานที่ปรึกษา เช่น Aite-Novarica, Gartner, Forrester, Frost & Sullivan และ KuppingerCole
ติดตามข้อมูลเพิ่มเติมได้ที่ www.group-ib.com หรือเชื่อมต่อกับ Group-IB บน LinkedIn, X, Facebook และ Instagram