TechTalkThai ศูนย์รวมข่าว Enterprise IT ออนไลน์แห่งแรกในประเทศไทย








Group-IB ผู้นำด้านการสร้างสรรค์เทคโนโลยีความมั่นคงปลอดภัยไซเบอร์สำหรับการสืบสวน, ป้องกัน และต่อสู่กับอาชญากรรมดิจิทัล ได้ตรวจพบแคมเปญภัยคุกคามขนาดใหญ่ที่มุ่งเน้นไปยังเว็บไซต์ค้นหาตำแหน่งงานและเว็บไซต์ร้านค้าปลีกของบริษัทจำนวนมากในภูมิภาคเอเชียแปซิฟิก โดยกลุ่มผู้โจมตีที่ทีม Threat Intelligence แห่ง Group-IB ได้ขนานนามว่า ResumeLooters นี้ประสบความสำเร็จในการโจมตีเว็บไซต์มากถึง 65 แห่งระหว่างช่วงเดือนพฤศจิกายนถึงธันวาคม 2023 ผ่านการโจมตีด้วยวิธี SQL Injection และ Cross-Site Scripting (XSS) ซึ่งเหยื่อของกลุ่มผู้โจมตีที่ถูกพบในครั้งนี้จะอยู่ในประเทศอินเดีย, ไต้หวัน, ไทย, เวียดนาม, จีน และออสเตรเลีย
มีการยืนยันแล้วว่า ResumeLooters ได้ขโมยฐานข้อมูลหลายแห่งที่มีข้อมูล Email ของผู้ใช้งานที่ไม่ซ้ำกันมากถึง 2,079,027 รายการ และข้อมูลอื่นๆ อย่างเช่น ชื่อ, เบอร์โทรศัพท์, วันเกิด รวมถึงข้อมูลประสบการณ์และตำแหน่งงานในอดีตของผู้หางาน ข้อมูลที่ถูกขโมยเหล่านี้ได้ถูกนำไปขายโดยกลุ่ม ResumeLooters ผ่านช่องทาง Telegram ซึ่งทาง Group-IB ก็ได้ทำการแจ้งเตือนไปยังเหยื่อของการโจมตีครั้งนี้เรียบร้อยแล้ว เพื่อให้เหยื่อสามารถดำเนินการรับมือเพื่อบรรเทาความเสียหายได้ในอนาคต
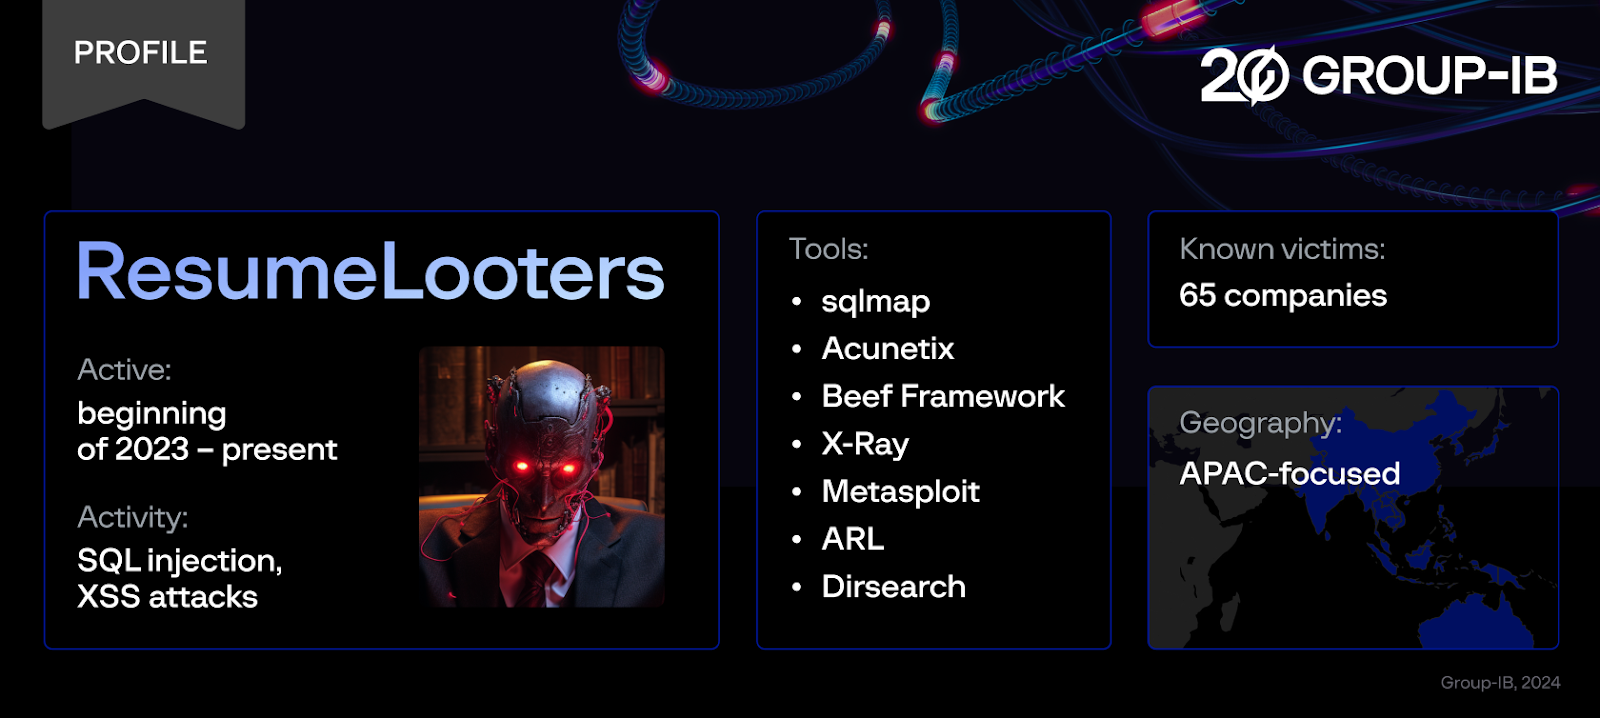
โปรไฟล์ของกลุ่มอาชญากรไซเบอร์
ชื่อกลุ่ม : ResumeLooters
ระยะเวลาดำเนินการ: ต้นปี 2023 – ปัจจุบัน
เทคนิคการโจมตี: SQL Injection และ XSS
เครื่องมือ: Sqlmap, Acunetix, Beef Framework, X-Ray, Metasploit, ARL, Dirsearch – Sqlmap, Acunetix, Beef Framework, X-Ray, Metasploit, ARL, Dirsearch
จำนวนเหยื่อที่ทราบ: 65 บริษัท
พื้นที่ปฏิบัติการ: มุ่งเน้นภูมิภาคเอเชียแปซิฟิก
ResumeLooters ได้เริ่มต้นดำเนินการมาตั้งแต่ช่วงต้นปี 2023 โดยใช้เฟรมเวิร์คในการทดสอบเจาะช่องโหว่ของระบบและเครื่องมือโอเพ่นซอร์สหลากหลายรูปแบบ อย่างเช่น sqlmap, Acunetix, Beef Framework, X-Ray, Metasploit, ARL และ Dirsearch เป็นต้น ซึ่งผลลัพธ์ก็คือ กลุ่มผู้โจมตีสามารถทำการโจมตีด้วยการใช้ SQL Query ที่เป็นอันตรายไปยังเว็บไซต์ค้นหาตำแหน่งงาน, ค้าปลีก และเว็บไซต์อื่นๆ ได้ถึง 65 แห่ง และได้รับข้อมูลรวมทั้งสิ้น 2,188,444 บรรทัด โดยเป็นข้อมูลผู้ใช้งานจากเว็บไซต์จ้างงานมากถึง 510,259 บรรทัด
ผู้ที่ตกเป็นเหยื่อของ ResumeLooters เกินกว่า 70% นั้นอยู่ในภูมิภาคเอเชียแปซิฟิก โดยกลุ่มดังกล่าวได้มุ่งเป้าการโจมตีไปยังอินเดีย (มีเหยื่อ 12 ราย), ไต้หวัน (10), ไทย (9), เวียดนาม (7), จีน (3), ออสเตรเลีย (2), ฟิลิปปินส์ (1), เกาหลีใต้ (1) และญี่ปุ่น (1) อย่างไรก็ดี ก็ยังมีเว็บไซต์ที่ถูกโจมตีที่อยู่นอกภูมิภาคนี้เช่นกัน โดยมีประเทศบราซิล, สหรัฐอเมริกา, ตุรกี, รัสเซีย, เม็กซิโก และอิตาลีที่ตกเป็นหยื่อของการโจมตีครั้งนี้ด้วย
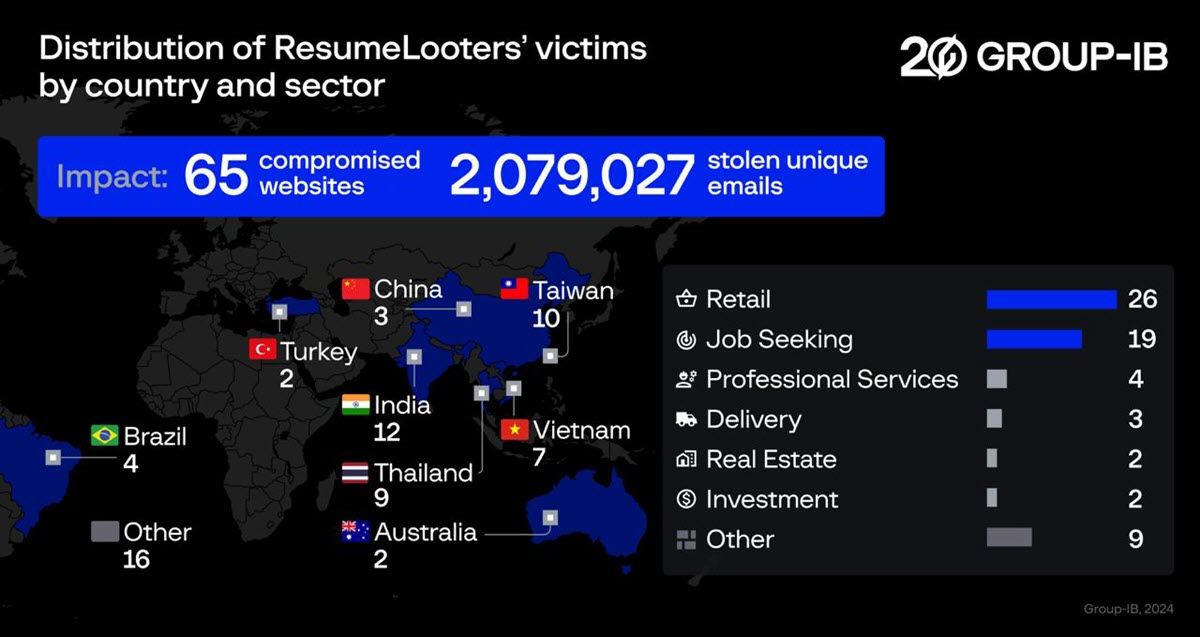
การจำแนกกลุ่มเหยื่อของ ResumeLooters ตามประเภทและอุตสาหกรรม
ผลกระทบ :
- เว็บไซต์ที่ถูกเจาะโจมตี 65 แห่ง
- 2,079,027 อีเมลที่ถูกขโมย
ประเทศที่ตกเป็นเหยื่อ : จีน ไต้หวัน ตุรกี อินเดีย บราซิล เวียดนาม ไทย ออสเตรเลีย และอื่นๆ
อุตสาหกรรมที่ได้รับผลกระทบ : ค้าปลีก บริการมืออาชีพ ขนส่ง อสังหาริมทรัพย์ การลงทุน เว็บไซต์จัดหางาน และอื่นๆ
นักวิจัยจาก Group-IB ได้ทำการสร้างบัญชี Telegram ขึ้นมา 2 บัญชีเพื่อมีปฏิสัมพันธ์กับผู้โจมตี โดยทั้ง 2 บัญชีได้ถูกผู้โจมตีนำไปใช้ในการขายข้อมูลที่ถูกขโมยมาผ่านทางกลุ่ม Telegram ที่พูดคุยโดยใช้ภาษาจีน ซึ่งถูกตั้งขึ้นมาเกี่ยวกับวัตถุประสงค์ด้านการแฮ็คและการทดสอบเจาะระบบโดยเฉพาะ
“ภายในเวลาไม่ถึง 2 เดือน เราได้ตรวจพบผู้โจมตีอีกรายที่ใช้การโจมตี SQL Injection โดยมุ่งเป้าไปยังบริษัทในภูมิภาคเอเชียแปซิฟิก” คุณ Nikita Rostovcev, Senior Analyst, Advanced Persistent Threat Research Team แห่ง Group-IB กล่าว “เป็นที่น่าตื่นตะลึงมากที่ได้เห็นว่าการโจมตี SQL ที่เก่าแก่แต่ยังคงใช้ได้ผลนี้ยังคงถูกใช้อย่างแพร่หลายในภูมิภาค อย่างไรก็ดี ความพยายามของ ResumeLooters นั้นประสบความสำเร็จเนื่องจากมีการทดลองโจมตีเจาะช่องโหว่ด้วยวิธีการที่หลากหลาย ซึ่งรวมถึงการใช้การโจมตี XSS ด้วย นอกจากนี้ การโจมตีของกลุ่มดังกล่าวก็ยังครอบคลุมพื้นที่ทางภูมิศาสตร์เป็นวงกว้างอีกด้วย”
เป็นที่เห็นได้อย่างชัดเจนว่าภูมิภาคเอชียแปซิฟิกนั้นตกเป็นเป้าความสนใจของเหล่าผู้โจมตีเพิ่มขึ้นกว่าในอดีต โดยในเดือนธันวาคม 2023 ทาง Group-IB ได้รายงานถึงกรณีของ GambleForce ซึ่งเป็นกลุ่มผู้โจมตีอีกกลุ่มที่ได้ทำการโจมตีด้วย SQL Injection ไปยังเว็บไซต์พนันและเว็บไซต์ภาครัฐในภูมิภาคมากกว่า 20 แห่ง ซึ่ง ResumeLooters นั้นมีความแตกต่างจาก GambleForce ที่ใช้เฉพาะการโจมตี SQL Injection เป็นหลัก เนื่องจาก ResumeLooters มีวิธีการในการดำเนินการที่หลากหลายกว่า โดยนอกเหนือจาก SQL Injection แล้ว กลุ่มดังกล่าวก็ยังมีการใช้ XSS Script ในการโจมตีเว็บไซต์ค้นหาต่ำแหน่งงานอย่างน้อย 4 แห่งจนสำเร็จ โดยหนึ่งในเว็บไซต์เหล่านั้น กลุ่มผู้โจมตีได้ทำการฝังสคริปต์อันตรายเอาไว้ด้วยการสร้างโปรไฟล์ผู้จ้างงานปลอม ส่งผลให้ผู้โจมตีสามารถขโมย HTML Code ของหน้าเว็บที่เหยื่อทำการเข้าเยี่ยมชมได้ รวมถึงยังสามารถขโมยหน้าเว็บที่ต้องอาศัยสิทธิ์ผู้ดูแลระบบในการเข้าถึงด้วย นอกจากนี้ XSS Script ที่เป็นอันตรายเหล่านี้ยังมีเป้าหมายในการแสดงแบบฟอร์มหลอกลวงบนหน้าเว็บจริง ซึ่งเป็นที่น่าเชื่อได้ว่าเป้าหมายหลักของผู้โจมตีนั้นคือการขโมยสิทธิ์ผู้ดูแลระบบ อย่างไรก็ดี ยังไม่มีหลักฐานว่ามีการขโมยสิทธิ์ผู้ดูแลระบบที่ประสบความสำเร็จแต่อย่างใด
เพื่อปกป้องธุรกิจจากการโจมตีด้วยวิธีการทำ Injection เหล่านี้ บริษัททุกแห่งควรทำการ Parameterized ข้อมูล หรือการใช้ Statement ที่เตรียมเอาไว้ล่วงหน้าแทนการนำ Input ของผู้ใช้งานมาทำการเชื่อมต่อเข้าไปยัง SQL Query โดยตรง ในขณะที่การตรวจสอบค่า Input และทำการแก้ไขให้ปลอดภัยบนทั้งในฝั่ง Client และ Server ให้ครบถ้วนนั้นก็ยังคงเป็นสิ่งที่จำเป็นต้องทำ เช่นเดียวกับการทำ Security Assessment และ Code Review เพื่อช่วยตรวจสอบและจัดการกับช่องโหว่ที่อาจเสี่ยงต่อการโจมตี Injection อย่างสม่ำเสมอ
สำหรับรายงานการวิเคราะห์ระบบโครงสร้างพื้นฐาน, เครื่องมือ และวิธีการที่เป็นอันตรายของ ResumeLooters ในเชิงลึก พร้อมรายการ Indicator of Compromise อย่างครบถ้วน สามารถตรวจสอบได้ใน Blog Post ล่าสุดของ Group-IB
เกี่ยวกับ Group-IB
Group-IB ก่อตั้งเมื่อปี 2003 และมีสาขาหลักอยู่ที่สิงคโปร์ ในฐานะของผู้นำด้านการสร้างสรรค์เทคโนโลยีด้านความมั่นคงปลอดภัยเพื่อการสืบสวน, ป้องกัน และต่อสู้กับอาชญากรรมดิจิทัล การรับมือกับอาชญากรรมไซเบอร์นั้นอยู่ใน DNA ของบริษัท ซึ่งเป็นจุดสำคัญในการสร้างขีดความสามารถทางด้านเทคโนโลยีเพื่อปกป้องธุรกิจ, ประชาชน และสนับสนุนกระบวนการบังคับใช้ทางกฎหมาย
ในเดือนพฤศจิกายน 2023 ทาง Group-IB ได้มีการเฉลิมฉลองครบรอบ 20 ปีที่ก่อตั้งด้วยการจัดกิจกรรมที่น่าตื่นเต้นอย่างหลากหลาย ที่แสดงถึงการเติบโตของบริษัททั่วโลก และมีส่วนร่วมที่สำคัญในการบังคับใช้กฎหมายระดับนานาชาติเพื่อกำจัดอาชญากรรมไซเบอร์
หน่วยงาน Digital Crime Resistance Centers (DCRCs) ของ Group-IB ตั้งอยู่ที่ตะวันออกกลาง, ยุโรป, เอเชียแปซิฟิก และเอเชียกลาง เพื่อช่วยวิเคราะห์และบรรเทาภัยคุกคามที่เกิดขึ้นในแต่ละภูมิภาคหรือแต่ละประเทศ หน่วยงานที่มีความสำคัญระดับสูงสุดเหล่านี้ช่วยให้ Group-IB สามารถเสริมศักยภาพในการมีส่วนร่วมเพื่อป้องกันอาชญากรรมไซเบอร์ทั่วโลก และยังคงขยายขีดความสามารถในการไล่ล่าภัยคุกคามอย่างต่อเนื่อง
โครงสร้างการดำเนินการแบบกระจายตัวและเป็นอิสระต่อกันของ Group-IB ได้ช่วยให้บริษัทสามารถให้บริการสนับสนุนที่ครบวงจรและออกแบบมาโดยเฉพาะด้วยความเชี่ยวชาญในระดับสูง เราเชื่อมโยงรูปแบบการโจมตีและบรรเทาความเสียหายจากการดำเนินการของผู้โจมตีในแต่ละภูมิภาค พร้อมส่งมอบโซลูชันด้านความมั่นคงปลอดภัยที่ปรับแต่งมาโดยเฉพาะให้เหมาะสมกับความเสี่ยงและความต้องการที่แตกต่างกันในแต่ละอุตสาหกรรม ซึ่งครอบคลุมถึงค้าปลีก, สาธารณสุข, เกม, บริการการเงิน, โรงงานและการผลิต, บริการสำคัญ และอื่นๆ
ผู้นำด้านความมั่นคงปลอดภัยระดับโลกในบริษัทของเรานั้นทำงานอย่างใกล้ชิดร่วมกับหลายเทคโนโลยีที่ล้ำหน้าที่สุดของอุตสาหกรรม เพื่อให้มีความสามารถในการตรวจจับและตอบสนองที่สามารถระงับเหตุการหยุดชะงักทางไซเบอร์ได้อย่างรวดเร็ว
Unified Risk Platform (URP) ของ Group-IB ได้เน้นย้ำถึงความมุ่งมั่นในการสร้างสภาพแวดล้อมทางด้านไซเบอร์ที่มั่นคงปลอดภัยและน่าไว้วางใจโดยการใช้เทคโนโลยีที่ขับเคลื่อนอย่างชาญฉลาด และความเชี่ยวชาญที่สามารถดำเนินการได้อย่างรวดเร็ว ซึ่งสามารถตรวจจับและปกป้องจากอาชญากรรมดิจิทัลในทุกรูปแบบ แพลตฟอร์มดังกล่าวสามารถทำการปกป้องระบบโครงสร้างพื้นฐานสำคัญขององค์กรในเชิงรุกจากการโจมตีที่มีความซับซ้อนในขณะที่ยังสามารถวิเคราะห์พฤติกรรมที่อาจเป็นอันตรายทั่วทั้งระบบเครือข่ายได้อย่างต่อเนื่อง
ระบบที่มีความสามารถรอบด้านนี้ครอบคลุมถึงระบบ Threat Intelligence ที่ได้รับความไว้วางใจมากที่สุดในโลก, ระบบ Fraud Protection ที่มีความครบถ้วนสมบูรณ์ที่สุด, Digital Risk Protection ที่ขับเคลื่อนด้วย AI, การปกป้องแบบ Multi-Layered ด้วย Managed Extended Detection and Response (XDR), ระบบ Business Email Protection บนระบบโครงสร้างพื้นฐานทุกรูปแบบ และระบบ External Attack Surface Management
นอกเหนือจากนี้ การตอบสนองต่อภัยคุกคามและการสืบสวนที่ครบวงจรของ Group-IB ก็ได้ยกระดับมาตรฐานของวงการมาอย่างต่อเนื่อง จากการตอบสนองต่อเหตุการณ์ภัยคุกคามมาแล้วมากกว่า 70,000 รายการโดย DFIR Laboratory ชั้นนำของวงการ, High-Tech Crime Investigations Department และ CERT-GIB ที่ทำงานตลอด 24 ชั่วโมง
โซลูชันและบริการของบริษัทได้รับความชื่นชมอย่างต่อเนื่องจากที่ปรึกษาและหน่วยงานนักวิเคราะห์ชั้นนำอย่างเช่น Aite Novarica, Forrester, Frost & Sullivan, KuppingerCole Analysts AG และอื่นๆ อีกมากมาย
การที่ยังคงมีสถานภาพเป็นพันธมิตรกับหน่วยสืบสวนระดับนานาชาติ ทำให้ Group-IB ได้ร่วมมือกับองค์กรบังคับใช้กฎหมายระดับโลกอย่างเช่น INTERPOL และ EUROPOL เพื่อสร้างพื้นที่ที่ปลอดภัยยิ่งขึ้นบนโลกไซเบอร์ นอกจากนี้ Group-IB ก็ยังเป็นสมาชิกของ Advisory Group ทางด้าน Internet Security แห่ง Europol European Cybercrime Center (EC3) ซึ่งถูกสร้างขึ้นมาเพื่อกระชับความร่วมมือระหว่าง Europol และเหล่าพันธมิตรชั้นนำนอกเหนือจากผู้บังคับใช้กฎหมายอีกด้วย