 TechTalkThai ศูนย์รวมข่าว Enterprise IT ออนไลน์แห่งแรกในประเทศไทย





นักวิจัยจาก Preempt ได้พบช่องโหว่ร้ายแรง 2 รายการซึ่งเกิดจากข้อผิดพลาดในลอจิกของ NTLM 3 ส่วนที่สามารถทำให้คนร้ายเข้าไปลอบรันโค้ดกับ Windows ได้ในทุกเวอร์ชันหรือเว็บเซิร์ฟเวอร์ที่รองรับ Windows Integrated Authentication (WIA) เช่น Exchange หรือ ADFS เป็นต้น
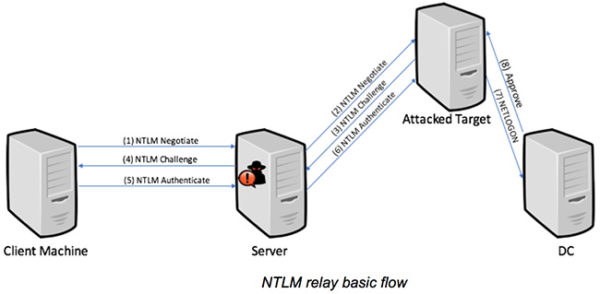
NTLM หรือ NT LAN Manager เป็นโปรโตคอลระหว่าง Client/Server สำหรับการพิสูจน์ตัวตนของ Remote user เพื่อรักษาความมั่นคงปลอดภัยของ Session เมื่อถูกเรียกโดยแอปพลิเคชัน อย่างไรก็ตามมีวิธีการโจมตีที่ใช้มานานแล้วหรือ NTLM Relay attack ที่ทำให้คนร้ายดักจับการพิสูจน์ตัวตนและ Relay ไปยังเซิร์ฟเวอร์เพื่อให้ได้รับความสามารถในการปฏิบัติการในระดับของผู้ใช้งานคนนั้น ทั้งนี้วิธีการดังกล่าวยังได้รับความนิยมเพื่อใช้โจมตี AD ด้วย
สำหรับ Microsoft เองได้มีกระบวนการป้องกัน NTLM Relay attack แล้วเพียงแต่ว่ามีข้อผิดพลาดระดับลอจิก 3 ประการจนกลายเป็นช่องโหว่ร้ายแรง 2 รายการขึ้นมาดังนี้
1.Microsoft เพิ่มฟิลด์ Message Integrity Code (MIC) เพื่อป้องกันไม่ให้คนร้ายเปลี่ยนแปลง NTLM Message ได้ แต่ Preempt สามารถ Bypass การป้องกันเพื่อแก้ไขในหลายฟิลด์ระหว่างกระบวนการ NTLM Authentication ได้เช่น Signing Negotiation เป็นต้น
2.Microsoft ทำ SMB Session Signing เพื่อป้องกันการทำ Relay กับ NTLM Authentication Message ระหว่างเริ่มต้นเซสชัน SMB และ DCE/RPC แล้วแต่ Preempt สามารถ Bypass การป้องกันเพื่อทำ Relay NTLM Authentication Message กับเซิร์ฟเวอร์ใดในโดเมนก็ได้ เช่น Domain Controller ในขณะเริ่มต้นเซสชันและลอบรันโค้ด โดยหากเหยื่อมีสิทธิ์ระดับสูงการโจมตีจะรุนแรงมากขึ้นตามลำดับ
3.Microsoft ทำ Enhance Protection for Authentication (EPA) แล้วเพื่อป้องกันการทำ Relay กับ NTLM Message กับเซสชัน TLS แต่ Preempt สามารถ Bypass การป้องกันเพื่อแก้ไข NTLM Message ทำให้สามารถเชื่อมต่อกับเว็บเซิร์ฟเวอร์ต่างๆ ที่กำลังใช้สิทธิ์ของเหยื่อและเข้าไปปฏิบัติการ เช่น อ่านอีเมลของเหยื่อ (Relay OWA ) หรือ เชื่อมต่อไปยังทรัพยากรบนคลาวด์ (Relay ADFS)
อย่างไรก็ตามมีความเห็นจาก Roman Blachman, CTO ของ Preempt กล่าวว่า “NTLM Relay เป็นเทคนิคเก่าแต่องค์กรก็ไม่สามารถละการใช้โปรโตคอลนี้ได้ทั้งหมดเพราะอาจกระทบต่อแอปพลิเคชัน ดังนั้นก็ยังมีความเสี่ยงด้วยช่องโหว่ที่ผุดขึ้นมาเรื่อยๆ” สำหรับในด้านการป้องกันแพตช์ล่าสุดที่ออกมาวันนี้มีช่องโหว่นี้ด้วยครับ ดังนั้นแนะนำรีบอัปเดตและหากไม่จำเป็นเลือก Keberos แทนดีกว่า โดยเฉพาะ NTLM V1 ควรปิดไปเลย แต่ถ้าต้องใช้จริงๆ ให้เปิดใช้การป้องกัน เช่น SMB Signing, LDAP/S Signing และ EPA ร่วมด้วย
ที่มา : https://www.helpnetsecurity.com/2019/06/11/microsoft-ntlm-vulnerabilities/ และ https://www.bleepingcomputer.com/news/security/microsoft-ntlm-flaws-expose-all-windows-machines-to-rce-attacks/




