TechTalkThai ศูนย์รวมข่าว Enterprise IT ออนไลน์แห่งแรกในประเทศไทย





Cohesity อัปเดต Helios control plane แบบ self-managed ของ Cohesity Data Cloud เพิ่มความสามารถด้าน threat hunting, identity resilience และ recovery orchestration สำหรับองค์กรที่ต้องรันระบบเองภายใน ทั้งกลุ่มที่มีข้อกำหนดด้าน data sovereignty หน่วยงานภาครัฐ อุตสาหกรรมที่มีการกำกับดูแลเข้มงวด และสภาพแวดล้อมแบบ air-gapped ไอเดียก็คือให้องค์กรลดความเสี่ยงจากการโจมตีแบบทำลายล้างและกู้คืนระบบได้เร็วขึ้น โดยไม่ต้องส่งข้อมูลออกนอกการควบคุมของตนเอง
ฝั่งการป้องกันภัยคุกคาม มีความสามารถใหม่สำหรับค้นหามัลแวร์ที่แฝงอยู่ในข้อมูลสำรอง ดังนี้
- Threat scanning จาก Sophos ฝังกลไกตรวจจับมัลแวร์ไว้ในแพลตฟอร์ม ช่วยจับ polymorphic malware ที่หลบเครื่องมือแบบ signature ได้ โดยกลไกการสแกนจะถูกใช้ตอนนำเข้าข้อมูล ก่อนกู้คืน และหลังพบสัญญาณการถูกเจาะระบบ ฟีเจอร์นี้รวมอยู่ใน Cohesity Data Cloud Enterprise Edition ไม่ต้องซื้อ License แยก
- YARA threat scanning ให้ทีมเขียนกฎ YARA ของตนเอง ซึ่งเป็นรูปแบบกฎที่ใช้อธิบายลักษณะของมัลแวร์ เพื่อค้นหาภัยคุกคามเฉพาะที่องค์กรสนใจ
- Rapid threat hunting สแกนหาไฟล์อันตรายจากค่า SHA-256 ผ่าน threat intelligence feed ทั้งแบบในตัวและแบบกำหนดเอง
- สแกนข้อมูลใน FortKnox แบบ self-managed ซึ่งเป็น vault แบบ air-gapped เพื่อยืนยันว่าข้อมูลสะอาดก่อนใช้กู้คืนเมื่อเกิดเหตุ
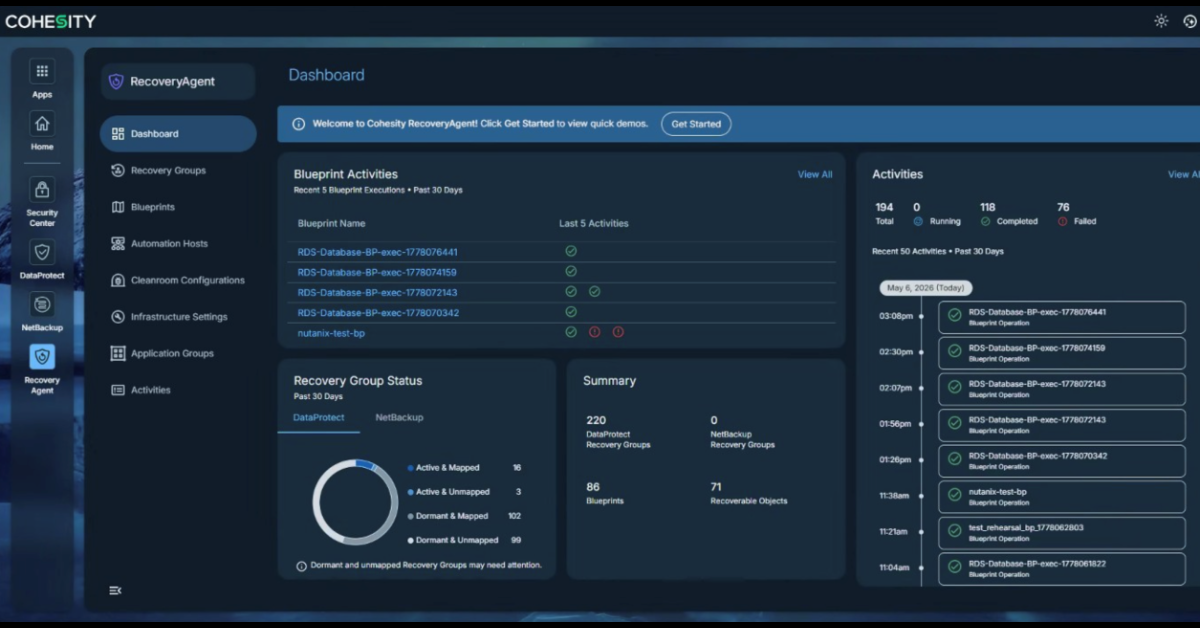
นอกจากนี้ ผู้ดูแลระบบในสภาพแวดล้อมแบบ air-gapped หรือไม่เชื่อมต่อภายนอกยังใช้ Cohesity RecoveryAgent ได้แล้ว ระบบนี้เข้ามาแทน runbook ที่ต้องทำด้วยมือ ด้วยการจัดลำดับการกู้คืน ตรวจสอบระบบใน clean room ก่อนเชื่อมกลับเข้า production และซ้อมขั้นตอนกู้คืนได้ซ้ำตามต้องการ
อีกไฮไลต์คือ Active Directory Forest Recovery (ADFR) แบบอัตโนมัติเต็มรูปแบบ อธิบายง่ายๆก็คือ AD Forest เป็นโครงสร้างระดับบนสุดของระบบยืนยันตัวตน Active Directory หากถูก ransomware หรือ wiper ทำลาย ผู้ใช้จะล็อกอินไม่ได้และงานกู้คืนอื่นต้องรอ ซึ่งการสร้างใหม่ด้วยมืออาจใช้เวลาหลายสัปดาห์ ตอนนี้ผู้ดูแลสามารถสั่งกู้คืนได้จากส่วน RecoveryAgent ใน console โดยตรง โดยอ่านข้อมูลจากสำเนา backup และค่าคอนฟิกเซิร์ฟเวอร์ที่เก็บแบบ immutable ผ่าน blueprint สำเร็จรูปสองขั้นตอน คือจัดเตรียมและลงทะเบียนเซิร์ฟเวอร์ ADFR จากนั้นจัดเตรียม Domain Controller และกู้คืน AD Forest ไปยังจุดที่เลือก
อย่างไรก็ตาม ยังมีการปรับปรุงด้านการทำงานอื่นๆ ได้แก่ การทำ Disaster Recovery ของตัว control plane แบบ active/standby ซึ่งกู้คืนได้ภายในไม่ถึงสามชั่วโมง การตั้งค่า cascaded replication และ archive-from-replica ผ่าน control plane โดยตรงแทนการเขียนสคริปต์ Python และการกำหนดวันหมดอายุของ data retention เพื่อรองรับข้อกำหนดด้าน governance และวางแผนความจุได้ง่ายขึ้น
ที่มา: https://www.cohesity.com/blogs/cyber-resilience-for-self-managed-deployments/