TechTalkThai ศูนย์รวมข่าว Enterprise IT ออนไลน์แห่งแรกในประเทศไทย











APT เป็นศัพท์ที่ละม้ายกับคำว่า ATP ซึ่งเราได้กล่าวถึงไปแล้วในตอนก่อนหน้า โดยในคราวนี้เราจะมาเล่าถึงศัพท์ในฝั่งผู้กระทำกันบ้าง

Advanced Persistent Threat(APT) คืออะไร?
APT หมายถึงกลุ่มผู้สร้างภัยคุกคาม โดยมักเน้นการแฝงตัวยาวนานอย่างไม่เปิดเผย สร้างทางกลับเข้ามาใหม่ได้ ทั้งนี้อาจเป็นกลุ่มคนร้ายระดับรัฐสนับสนุนหรือไม่ก็ได้ หรืออาจเป็นกลุ่มที่มีเป้าหมายใหญ่โต
ไม่ว่าจะด้วยวัตถุประสงค์ใดก็แล้วแต่ แต่การที่จะเป็นปฏิบัติการขั้นสูงนั้นหมายถึงเทคนิดการโจมตีย่อมไม่ธรรมดา พรั่งพรูไปด้วยความเปี่ยมรู้เกี่ยวกับเทคนิคการโจมตีและเครื่องมือโจมตีทั้งแบบฟรีและที่ต้องซื้อหามา พร้อมที่จะประดิษฐ์เครื่องมือหรือปรับแต่งเทคนิคให้สอดคล้องกับเป้าหมายและสถานการณ์เพื่อให้บรรลุเป้าหมาย ที่สำคัญคือการรักษาตัวให้รอดพ้นได้ยาวนานจนสำเร็จภารกิจที่ต้องการ โดยเคลื่อนไหวอย่างช้าๆและไม่เผยตัว
อย่างไรก็ดี Vendor ส่วนใหญ่ที่มีการศึกษาเกี่ยวกับคนร้ายเหล่านี้ อาจมีระบบการตั้งชื่อที่ไม่เหมือนกัน ในกลุ่มคนร้ายเดียวกันได้ เช่น APT41, APT10 และ APT18 เป็นต้น ที่แต่ละกลุ่มอาจมีนามแฝงได้หลายชื่อ
กลยุทธ์ที่ถาโถมและการป้องกันตัว
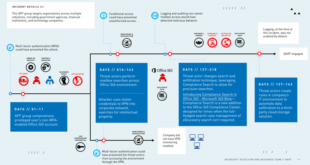
Vendor ที่นำเสนอโซลูชันด้านความมั่นคงปลอดภัยย่อมพูดถึงกลไกการป้องกันตัวในมุมมองที่สอดคล้องกับตน หรือด้วยความเห็นที่ไม่ตรงกันทั้งหมด ในบางรายก็อาจแบ่งกลยุทธ์เป็น 3 ขั้นคือ เจาะระบบ ขยายขอบเขตการเคลื่อนไหว และสกัดนำข้อมูลออกไป หรือ 5 ขั้นตอนที่เน้นการลบรอยเท้าที่เคลื่อนไหว แต่สุดท้ายก็ย่อมมีการฝังตัวให้ลึก นานและกำจัดได้ยาก
ยกตัวอย่างเช่น Imperva ก็ไดนำเสนอการติดตามทราฟฟิคซึ่งตนมีสินค้า Web Application Firewall(WAF) ร่วมกับการกำหนดสิทธิ์การเข้าถึง และการใช้แอปพลิเคชันอย่างรัดกุม(whitelist) ประกอบกับการรักษามาตรการพื้นฐานที่ทราบกันดีอยู่แล้วอย่างการอัปเดตแพตช์
ในมุมของ CrowdStrike ก็จะพูดถึงเรื่อง Threat Intelligence, Threat Hunting, WAF และการมีพาร์ทเนอร์ช่วยเหลือ ตลอดจนการวางเซนเซอร์ที่ครอบคลุมสภาพแวดล้อมการทำงานขององค์กรนั่นเอง
ที่มา : https://en.wikipedia.org/wiki/Advanced_persistent_threat และ https://www.imperva.com/learn/application-security/apt-advanced-persistent-threat/ และ https://www.crowdstrike.com/cybersecurity-101/advanced-persistent-threat-apt/ และ https://www.kaspersky.com/resource-center/definitions/advanced-persistent-threats