TechTalkThai ศูนย์รวมข่าว Enterprise IT ออนไลน์แห่งแรกในประเทศไทย








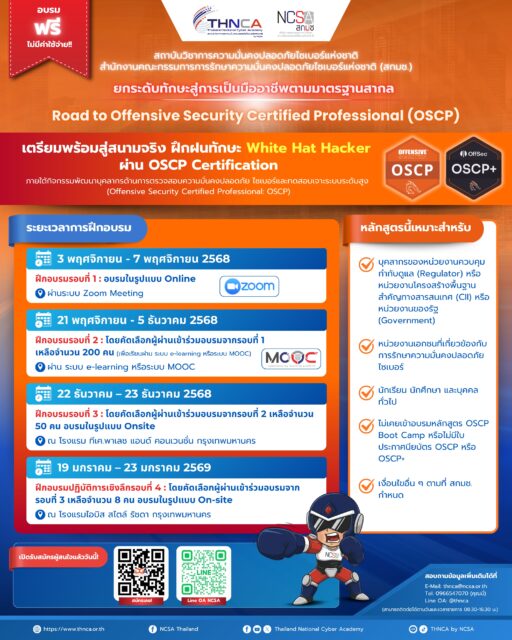
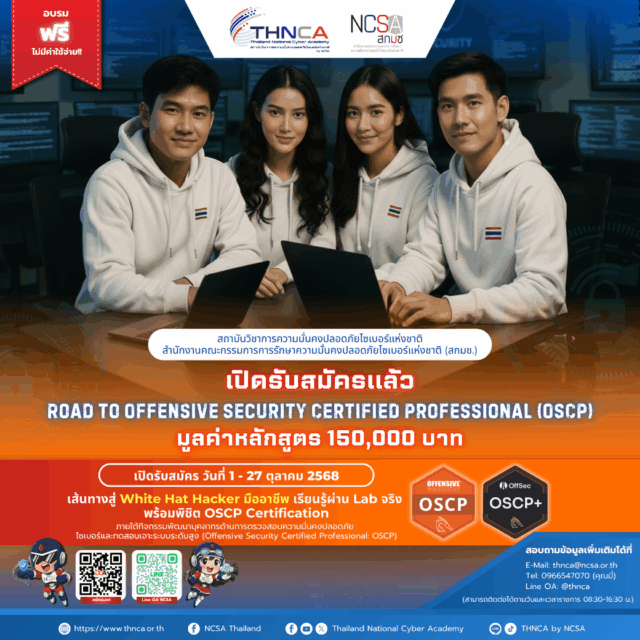
เพื่อยกระดับและเสริมสร้างศักยภาพด้านการตรวจสอบความมั่นคงปลอดภัยไซเบอร์ของประเทศไทย ท่าน พลอากาศตรี อมร ชมเชย เลขาธิการคณะกรรมการการรักษาความมั่นคงปลอดภัยไซเบอร์แห่งชาติ ได้เล็งเห็นถึงความสำคัญในการพัฒนาขีดความสามารถของบุคลากรด้านไซเบอร์ในการทดสอบเจาะระบบ จึงได้ริเริ่ม “โครงการพัฒนาบุคลากรด้านการตรวจสอบความมั่นคงปลอดภัยไซเบอร์และการทดสอบเจาะระบบระดับสูง (Offensive Security Certified Professional: OSCP)” ขึ้น โดยความร่วมมือของสำนักงานคณะกรรมการการรักษาความมั่นคงปลอดภัยไซเบอร์แห่งชาติ (สกมช) ร่วมกับ OffSec และบริษัท ซีเคียว ดี เซ็นเตอร์ จำกัด ในการจัดกิจกรรม OSCP Boot Camp ขึ้น
1.คำอธิบายหลักสูตร
หลักสูตรการทดสอบการเจาะระบบด้วย Kali Linux (PWK/PEN-200) ซึ่งเป็นผู้นำในอุตสาหกรรมนี้ จะแนะนำวิธีการ เครื่องมือ และเทคนิคในการทดสอบการเจาะระบบในสภาพแวดล้อมที่เน้นการปฏิบัติจริงและเรียนรู้ด้วยตนเอง เข้าถึงโมดูลการเรียนรู้แรกของ PEN-200 เพื่อดูภาพรวมของโครงสร้างหลักสูตร
แนวทางการเรียนรู้ และเนื้อหาหลักสูตร ผู้เรียนที่เรียนจบหลักสูตรและผ่านการสอบจะได้รับการรับรองการทดสอบการเจาะระบบ OffSec Certified Professional (OSCP) ซึ่งกำหนดให้ผู้เรียนต้องโจมตีและเจาะระบบเครื่องจริงต่างๆ ได้สำเร็จในสภาพแวดล้อมห้องปฏิบัติการที่ปลอดภัย OSCP ถือเป็นหลักสูตรที่ต้องใช้เทคนิคมากกว่าการรับรองการทดสอบการเจาะระบบอื่นๆ และเป็นหนึ่งในไม่กี่หลักสูตรที่ต้องมีหลักฐานแสดงทักษะการทดสอบการเจาะระบบในทางปฏิบัติ PEN-200: การทดสอบการเจาะระบบด้วย Kali Linux เป็นหลักสูตรการทดสอบการเจาะระบบออนไลน์ที่ไม่เหมือนใครซึ่งแนะนำวิธีการ เครื่องมือ และเทคนิคการทดสอบการเจาะระบบล่าสุดแก่ผู้เรียนผ่านประสบการณ์จริง PEN-200 จำลองการทดสอบการเจาะระบบแบบเต็มรูปแบบตั้งแต่ต้นจนจบโดยให้ผู้เรียนดำดิ่งสู่สภาพแวดล้อมเครือข่ายที่มีความหลากหลายและเสี่ยงต่อการโจมตี
หลักสูตรระดับพื้นฐานนี้ได้รับการออกแบบมาสำหรับผู้เชี่ยวชาญด้านความปลอดภัยและเทคโนโลยีอื่นๆ ที่ต้องการก้าวสู่โลกแห่งการทดสอบการเจาะระบบอย่างมืออาชีพ รวมถึงผู้ทดสอบการเจาะระบบที่มีประสบการณ์ซึ่งต้องการฝึกฝนทักษะของตนให้เชี่ยวชาญและได้รับการรับรองการทดสอบการเจาะระบบที่เป็นที่ต้องการมากที่สุด
เนื่องจากเป็นหนึ่งในหลักสูตรด้านความปลอดภัยทางไซเบอร์ที่ได้รับความเคารพนับถือมากที่สุด PEN-200 จึงถือว่ามีความเป็นเทคนิคมากกว่าหลักสูตรอื่นๆ ที่คล้ายคลึงกัน โดยต้องมีหลักฐานของทักษะการทดสอบการเจาะระบบในทางปฏิบัติ ซึ่งรับรองทักษะที่พร้อมสำหรับการทำงานจริง หลักสูตรนี้เน้นที่การประยุกต์ใช้ทักษะการทดสอบ
2.เนื้อหาในหลักสูตร
เนื้อหาการเรียนมีดังนี้
- Bash Scripting: การเขียนสคริปต์ Bash เพื่อเตรียมใช้งานทดสอบ
- Passive Information Gathering: การเก็บข้อมูลในรูปแบบพาสซีฟบนเครื่องเป้าหมาย
- Active Information Gathering: การเก็บข้อมูลในรูปแบบแอคทีฟบนเครื่องเป้ามหาย
- Vulnerability Scanning: การสแกนหาช่องโหว่โดยใช้เครื่องมือต่างๆ
- Web Application Attacks: การโจมตีเว็บแอปพลิเคชัน
- Windows Buffer Overflows: การโจมตีแบบบัฟเฟอร์โอเวอร์โฟลว์ใน Windows
- Linux Buffer Overflows: การโจมตีแบบบัฟเฟอร์โอเวอร์โฟลว์ใน Linux
- Client-Side Attacks: การโจมตีบนฝั่งไคลเอนต์
- Locating Public Exploits: การค้นหาช่องโหว่ที่เปิดเผยต่อสาธารณะ
- Active Directory Attacks: การโจมตี Active Directory
- Privilege Escalation: การยกระดับสิทธิ์
- Report writing: การเขียนรายงานอย่างมืออาชีพ
3.เงื่อนไขการสมัครเข้าร่วมโครงการ
3.1 คุณสมบัติบุคคล
(1) บุคลากรของหน่วยงานควบคุมกำกับดูแล (Regulator) หรือหน่วยงานโครงสร้างพื้นฐานสำคัญ
ทางสารสนเทศ (CII) หรือหน่วยงานของรัฐ (Government)
(2) หน่วยงานเอกชนที่เกี่ยวข้องกับการรักษาความมั่นคงปลอดภัยไซเบอร์
(3) นักเรียน นักศึกษา และบุคคลทั่วไป
3.2 ไม่เคยเข้าอบรมหลักสูตร OSCP Boot Camp หรือไม่มีใบประกาศนียบัตร OSCP หรือ OSCP+
เงื่อนไขอื่น ๆ ตามที่ สกมช. กำหนด
4.เกณฑ์การผ่านการคัดเลือกเข้าอบรมเชิงปฏิบัติการ (Onsite Workshop)
4.1 มีเวลาเข้าร่วมอบรมตลอดหลักสูตรไม่น้อยกว่า 80%
4.2 ทำข้อสอบวัดความรู้ก่อนเรียน
4.3 มีคะแนนข้อสอบวัดความรู้หลังเรียน ไม่น้อยกว่า 70%
4.4 มีการลงทะเบียนสอบ Offensive Security Certified Professional ภายในระยะเวลาที่โครงการกำหนด
4.5 ไม่เคยเข้าอบรมหลักสูตร OSCP Bootcamp หรือไม่มีใบประกาศนียบัตร OSCP หรือ OSCP+
4.6 Profile Motivation และแผนการต่อยอด, เขียน Statement of Purpose หรือแผนการใช้ความรู้ความสอดคล้องกับสายอาชีพด้าน Cybersecurity, Commitment ต่อการสอบ Certificate OSCP หรือ OSCP+
5.เกณฑ์การได้รับใบประกาศนียบัตรจาก สกมช.
5.1 มีเวลาเข้าร่วมอบรมตลอดหลักสูตรไม่น้อยกว่า 80%
5.2 มีส่วนร่วมกิจกรรมเสริมระหว่างการอบรม ทั้งแบบเดี่ยวและกลุ่ม (ถ้ามี)
5.3 มีคะแนนข้อสอบวัดความรู้หลังเรียน ไม่น้อยกว่า 70%
5.4 ทำแบบประเมินความพึงพอใจหลังการฝึกอบรม
5.5 มีการลงทะเบียนสอบ Offensive Security Certified Professional ภายในระยะเวลาที่โครงการกำหนด
6.เกณฑ์การได้รับสิทธิ์สอบใบประกาศนียบัตร Offensive Security Certified Professional
โดยจะคัดเลือกจากผู้เข้าอบรมทั้งหมด 300 คน ผู้มีคะแนนสูงสุด 8 อันดับ จะได้รับสิทธิ์สอบใบประกาศนียบัตร OSCP หรือ OSCP+
คะแนนการเข้าร่วมอบรมตลอดหลักสูตร (20 คะแนน)
6.1 มีส่วนร่วมกิจกรรมเสริมระหว่างการอบรม ทั้งแบบเดี่ยวและกลุ่ม (10 คะแนน)
6.2 คะแนนข้อสอบวัดความรู้หลังเรียน (70 คะแนน)
6.3 ไม่เคยเข้าอบรมหลักสูตร OSCP Bootcamp หรือไม่มีใบประกาศนียบัตร OSCP หรือ OSCP+
6.4 Profile Motivation และแผนการต่อยอด , เขียน Statement of Purpose หรือแผนการใช้ความรู้ความสอดคล้องกับสายอาชีพด้าน Cybersecurity, Commitment ต่อการสอบ Cert (เช่น OSCP)
หมายเหตุ
- หากพบว่าข้อมูลหรือสิ่งที่ท่านนำส่งเพื่อประกอบการพิจารณาไม่เป็นจริง และ/หรือ หากท่านไม่เข้าร่วมการอบรมตามที่ได้แจ้งยืนยันโดยไม่มีเหตุอันควร สกมช. ขอสงวนสิทธิ์ในการตัดสิทธิ์การเข้าร่วมโครงการนี้และโครงการอื่น ๆ ของท่าน ต่อไป
- ผู้สมัครเข้ารับการอบรม ต้องไม่เป็นผู้ที่อยู่ในรายชื่อผู้ถูกตัดสิทธิ์การเข้าร่วมกิจกรรม ของ สกมช.
- ผลการพิจารณาคัดเลือกจาก สกมช. ถือเป็นที่สิ้นสุด