SAP ออก Patch 16 รายการ อุดช่องโหว่ด้านความมั่นคงปลอดภัย

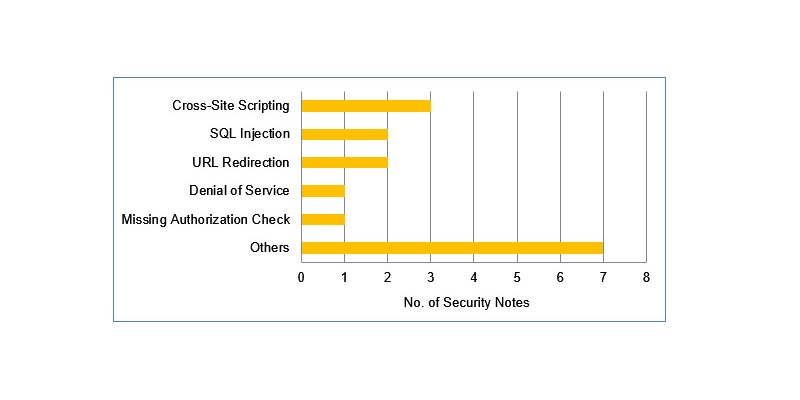
SAP ได้ออกอัปเดตด้านความมั่นคงปลอดภัยมาด้วยกันทั้งสิ้น 16 รายการ โดย 3 รายการในนั้นมีความรุนแรงระดับสูง
Credit: SAP


3 ช่องโหว่รุนแรงระดับสูงดังกล่าวนั้นได้แก่ช่องโหว่ Directory Traversal บน Netweaver AS Java Web Container, ช่องโหว่ Code Injection ใน Visual Composer Design Tool และช่องโหว่ Cross-site AJAX Request บน BusinessObjects

องค์กรที่ใช้ SAP ควรวางแผนเตรียม Patch กันด้วยนะครับ สำหรับรายละเอียดฉบับเต็มของแต่ละช่องโหว่ สามารถอ่านได้ที่ https://blogs.sap.com/2017/08/08/sap-security-patch-day-august-2017/ ครับ


ที่มา: https://threatpost.com/sap-patch-tuesday-update-resolves-19-flaws-three-high-severity/127357/

About techtalkthai

ทีมงาน TechTalkThai เป็นกลุ่มบุคคลที่ทำงานในสาย Enterprise IT ที่มีความเชี่ยวชาญทางด้าน Network, Security, Server, Storage, Operating System และ Virtualization มารวมตัวกันเพื่ออัพเดตข่าวสารทางด้าน Enterprise IT ให้แก่ชาว IT ในไทยโดยเฉพาะ

Check Also

Cisco เตือนช่องโหว่ Critical บน Secure Email Gateway ถูกใช้โจมตีจริง เปิดทางรันคำสั่งระดับ root

Cisco เตือนช่องโหว่ Critical CVE-2026-76519 บน Secure Email Gateway ที่กำลังถูกใช้โจมตีจริง ผู้โจมตีสามารถส่งอีเมลแนบไฟล์ที่สร้างขึ้นเป็นพิเศษผ่าน gateway เพื่อเขียนไฟล์ลงระบบปฏิบัติการของอุปกรณ์ และอาจรันคำสั่งด้วยสิทธิ์ root ได้โดยไม่ต้องยืนยันตัวตน

SolarWinds เปิดตัว Avior ระบบ Agentic AI แบบ Goal-Oriented สำหรับงาน IT Operations ในองค์กร

SolarWinds เปิดตัว Avior ระบบ agentic AI แบบ standalone ที่ทำงานตามเป้าหมาย (goal-oriented) สำหรับสภาพแวดล้อม IT ที่มีความสำคัญสูง โดยช่วยให้ทีม IT …