TechTalkThai ศูนย์รวมข่าว Enterprise IT ออนไลน์แห่งแรกในประเทศไทย









ACIS Professional Center บริษัทที่ปรึกษาด้านความมั่นคงปลอดภัยชื่อดังของประเทศไทย ออก eBook เรื่อง “มาตรฐาน PCI DSS เวอร์ชัน 3.2.1” ฉบับภาษาไทย ซึ่งแปลและเรียบเรียงมาจากมาตรฐานต้นฉบับภาษาอังกฤษ องค์กร ร้านค้า และผู้ให้บริการการชำระเงินผ่านบัตรสามารถดาวน์โหลดไปศึกษาได้ฟรี
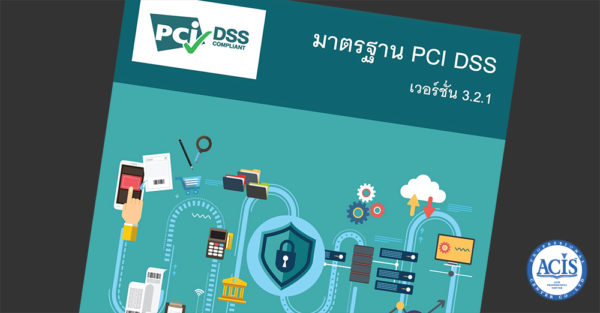
Payment Card Industry Data Security Standard (PCI DSS) เป็นมาตรฐานความมั่นคงปลอดภัยด้านเทคโนโลยีสารสนเทศขององค์กรที่มีการจัดการเกี่ยวกับข้อมูลบัตรเครดิต โดยมาตรฐานนี้ถูกกำหนดขึ้นโดย Payment Card Industry Security Standard Council (PCI SSC) ซึ่งเป็นสภาที่ถูกจัดตั้งขึ้นโดย Payment Brand 5 ค่ายใหญ่ของโลกอันได้แก่ Visa, MasterCard, American Express, Discover และ JCB โดยการออกมาตรฐานนี้มีจุดประสงค์เพื่อช่วยให้องค์กร บริษัท และร้านค้าต่าง ๆ สามารถควบคุมมาตรฐานในการเก็บรักษา ประมวลผล และรับส่งข้อมูลบัตรได้อย่างมั่นคงปลอดภัย ให้สามารถป้องกันการฉ้อโกงซึ่งเกิดจากการทำธุรกรรมผ่านบัตรชำระเงินได้
eBook เล่มนี้มีความยาวรวมทั้งสิ้น 31 หน้า เนื้อหาครอบคลุมตั้งแต่การแนะนำมาตรฐาน PCI DSS, ข้อกำหนดต่างๆ ของมาตรฐาน เช่น การติดตั้ง Firewall และ Antivirus, การปกป้องข้อมูลผู้ถือบัตร, การเข้ารหัส, การพัฒนาและดูแลระบบแอปพลิเคชัน, การบริหารจัดการบัญชีผู้ใช้, การจำกัดการเข้าถึงข้อมูลทางกายภาพ ไปจนถึงมาตรการควบคุมที่เกี่ยวข้อง นโยบาย และการทดสอบด้านความมั่นคงปลอดภัย เพื่อให้องค์กรและร้านค้าต่างๆ นำไปอ้างอิงและปรับใช้เพื่อให้สอดคล้องกับมาตรฐาน PCI DSS ได้ง่ายยิ่งขึ้น