TechTalkThai ศูนย์รวมข่าว Enterprise IT ออนไลน์แห่งแรกในประเทศไทย








แทบจะเรียกได้ว่าในยุคอินเทอร์เน็ตที่ร้อนแรงนี้ ตำแหน่งงานด้าน Cybersecurity มีความต้องการสูงมากทั่วโลกเลยก็ว่าได้ ซึ่งนับเพียงแค่ในภูมิภาค APAC เองก็มีความต้องหลายถึงหลายล้านอัตรา แต่ก็มีความเป็นไปได้บางอย่างจากประสบการณ์ของคุณ Mika Devonshire โดยเธอเคยทำงานเป็นอาจารย์สอนที่มหาวิทยาลัยฮ่องกง ซึ่งหลังจากได้แลกเปลี่ยนความคิดกับนักเรียนหลายคนเธอจึงได้สรุปประเด็น 3 ข้อว่า ทำไมนักเรียนในประเทศที่มีการสอดแนมประชาชนจึงไม่ค่อยสนใจในอาชีพด้าน Cybersecurity
1.) กลัวในเรื่องกฏหมาย
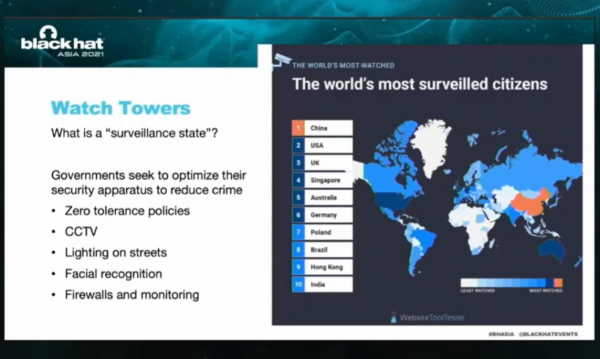
ในโลกของเรานี้มีหลายประเทศที่บังคับใช้กฏหมายและกำหนดมาตรการอย่างเข้มงวด เพื่อลดอาชญากรรม รวมถึงใช้ประโยชน์จากเทคโนโลยีเพื่อสอดแนมประชาชน เช่น จีน อินเดีย สิงค์โปร์เป็นต้น โดยจะเห็นได้จากกล้องวงจรปิดที่ติดอยู่ตามสถานที่ต่างๆ รวมไปถึงความสามารถในการตรวจจับใบหน้า และนโยบายลงโทษรุนแรง สิ่งเหล่านี้ได้สร้างความหวาดหวั่นให้แก่ผู้คน โดยนักเรียนของ Mika ตั้งคำถามกับเธอว่าหากไม่ทราบเรื่องกฏหมายจะรู้ขอบเขตการศึกษาได้อย่างไร ด้วยเหตุนี้เองกฏหมาย สอดแนมประชาชน และบทลงโทษรุนแรง อาจสร้างความกังวลใจให้แก่ผู้สนใจศึกษาเรื่อง Offensive Security ในมุมนี้ Mika แนะว่าผู้สนใจควรจะศึกษาขอบเขตของกฏหมายและระเบียบของประเทศที่เราอยู่ เพื่อจะได้ทราบถึงขอบเขตการกระทำผิดกฏหมาย
ในชีวิตจริงก็อาจส่งผลต่อการสมัครงานก็เช่นกันหากบริษัทมีการตรวจสอบประวัติและพบว่าผู้สมัครมีความชื่นชอบในเรื่องของการแฮ็กหรือการเจาะระบบ ก็อาจจะถูกมองในแง่ลบ ซึ่ง Mika ชี้ว่าผู้สมัครมีสิทธิที่จะชี้แจงตัวเองได้ว่าสิ่งที่สนใจนี้ ศึกษาเพื่อรู้เท่าทัน ไม่ได้เพื่อไปทำสิ่งเลวร้ายและอยู่ในกรอบที่ไม่ละเมิดกฏหมาย
2.) ไม่น่าสนใจ
นักเรียนมองไม่เห็นภาพชัดเจนว่าเส้นทางในสายอาชีพเป็นอย่างไรในระยะยาว เท่ากับ AI, Programmer, Data Scientist และอื่นๆ ซึ่งนักเรียนคนหนึ่งได้แสดงความคิดเห็นว่า หากอยากกระทำเรื่องเหล่านี้ให้ไม่มีความผิด ทางเดียวคือการเข้าร่วมกับหน่วยงานรัฐบาล แต่อันที่จริงแล้วนักเรียนยังมีทางอื่นที่สามารถไปได้เช่น บริษัทเอกชนที่มีรัฐบาลเป็นผู้ว่าจ้าง บริษัทสตาร์ตอัป หรือแม้แต่บริษัทเทคโนโลยีชั้นนำที่มีงานวิจัยที่น่าสนใจมากมาย
3.) ไม่มีชื่อเสียง
นักเรียนคิดว่างานด้าน Cybersecurity ไม่ได้มีความภาคภูมิใจอะไรยิ่งใหญ่นัก แถมยังใช้ความสามารถและ Certificate มากกว่าหากเทียบกับสายงานอื่น แต่ Mika เผยว่าจริงแล้ว งานด้านนี้มีผลตอบแทนสูงน่าสนใจมากทีเดียว แถมยังมีทางเลือกที่ในบทบาทที่โดดเด่นได้เช่น CISO, Forensic, Compliance Audit หรือ Management
นอกจากในเรื่องของความเห็นด้านสายอาชีพของนักเรียนแล้ว Mika ยังได้เน้นถึงประเด็นเรื่องของ Ethical Hacking ด้วยดังนี้
- รู้จักขอบเขต ไม่ละเมิดกฏหมาย ฝึกซ้อมในสถานที่จำลอง อย่าไปลองของจริงโดยไม่ได้รับอนุญาต
- หากพบช่องโหว่แล้วต้องการแจ้งบริษัท อย่าได้แสดงความภาคภูมิใจด้วยการไปโหลดข้อมูล หรือแสดงการรุกล้ำระบบข้ามขอบเขตเพื่อหาหลักฐานพิสูจน์ เพราะฝ่ายที่ได้รับแจ้งอาจจะคิดว่าเป็นการข่มขู่
- การแจ้งช่องโหว่ไม่ควรปิดบังตัวตนเพราะบริษัทอาจจะมองว่าเป็นความไม่ประสงค์ดี
- อย่าคาดหวังว่าบริษัทจะจ่ายเงินให้ทุกกรณี รวมถึงไม่ควรไปโพสต์ลงโซเชียลถึงช่องโหว่ เพราะอาจจะถูกโดนกฏหมายเล่นงานเสียเอง
- หากต้องการลับฝีมืออย่างถูกต้อง สามารถเข้าไปที่โครงการ CTF ต่างๆ หรือโปรแกรม Bug Bounty มากมาย
สุดท้ายนี้ Mika ฝากว่าสายอาชีพ Cybersecurity เป็นงานที่ต้องใช้ความคิดสร้างสรรค์ และมากกว่านั้นคือความอดทน เพราะหากดูจากสถิติของการหาช่องโหว่แต่ละรายการอาจกินเวลาหลายวัน ซึ่งต้องมีใจมุ่งมั่นทำอย่างต่อเนื่องไม่ย้อท้อ และสุดท้ายแล้วผลตอบแทนก็คุ้มค่ามากทีเดียวที่จะยึดอาชีพนี้ “Defense is cool…but offense is cooler”
ผู้บรรยาย