TechTalkThai ศูนย์รวมข่าว Enterprise IT ออนไลน์แห่งแรกในประเทศไทย






การเก็บ Log เป็นหนึ่งในข้อกำหนดที่องค์กรควรจะมีอย่างน้อยก็เรื่อง พรบ. คอมพิวเตอร์ที่ได้กำหนดว่าผู้ให้บริการต้องเก็บ Log ไว้ตามเวลาที่กำหนด นอกจากนี้ก็เพื่อบันทึกเหตุการณ์ที่เกิดขึ้นและตรวจสอบได้ว่ามีใครทำอะไรกับเครือข่ายของเราบ้าง รวมถึงสามารถนำไปประเมินประสิทธิภาพของระบบได้ด้วย โดยในวันนี้ทาง Opensource.com ได้นำเสนอถึงเครื่องมือวิเคราะห์ Log แบบโอเพ่นซอร์สซึ่งเราเห็นว่าน่าสนใจจึงขอสรุปมาให้ติดตามกันครับ
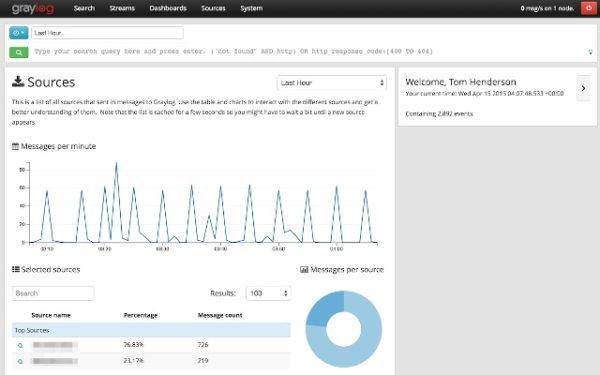
1.Graylog
จุดเด่นของเครื่องมือตัวนี้คือความใช้ง่ายซึ่งมีให้เลือกใช้ทั้งแบบโอเพ่นซอร์สและเพื่อการค้า โดยเครื่องมือถูกออกแบบมาให้รับข้อมูลจากหลายแหล่งเพื่อจัดการข้อมูลจากศูนย์กลางซึ่งรองรับข้อมูลได้วันละหลายเทระไบต์ต่อวัน นอกจากนี้ยังสามารถทำ Dashboard เพื่อให้ผู้ใช้สามารถดูเทรนการใช้งานจาก Log ได้ตลอดเวลา รวมถึง Graylog ยังมีกระบวนการป้องกันการผิดพลาดและสามารถทำการค้นหาแบบ Multi-thread ได้
2.Nagios
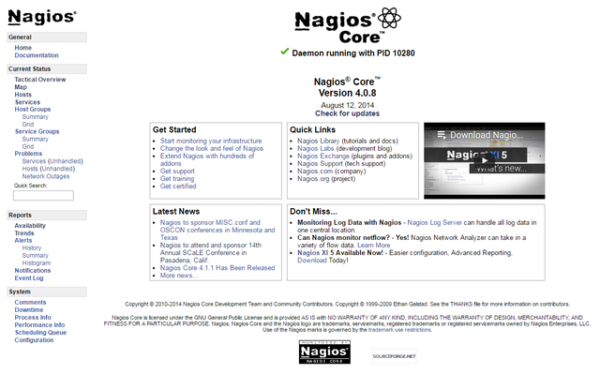
Nagios เวอร์ชันล่าสุดสามารถรองรับการใช้งานได้ทั้ง Linux, Unix และ Windows ซึ่งการติดตั้งยังทำได้ง่ายเพราะมี Wizard มาช่วยบอกอย่างเป็นขั้นเป็นตอนด้วย โดยหลายองค์กรมีการนำ Nagios ไปใช้ดูเรื่องของความมั่นคงปลอดภัยในระบบเครื่อข่ายเพราะสามารถตรวจสอบอีเว้นต์ที่เกี่ยวข้องกับเครือข่ายและทำการแจ้งเตือนอัตโนมัติได้ นอกจากนี้ยังสามารถสร้างสคิร์ปต์การทำงานไว้เมื่อเจอข้อกำหนดที่ต้องการ
3.LOGalyze
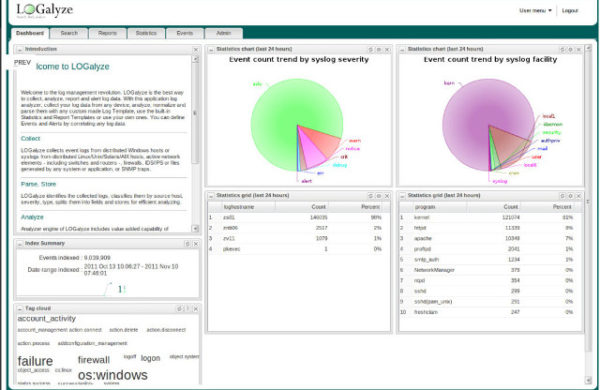
LOGalyze ถูกออกแบบมาเพื่อช่วยผู้ดูแลระบบจัดการ Log และใช้ข้อมูลได้อย่างเกิดประโยชน์โดยสามารถรองรับการเก็บข้อมูลจากแอปพลิเคชัน เซิร์ฟเวอร์และอุปกร์เครือข่ายได้ แม้กระทั่งในรูปแบบของ SOAP นอกจากนี้ยังมีหน้าจอ Web UI ให้ใช้งานด้วยซึ่งสามารถทำรายงานออกมาในรูปแบบของ PDF, Excel และอื่นๆ ไม่เพียงเท่านี้สามารถนำข้อมูลจากฟิลด์ต่างๆ จากหลายแหล่งข้อมูลมารวมกันเพื่อดูแนวโน้มของประสิทธิภาพได้ด้วยและยังตอบโจทย์เรื่องของมาตรฐาน เช่น HIPAA
4.Fluentd
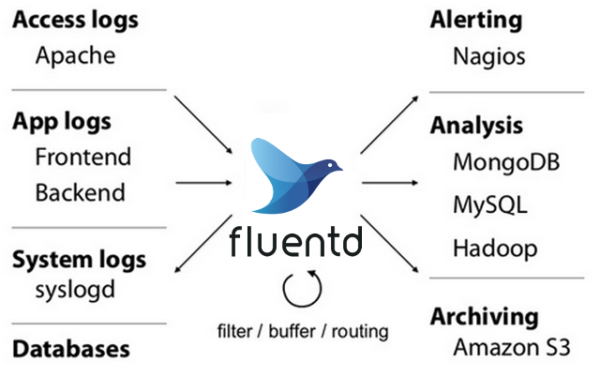
Fluentd เป็นโซลูชัน Data Collection ที่เป็นโอเพ่นซอร์สทั้งหมดอย่างแท้จริงแต่ไม่มี UI มาให้ใช้แบบสมบูรณ์ซึ่งจุดเด่นคือสามารถรองรับกับเทคโนโลยีใหม่ๆ ได้ เช่น Apache, เซนเซอร์จากอุปกรณ์อัจฉริยะต่างๆ, MongoDB รวมไปถึงทำงานรองรับ JSON ทำให้เชื่อมต่อกับ Plugin อื่นได้ง่าย
5.Elastic Stack (ELK Stack)
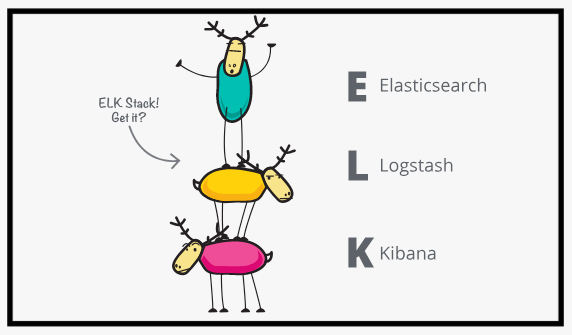
หากองค์กรไหนกำลังมองหาเครื่องมือจัดการและสามารถค้นหาข้อมูลปริมาณมหาศาลได้บอกเลยว่าเครื่องมือตัวนี้เหมาะ โดยส่วนประกอบภายในเกิดมาจาก 3 ส่วนคือ
- Elastics Search – สามารถจัดการข้อมูลระดับเพนตะไบต์ได้เพราะสามารถขยายคลัสเตอร์ออกไปได้ถึงหลายร้อยเซิร์ฟเวอร์ อีกทั้งความเร็วของ Elastics เป็นที่รู้กันดีอยู่แล้วว่าคืออันดับหนึ่ง!
- Kibana – เครื่องมือทำ Visualize ได้อย่างทรงพลังเพื่อให้ผู้ใช้สามารถวิเคราะห์และสร้างรายงานออกมา
- Logstash – ประมวลผลข้อมูลที่เข้ามาจากหลายแหล่งแบบ Pipeline และแปลงข้อมูลส่งไปหา Elastic Search
อย่างไรก็ตามจุดเด่นของเครื่องมือตัวนี้คือสามารถค้นหาข้อมูล Log ของเว็บเซิร์ฟเวอร์และฐานข้อมูลได้ด้วย รวมไปถึงสามารถติดตามแอปพลิเคชันที่สร้างอยู่บนการติดตั้งของ WordPress ได้
ที่มาและเครดิตรูปภาพ : https://opensource.com/article/19/4/log-analysis-tools