 TechTalkThai ศูนย์รวมข่าว Enterprise IT ออนไลน์แห่งแรกในประเทศไทย











WikiLeaks ได้ออกมาเปิดเผยข้อมูลในเอกสารชุด Vault 7 ล่าสุด คือ Malware Framework ที่อ้างว่า CIA หรือหน่วยข่าวกรองของสหรัฐฯ ใช้เพื่อสอดแนมและลอบรันคำสั่งบนแพลตฟอร์มของ Microsoft Windows ได้แก่ “AfterMidnight” และ “Assassin” การเปิดเผยข้อมูลชุดนี้ นับว่าเป็นลำดับที่ 8 ของเอกสารชุด Vault 7
AfterMidnight Malware Framework
AfterMidnight อธิบายการทำงานแบบง่ายๆ คือ เป็นมัลแวร์ที่ถูกติดตั้งลงบนเครื่องของเหยื่อในรูปของไฟล์ DLL ซึ่งทำหน้าที่เป็น Backdoor โดยที่ไฟล์ DLL ดังกล่าวจะทำงานระหว่างที่ PC รีบูต และทำการเชื่อมต่อกลับไปยัง C&C Server ผ่านทาง HTTPS เพื่อคอยดาวน์โหลดโมดูลต่างๆ มารันบนเครื่องของเหยื่อ ซึ่งในเอกสารระบุว่า โมดูลที่ว่านี้มีชื่อว่า “Gremlins” หรือ “Gremlinware”
AfterMidnight จำเป็นต้องเชื่อมต่อกับอินเทอร์เน็ตจึงจะสามารถทำงานได้ เนื่องจากถ้า AfterMidnight ไม่สามารถเข้าถึง C&C Server ของแฮ็คเกอร์ได้แล้ว จะไม่สามารถเรียกใช้งานโมดูลใดๆ เพื่อรันการทำงานได้เลย โดยโมดูลของ AfterMidnight แบ่งออกเป็น 3 กลุ่ม คือ โมดูลสำหรับจารกรรมข้อมูล โมดูลสำหรับหยุดการทำงานของซอฟต์แวร์บนคอมพิวเตอร์ และโมดูลสำหรับให้บริการเซอร์วิสหรือฟังก์ชันการทำงานภายในแก่โมดูลอื่นๆ
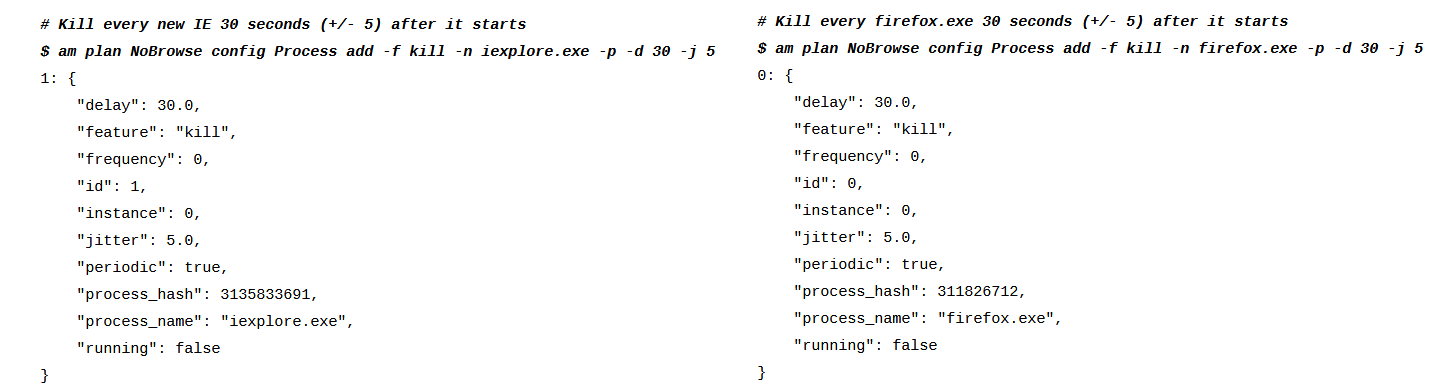
จนถึงตอนนี้ โมดูลที่ดูจะน่าสนใจที่สุดคือโมดูลที่ใช้หยุดการทำงานของซอฟต์แวร์บนเครื่อง ซึ่งโมดูลนี้ในเอกสารระบุว่า สามารถ Kill หรือ Delay โปรเซสที่รันอยู่ หรือโปรเซสใหม่ได้ โดยสามารถปรับแต่งระยะเวลา หรือกำหนดระดับผลกระทบเป็นเปอร์เซ็นได้ตามความต้องการ
นอกจากนี้ ในเอกสารยังแสดงตัวอย่างวิธีใช้ Malware Framework อีกด้วย ตัวอย่างแรกด้านล่างแสดงการสร้างมัลแวร์เพื่อให้ผู้ใช้มีปัญหากับการใช้เว็บเบราเซอร์ และต้องเสียเวลาในการทำงานมากยิ่งขึ้น โดยแสดงตัวอย่างการตั้งค่าเพื่อ Kill การทำงานของ Internet Explorer และ Firefox ทุกๆ 30 วินาที (คลิกที่รูปเพื่อขยาย)
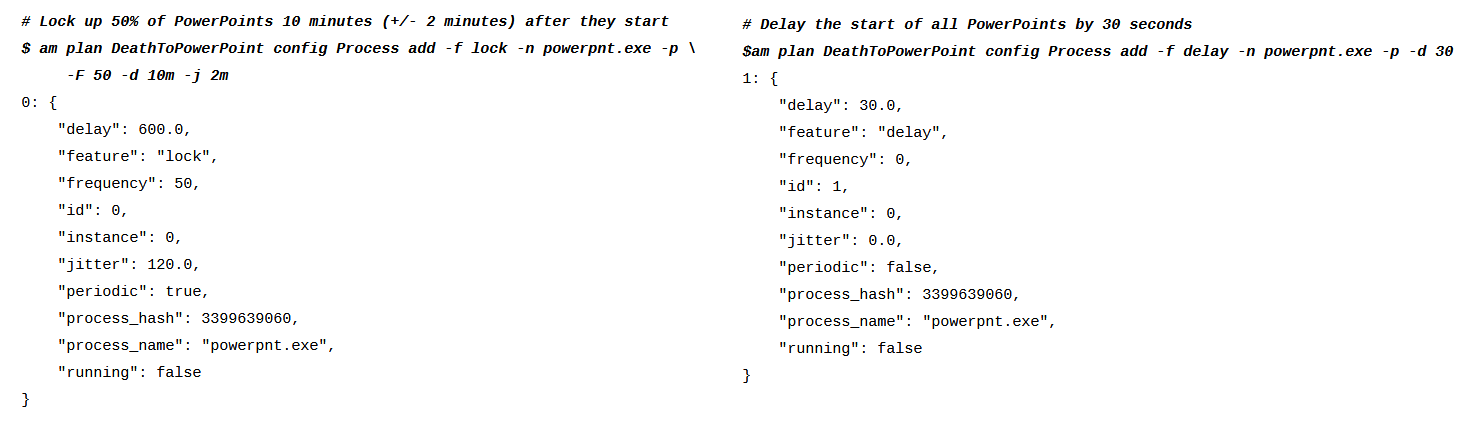
อีกตัวอย่างหนึ่งเป็นการสร้างความรำคาญแก่ผู้ใช้โดยตั้งค่าเพื่อล็อกทรัพยากรของ PowerPoint ลง 50% ทุกๆ 10 นาที และหน่วงเวลาเริ่ม PowerPoint 30 วินาที (คลิกที่รูปเพื่อขยาย)
Assassin Malware Framework
มีลักษณะคล้ายกับ AfterMidnight ซึ่งประกอบด้วย Builder, Implant, C&C Server และ Listening Post (สื่อกลางระหว่าง Implant และ C&C Server) ซึ่ง Assassin Implant ถูกออกแบบมาเพื่อรันในรูปของ Service บนระบบปฏิบัติการ Windows และถูกใช้เพื่อรันชุดการทำงานเฉพาะอย่าง เก็บรวบรวม และขโมยข้อมูลของผู้ใช้ออกมาก เปรียบพฤติกรรมได้กับโทรจัน Backdoor




