TechTalkThai ศูนย์รวมข่าว Enterprise IT ออนไลน์แห่งแรกในประเทศไทย











Git ระบบควบคุม Source Code สำหรับการพัฒนา Software ต่างๆ ได้ถูกพบช่องโหว่ร้ายแรงทางด้านความปลอดภัยด้วยกันถึง 2 จุดบน Git pre-2.7.1 ทั้งหมด ซึ่งรวมถึง 1.9 และ 1.7 ที่ใช้กันมายาวนาน โดยช่องโหว่นี้เปิดให้ผู้โจมตีสามารถโจมตีผ่านการ Push Repo ที่มีชื่อไฟล์ความยาวเกินกว่าที่กำหนด หรือรอให้ผู้ใช้งานทำงาน Pull Repo นี้ลงไป เพียงเท่านี้ก็สามารถโจมตี Git Server และ Git Client ได้แล้ว
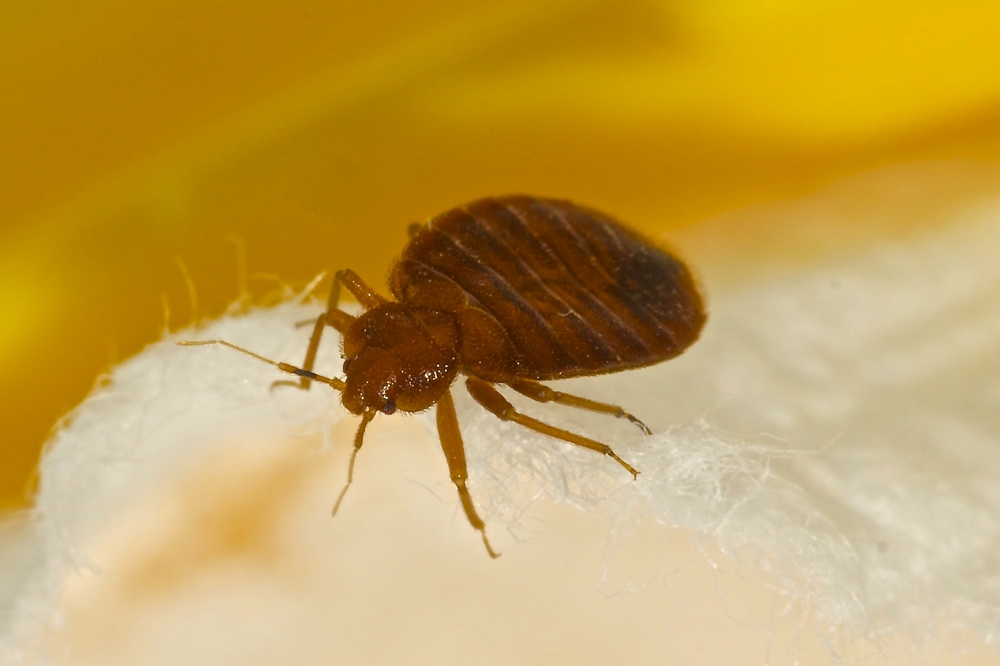
บั๊กเหล่านี้ถูกแก้ไขไปแล้วใน Git 2.7.1 ที่ Release ออกมาในช่วงเดือนกุมภาพันธ์ที่ผ่านมา แต่ไม่ได้มีการประกาศเตือนถึงความเสี่ยงเหล่านี้มากเพียงพอ ทำให้ Laël Cellier ผู้ค้นพบบั๊กนี้ออกมาเตือนผู้ใช้งาน Git ทุกคนให้อัพเดตเพื่ออุดช่องโหว่เหล่านี้ทันที
ทั้งนี้ผู้ผลิตอย่าง GitHub และ GitLab เองต่างก็ได้รับมือกับปัญหานี้ด้วยการอัพไปใช้รุ่นที่ใหม่กว่า โดย GitLab นั้นได้บังคับให้ใช้ Git 2.7.3 แทนเลยเพื่ออุดช่องโหว่อื่นๆ เพิ่มเติมไปด้วย
เอาเป็นว่าใครใช้ Git Server แล้วไม่ค่อยได้อัพเดต ก็ไปจัดการอัพเดตกันให้เรียบร้อยนะครับ
ที่มา: http://www.theregister.co.uk/2016/03/16/git_server_client_patch_now/