TechTalkThai ศูนย์รวมข่าว Enterprise IT ออนไลน์แห่งแรกในประเทศไทย






วิศวกรของ Lenovo ได้ค้นพบ Backdoor ภายใน Firmware ของผลิตภัณฑ์ Lenovo RackSwitch และ Lenovo BladeCenter Networking Switch ที่มีมาตั้งแต่ปี 2004 และได้ทำการออก Firmware เพื่อแก้ไข Backdoor ดังกล่าวแล้ว
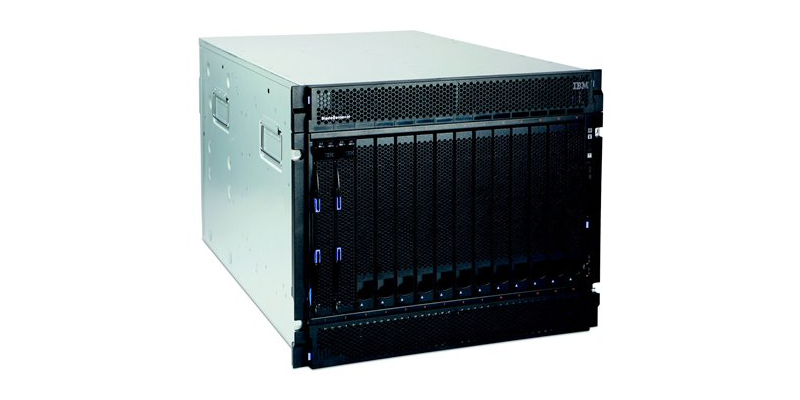
ช่องโหว่ Backdoor ที่ได้รับรหัส CVE-2017-3765 นี้ถูกค้นพบในระหว่างการทำ Internal Security Audit ภายใน Lenovo เอง โดย Backdoor ดังกล่าวนี้ถูกใส่เข้ามาภายในระบบปฏิบัติการ Enterprise Network Operating System (ENOS) บน Switch ตั้งแต่สมัยที่ Switch เหล่านี้ยังเป็นเทคโนโลยีที่ถูกพัฒนาและดูแลโดย Nortel เมื่อปี 2004 จนกระทั่งทีม BLADE Network Technologeis (BNT) ซึ่งแยกตัวมาจาก Nortel ถูกซื้อกิจการโดย IBM เมื่อปี 2010 ก่อนที่ Lenovo จะมาเข้าซื้อกิจการส่วนนี้จาก IBM อีกทีเมื่อปี 2014
อย่างไรก็ดี Backdoor นี้ไม่ปรากฎในระบบปฏิบัติการ Cloud Network Operating System (CNOS) ดังนั้น Switch ที่ใช้ระบบปฏิบัติการดังกล่าวจึงไม่มีปัญหาแต่อย่างใด และ Lenovo ยังได้แถลงด้วยว่า Backdoor บน ENOS นี้ถูกเจาะได้ค่อนข้างยาก เนื่องจากมีเงื่อนไขเฉพาะที่ต้องทำการเปิดใช้งานบนระบบ Authentication อยู่ ดังนั้นหากผู้ใช้งานไม่สามารถอัปเกรดระบบเพื่อใช้ Firmware ใหม่ๆ ได้ ก็ยังสามารถปรับแต่งระบบให้ปลอดภัยจากการถูกโจมตีผ่านทาง Backdoor ที่ค้นพบครั้งนี้ได้
สำหรับลูกค้าผู้ใช้งาน ENOS ของ Lenovo หรือ IBM เดิม สามารถเข้าไปตรวจสอบรายละเอียดวิธีการจัดการกับ Backdoor ได้ที่ https://support.lenovo.com/th/en/product_security/len-16095 เลยครับ