TechTalkThai ศูนย์รวมข่าว Enterprise IT ออนไลน์แห่งแรกในประเทศไทย






Lawrence Abrams จากเว็บไซต์ BleepingComputer.com ออกมาเปิดเผยถึง Ransomware สุดโหดตัวใหม่ ชื่อว่า “Jigsaw” ซึ่งนอกจากจะเข้ารหัสไฟล์แล้วเรียกร้องค่าไถ่แล้ว ยังข่มขู่เหยื่อที่ไม่ยอมจ่ายค่าไถ่ว่า จะลบไฟล์ทิ้งทุกๆ 1 ชั่วโมง จนกว่าจะยอมเสียค่าไถ่ อย่างไรก็ตามม จนถึงตอนนี้ยังไม่ทราบว่ามัลแวร์ดังกล่าวแพร่กระจายตัวผ่านช่องทางใด
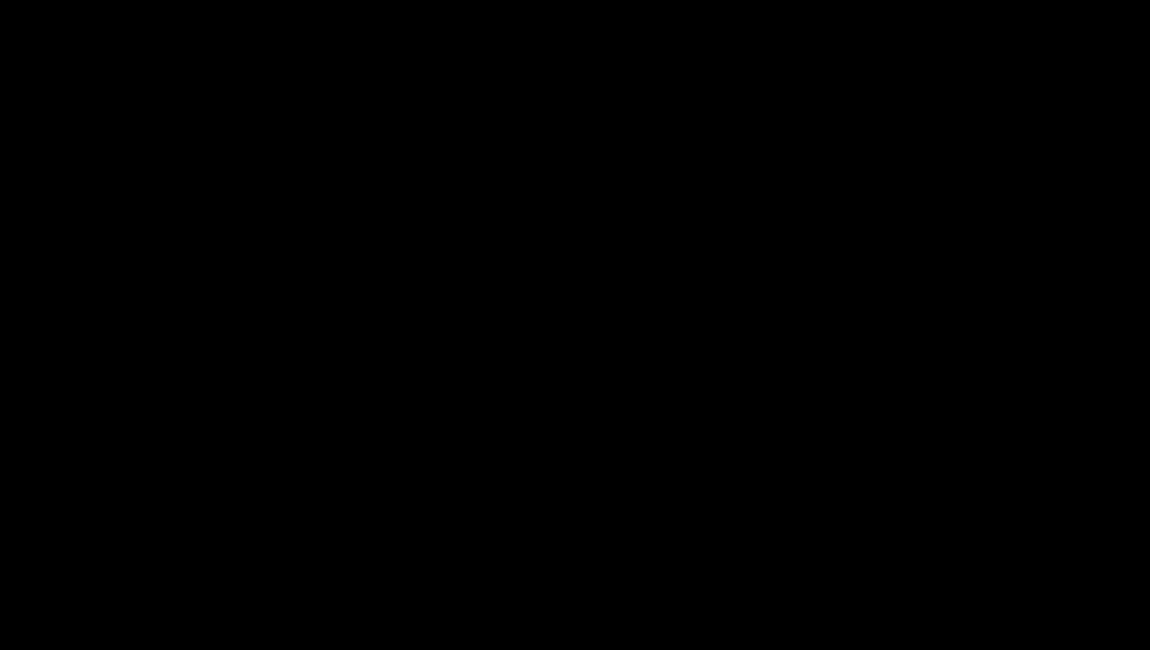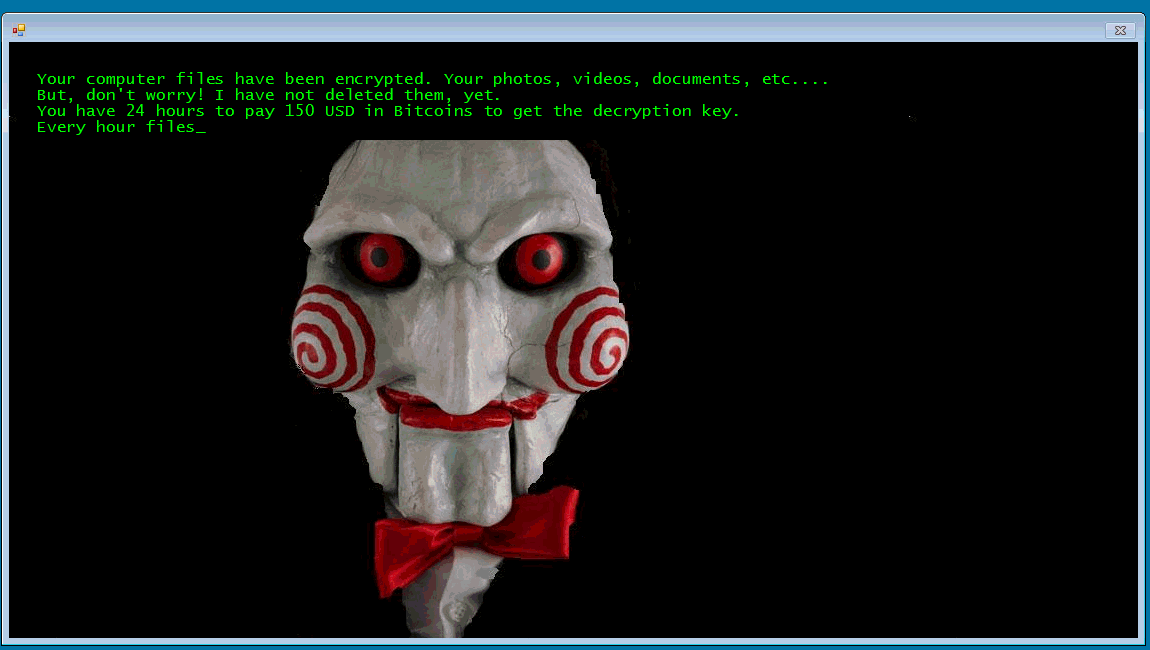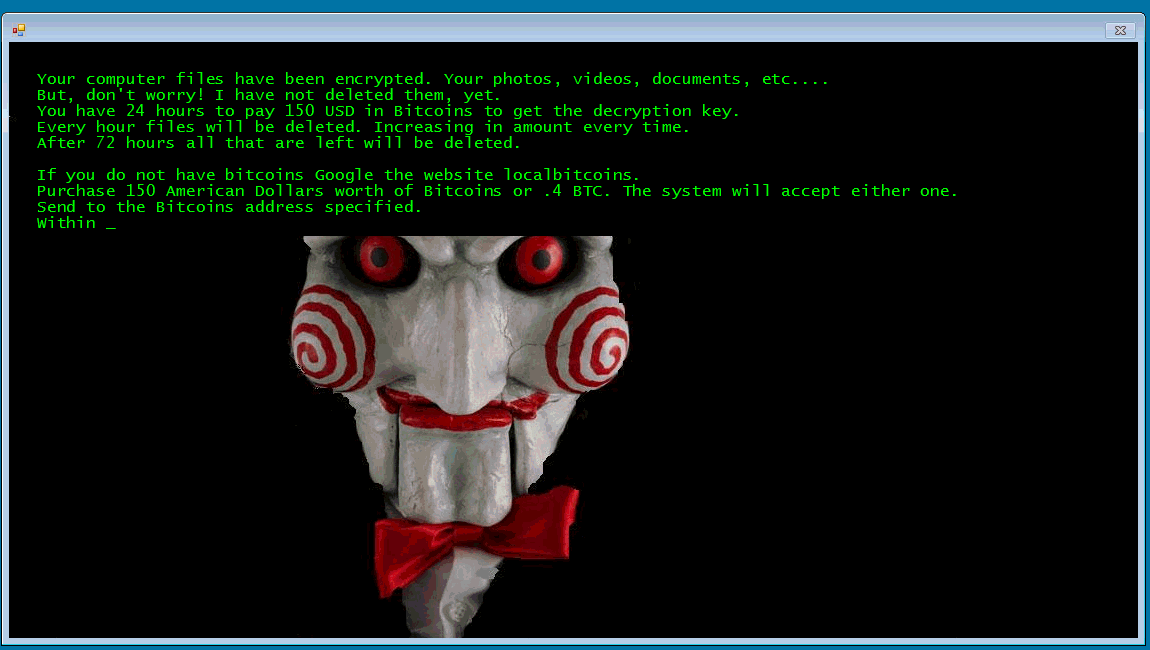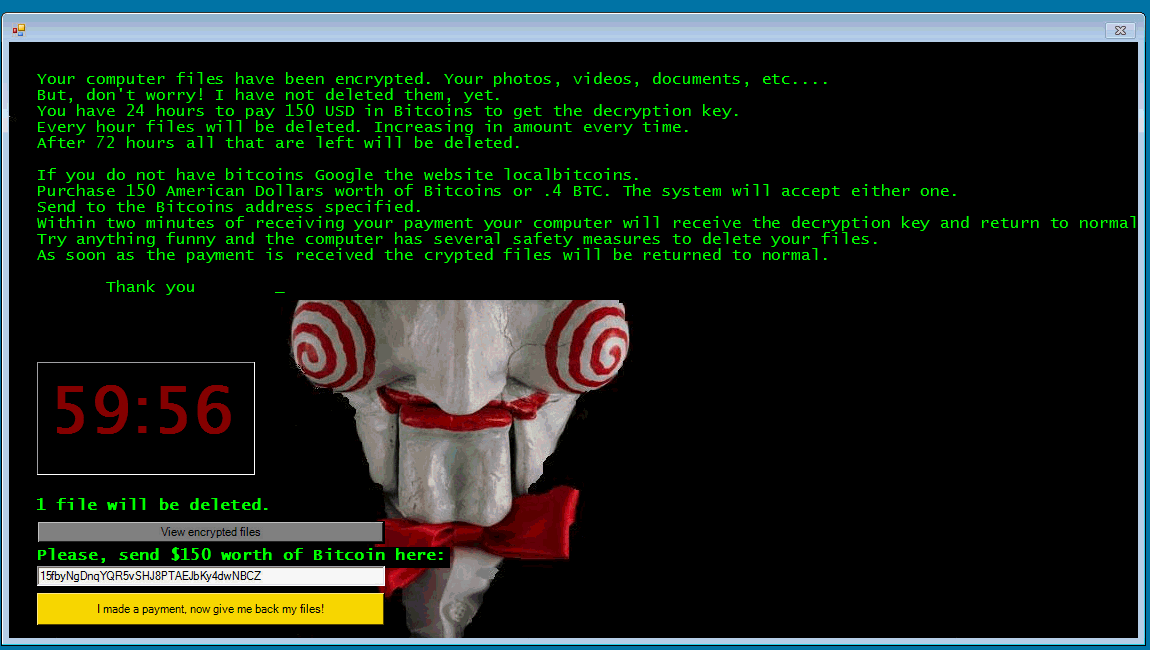
ลบไฟล์ข้อมูลทิ้งทุกๆ 1 ชั่วโมง
Jigsaw ไม่ใช่มัลแวร์เรียกค่าไถ่ตัวแรกที่มีการข่มขู่ว่าจะลบไฟล์ แต่ถือได้ว่าเป็นมัลแวร์แรกที่ลงมือลบไฟล์จริงๆ ไม่ใช่แค่ขู่ ที่โหดร้ายคือ ไฟล์ข้อมูลจะถูกลบออกไปทุก 1 ชั่วโมง และทวีลบมากยิ่งขึ้นในชั่วโมงถัดไป คือ ลบ 2, 4, 8, … ไฟล์ไปเรื่อยๆ จนในทึ่สุด ไม่เกิน 72 ชั่วโมง ไฟล์ข้อมูลทั้งหมดบนเครื่องของเหยื่อก็จะถูกลบจนหมดไป นอกจากนี้ ถ้าไปยุ่งอะไรเกี่ยวกับมัลแวร์ เช่น รีสตาร์ท Process หรือคอมพิวเตอร์ Jigsaw จะทำการลบไฟล์ข้อมูลจำนวน 1,000 ไฟล์ทันที
ถอดรหัสและคลีนมัลแวร์ได้โดยไม่ต้องเสียค่าไถ่
ข่าวดี ณ ตอนนี้ คือ ผู้เชี่ยวชาญด้านมัลแวร์ระบุวิธีปลดรหัสไฟล์ข้อมูลที่ถูก Jigsaw เข้ารหัสได้โดยไม่จำเป็นต้องเสียค่าไถ่ ดังนี้
- เปิด Task Manager แล้วจัดการ Process ที่ชื่อ firefox.exe และ drpbx.exe ทิ้งให้หมด เพื่อป้องกันไม่ใช้ไฟล์ข้อมูลถูกลบ
- รัน MSConfig แล้ว Disable Startup Entry ที่ชี้ไปยัง %UserProfile%\AppData\Roaming\Frfx\firefox.exe ขั้นตอนนี้ช่วยให้มัลแวร์ไม่ถูกรีสตาร์ทขึ้นมาใหม่หลังจากบูทระบบ
- ทำการปลดล็อกไฟล์โดยดาวน์โหลดโปรแกรม Jigsaw Decrypter จาก https://download.bleepingcomputer.com/demonslay335/JigSawDecrypter.zip
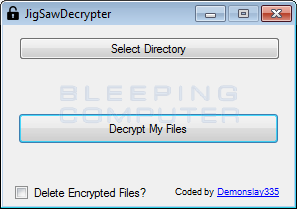
- หลังจากเปิดโปรแกรม ให้เลือก Directory ที่ถูกเข้ารหัส เช่น ถ้าต้องการปลดรหัสทั้งไดรฟ์ ก็ให้เลือก C:\ หลังจากที่ปลดรหัสไฟล์สำเร็จ จะแสดงหน้าจอตามรูปด้านล่าง
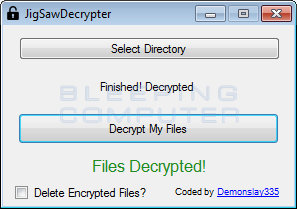
หมายเหตุ ไม่แนะนำให้เลือก Delete Encrypted Files จนกว่าจะจัดการปลดรหัสข้อมูลทั้งหมดเสร็จ - เมื่อปลดรหัสไฟล์เสร็จเรียบร้อย แนะนำให้ดาวน์โหลดโปรแกรม Anti-malware ที่อัพเดทล่าสุดมาเพื่อสแกนคอมพิวเตอร์ทั้งหมดอีกครั้งหนึ่ง เพื่อให้มั่นใจได้ว่า Ransomware ถูกกำจัดไปหมดเรียบร้อย
สำหรับรายละเอียดการทำงานของ Jigsaw เชิงเทคนิค สามารถดูได้ที่ http://www.bleepingcomputer.com/news/security/jigsaw-ransomware-decrypted-will-delete-your-files-until-you-pay-the-ransom/
ที่มาและเครดิตรูปภาพ: http://www.bleepingcomputer.com/news/security/jigsaw-ransomware-decrypted-will-delete-your-files-until-you-pay-the-ransom/