TechTalkThai ศูนย์รวมข่าว Enterprise IT ออนไลน์แห่งแรกในประเทศไทย






ก่อนหน้านี้ Popcorn Ransomware ให้ทางเลือกแก่เหยื่อเพื่อปลดรหัสข้อมูลฟรี โดยการแพร่กระจาย Ransomware ต่อไปยังคนอื่นอีก 2 คน ซึ่งเรียกได้ว่าน่ารังเกียจมาก ล่าสุด พบ Ransomware ตัวใหม่ที่มีพฤติกรรมตรงกันข้าม กล่าวคือ เพียงแค่เหยื่อศึกษาเกี่ยวกับ Ransomware ด้วยตนเองก็เอากุญแจปลดรหัสไปได้เลยฟรีๆ

Ransomware ดังกล่าวมีชื่อว่า Koolova ค้นพบโดย Michael Gillespie นักวิจัยด้านความมั่นคงปลอดภัย Koolova เป็น Ransomware ที่กำลังอยู่ในช่วงพัฒนา เมื่อมันถูกติดตั้งลงบนเครื่องคอมพิวเตอร์ มันจะทำการเข้ารหัสไฟล์ข้อมูลทั้งหมด และแสดงหน้าจอเรียกค่าไถ่คล้ายกับ Jigsaw Ransomware พร้อมด้วยข้อความดังที่เห็นในรูปด้านล่าง
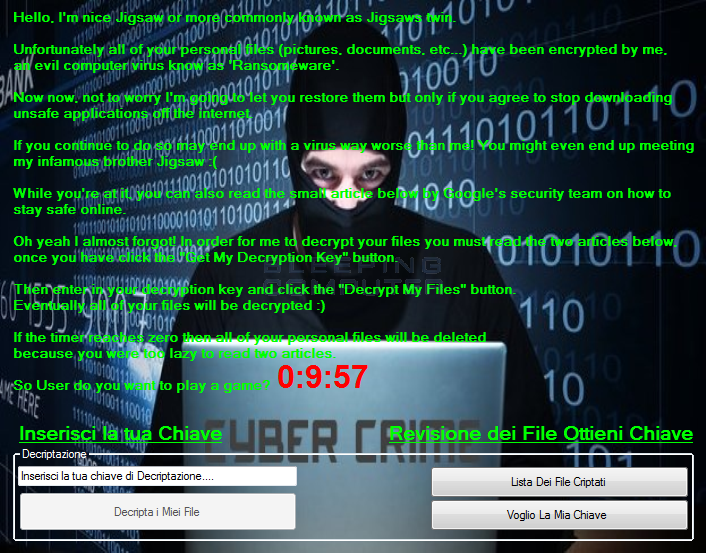
เนื้อหาในข้อความเรียกค่าไถ่ระบุว่า เหยื่อต้องอ่านบทความเกี่ยวกับ Ransomware จำนวน 2 บทความแลกกับกุญแจปลดรหัส แต่ถ้าเหยื่อขี้เกียจอ่าน Koolova จะลบไฟล์ข้อมูลทิ้งทั้งหมดเมื่อเวลานับถอยหลังหยุดลง เช่นเดียวกับ Jigsaw
2 บทความที่ Koolova เลือกให้เหยื่ออ่านคือ
- Stay safe while browsing จาก Google Security Blog
- Jigsaw Ransomware Decrypted: Will delete your files until you pay the Ransom จาก BleepingComputer.com
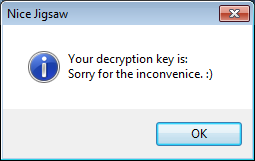
เมื่อเหยื่ออ่านบทความเสร็จ ปุ่ม “Decripta i Miei File” (แปลว่า Decrypt My Files ในภาษาอังกฤษ) จะพร้อมให้กดเพื่อปลดรหัส หลังกดปุ่ม Koolova จะเชื่อมต่อกลับไปยัง C&C Server เพื่อรับกุญแจสำหรับปลดรหัสไฟล์ข้อมูลให้แก่เหยื่อ จากนั้นแสดงผลกล่องข้อความดังรูปด้านล่าง
เรียกได้ว่าเป็น Ransomware ที่แปลกกว่าชาวบ้าน เพราะมีจุดประสงค์เพื่อให้ผู้ใช้ติดตัวเอง (Ransomware) น้อยลง
ที่มาและเครดิตรูปภาพ: https://www.bleepingcomputer.com/news/security/koolova-ransomware-decrypts-for-free-if-you-read-two-articles-about-ransomware/