TechTalkThai ศูนย์รวมข่าว Enterprise IT ออนไลน์แห่งแรกในประเทศไทย






MalwareHunterTeam ออกมาเปิดเผยถึง Ransomware เทคนิคใหม่ ที่เหยื่อสามารถเลือกได้ว่าจะจ่ายค่าไถ่หรือส่ง Ransomware ไปโจมตีคนอื่นต่อเพื่อแลกกับกุญแจสำหรับปลดรหัสไฟล์ข้อมูลบนเครื่องของตน ซึ่ง Ransomware ใหม่นี้มีชื่อว่า Popcorn Time
Popcorn Time ก็เหมือนกับ Ransomware อื่นทั่วๆ ไป ซึ่งเมื่อถูกติดตั้งลงบนเครื่องของเหยื่อแล้ว จะทำการเข้ารหัสไฟล์ข้อมูลทั้งหมด ไม่ว่าจะเป็นไฟล์เอกสาร วิดีโอ หรือรูปภาพ และต่อท้ายนามสกุลไฟล์ด้วย “.filock” หรือ “.kok” จากนั้นแสดงข้อความเรียกค่าไถ่เพื่อให้เหยื่อจ่ายเงินแลกกับกุญแจที่ใช้ปลดรหัส อย่างไรก็ตาม Popcorn Time ให้อีกทางเลือกหนึ่งสำหรับปลดรหัส คือ เหยื่อต้องโจมตีคนอื่นต่อ แล้วมีอย่างน้อย 2 คนที่ยอมจ่ายค่าไถ่
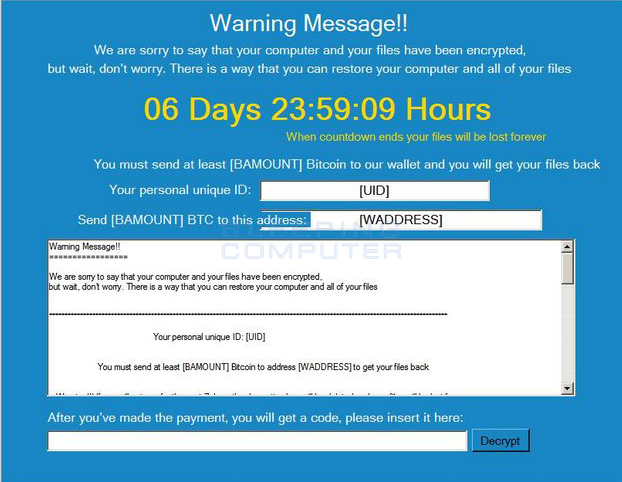
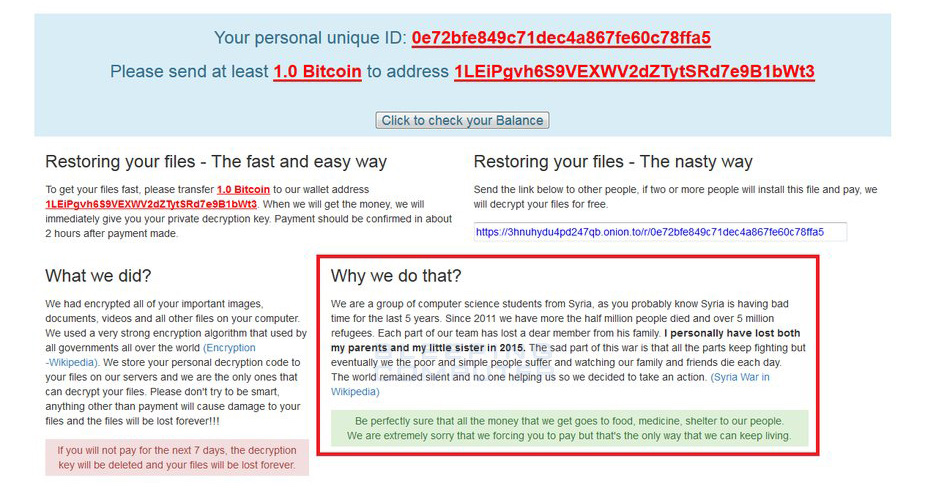
Popcorn Time เรียกค่าไถ่เป็นเงิน 1 Bitcoin (ประมาณ 27,700 บาท) ซึ่งเหยื่อจำเป็นต้องจ่ายเงินภายใน 7 วัน มิเช่นนั้นกุญแจสำหรับปลดรหัสจะถูกลบทิ้ง และเหยื่อจะไม่สามารถเข้าถึงไฟล์ได้อีกตลอดกาล ที่แย่กว่านั้นคือ ถ้าสุ่มกุญแจปลดรหัสมั่วๆ ผิดเกิน 4 ครั้ง Popcorn Time จะทำการลบไฟล์ทั้งหมดบนเครื่องทันที
สำหรับผู้ที่ไม่อยากจ่ายค่าไถ่ Popcorn Time เสนอทางออกที่เรียก “The nasty way” กล่าวคือ เพื่อที่จะได้กุญแจปลดรหัส เหยื่อจะต้องส่ง Ransomware ไปยังคนอื่นๆ อย่างน้อย 2 คนโดยใช้ลิงค์สำหรับดาวน์โหลด Ransomware ที่แนบมา ถ้า 2 คนนั้นยอมจ่ายค่าไถ่ เหยื่อจะได้รับกุญแจสำหรับปลดรหัสฟรีทันที ด้วยวิธีนี้ เป็นไปได้ที่ Popcorn Time จะแพร่กระจายไปทั่วโลกในไม่ช้านี้
ที่มา: http://thehackernews.com/2016/12/ransomware-malware.html