 TechTalkThai ศูนย์รวมข่าว Enterprise IT ออนไลน์แห่งแรกในประเทศไทย












Check Point ผู้ให้บริการโซลูชันด้านความมั่นคงปลอดภัยยักษ์ใหญ่ของโลก เปิดให้บริการ Decrypter สำหรับปลดรหัสไฟล์ข้อมูลที่ถูกโจมตีด้วย Cerber Ransomware ทั้งเวอร์ชัน 1 และเวอร์ชัน 2 ซึ่งมีนามสกุลไฟล์ที่ถูกเข้ารหัสเป็น .CERBER และ .CERBER2
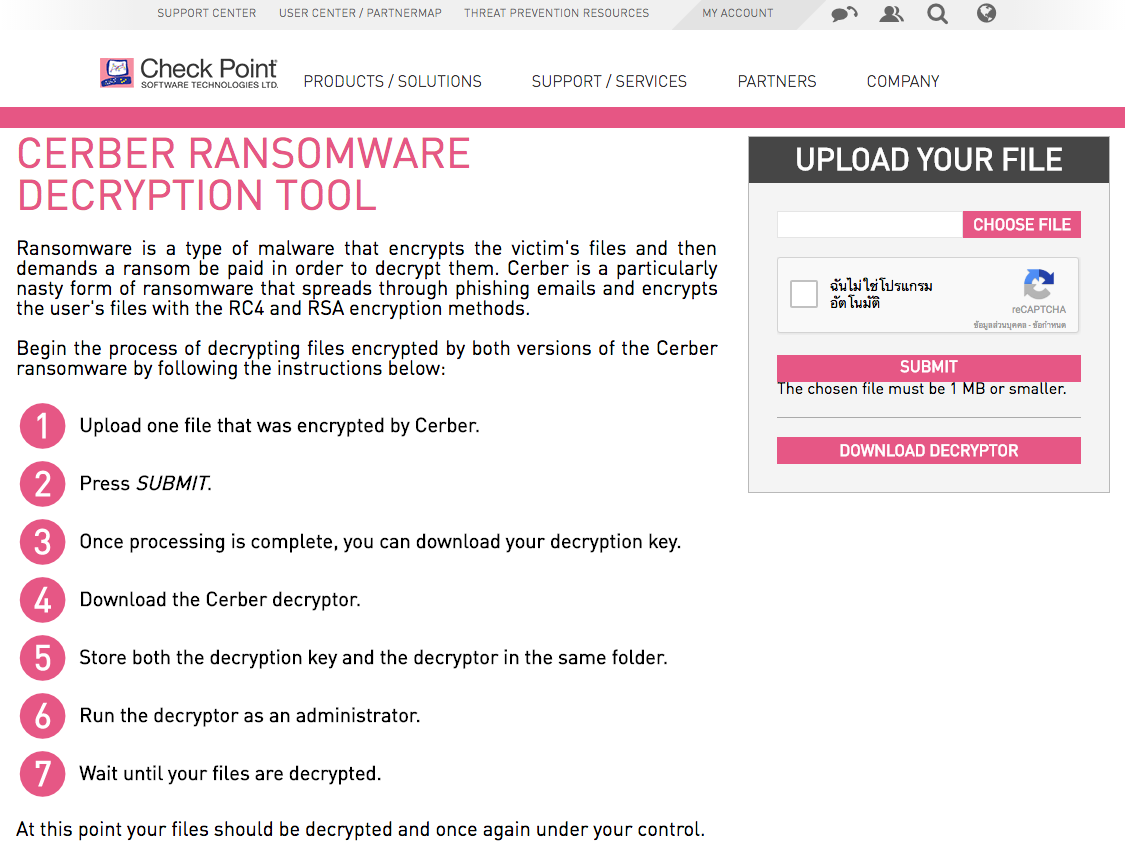
Cerber Ransomware เป็นมัลแวร์เรียกค่าไถ่ชื่อดังที่สามารถเรียกค่าไถ่ได้เป็นจำนวนเงินรวมมากถึง $200,000 หรือประมาณ 7 ล้านบาทเฉพาะเดือนกรกฎาคมที่ผ่านมา โดยมีอัตราการจ่ายค่าไถ่อยู่ที่ 0.3% แต่นับว่าโชคดีที่ทาง Check Point ออกบริการออนไลน์สำหรับปลดรหัสไฟล์ข้อมูลของ Cerber Ransomware ได้สำเร็จ จนถึงตอนนี้ยังไม่มีใครทราบกระบวนการปลดรหัสดังกล่าว แต่จากการที่บริษัทสามารถเข้าถึง Cerber Backend ได้ คาดว่าส่งผลให้ Check Point ได้รับ Master Decryption Key ซึ่งสามารถนำมาใช้สร้างกุญแจสำหรับปลดรหัสจากไฟล์ที่อัพโหลดขึ้นไปได้
ผู้ที่ต้องการใช้บริการ Decrypter สำหรับปลดรหัสไฟล์ข้อมูล สามารถเข้าถึงได้ที่ CerberDecrypt.com จากนั้นให้อัพโหลดไฟล์ที่ถูกเข้ารหัส ที่มีขนาดไม่เกิน 1 MB (นามสกุล .CERBER หรือ .CERBER2) หลังจากอัพโหลดไฟล์เป็นที่เรียบร้อยแล้ว Check Point จะทำการถอด Private Key สำหรับปลดรหัสไฟล์ข้อมูลเฉพาะบนคอมพิวเตอร์เครื่องนั้นๆ มาให้ผู้ใช้จำเป็นต้องดาวน์โหลด Private Key ดังกล่าว (ชื่อ pk) และ Decrypter มาไว้ในโฟลเดอร์เดียวกัน
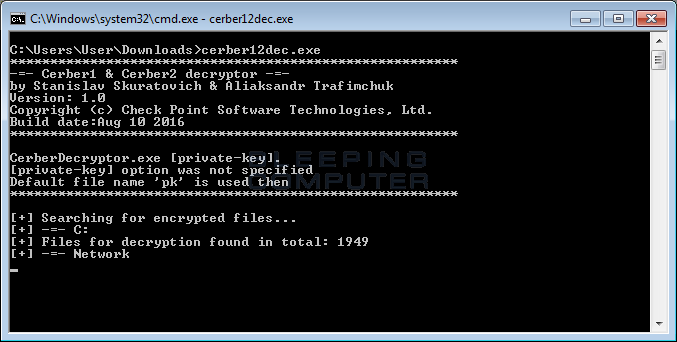
เมื่อได้ Private Key มาแล้ว ให้สั่งรัน Decrypter ซึ่ง Decrypter จะทำการสแกนไฟล์ที่ถูกเข้ารหัสทั้งหมดบนเครื่อง แล้วทำการปลดรหัสไฟล์ให้กลับมาเป็นเหมือนเดิม อย่างไรก็ตาม พบว่า Decrypter ดังกล่าวมีบั๊คเล็กน้อยตรงการตรวจสอบไฟล์บนระบบเครือข่าย ถึงแม้ว่าคอมพิวเตอร์จะไม่ได้เชื่อมต่ออยู่ก็ตาม ผู้ใช้ไม่จำเป็นต้องสนใจบั๊คนี้
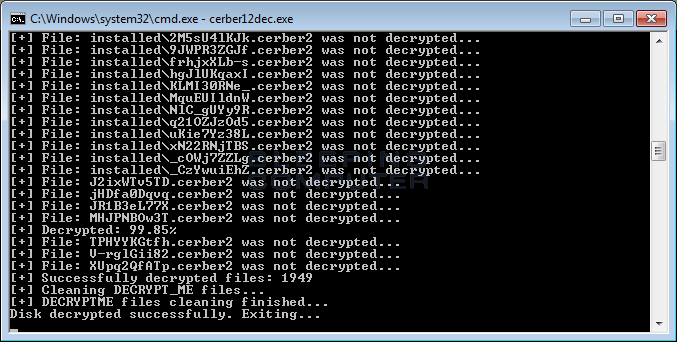
ผู้ที่ตกเป็นเหยื่อของ Cerber Ransomware สามารถใช้บริการ Decrypter ได้ที่ https://www.cerberdecrypt.com/RansomwareDecryptionTool/




