TechTalkThai ศูนย์รวมข่าว Enterprise IT ออนไลน์แห่งแรกในประเทศไทย












หลังจากที่ ESET ค้นพบว่า TeslaCrypt Ransomware ชื่อดังปิดตัวลง และได้ทำการสร้าง Decrypter สำหรับช่วยปลดรหัสให้เหยื่อทั่วโลกกว่า 32,000 คนแล้ว พื้นที่ที่ TeslaCrypt เคยแพร่กระจายก็ไม่ได้สงบสุขลงแต่อย่างใด กลับพบผู้เล่นหน้าใหม่มากมายพยายามเข้ามาแพร่กระจาย Ransomware แทน หนึ่งในนั้นที่น่าสนใจคือ Crysis Ransomware
มัลแวร์หลายตัวเข้าแย่งชิงพื้นที่
หลังจากที่ TeslaCrypt ปิดตัวลง พบว่ามีมัลแวร์อื่นๆ เช่น JS/TrojanDownloader.Nemucod และ JS/Danger.ScriptAttachment เข้ามารุกล้ำพื้นที่ของ TeslaCrypt และพยายามที่จะดาวน์โหลด Locker เวอร์ชันต่างๆ มาเรียกค่าไถ่เหยื่อ อย่างไรก็ตาม ESET พบว่า ยังมี Ransomware อีกชนิดหนึ่งที่มีอัตราการเติบโตและแพร่กระจายเร็วมาก คือ Win32/Filecoder.Crysis
จากการวิเคราะห์ของ ESET พบว่า Crysis นอกจากจะเข้ารหัสไฟล์ข้อมูลแล้ว ยังสามารถค้นหา Removable และ Network Drives เพื่อเข้ารหัสข้อมูลในนั้นได้ด้วยเช่นกัน แถมใช้อัลกอริธึมเข้ารหัสที่แข็งแกร่ง ทำให้แกะได้ยาก มัลแวร์นี้แพร่กระจายผ่านอีเมล Spam โดยใช้วิธี Double File Extensions หรือต่อท้ายนามสกุลเพิ่ม เช่น .pdf.exe และทำการซ่อนนามสกุลหลังสุด เปลี่ยนไอคอนเป็น PDF เพื่อให้เหยื่อคิดว่าเป็นไฟล์ปกติทั่วไป
เข้ารหัสไฟล์ และขโมยข้อมูลชื่อเครื่องและข้อมูลที่เข้ารหัส
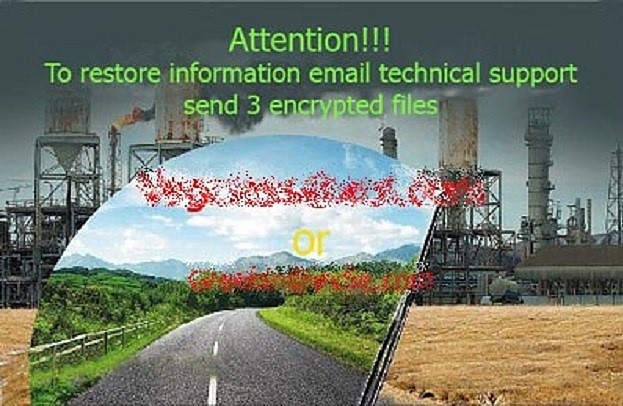
ที่แย่กว่านั้นคือ นอกจาก Crysis จะเข้ารหัสไฟล์ทุกไฟล์ยกเว้นไฟล์ System และตัวมันเองแล้ว มัลแวร์ยังรวบรวมข้อมูลชื่อเครื่องคอมพิวเตอร์และข้อมูลที่เข้ารหัสไว้อื่นๆ ก่อนอัพโหลดข้อมูลเหล่านั้นไปยัง C&C Server นอกจากนี้ บน Windows บางเวอร์ชัน Ransomware ยังพยายามรันตัวเองด้วยสิทธิ์ Admin อีกด้วย เพื่อที่จะได้เข้ารหัสไฟล์อื่นๆ ได้มากขึ้น หลังจากนั้น Ransomware จะเรียกค่าไถ่ประมาณ $450 หรืออาจเกินกว่า $1,000 ผ่านทาง Bitcoin สำหรับปลดรหัสไฟล์ข้อมูล