 TechTalkThai ศูนย์รวมข่าว Enterprise IT ออนไลน์แห่งแรกในประเทศไทย








Git Project ได้ประกาศออกแพตช์อุตช่องโหว่ที่นำไปสู่การรันโค้ดอันตรายใน Git CLI Client, Git Desktop และ Atom แนะนำผู้ใช้งานควรอัปเดตเป็นเวอร์ชันล่าสุด

ช่องโหว่หมายเลข CVE-2018-17456 สามารถทำให้ Repositories อันตรายนั้นเกิดการ Remote Code Execution บนเครื่องเหยื่อได้ โดยช่องโหว่นี้สามารถสร้างไฟล์ .gitmodules ที่ภายในมี URL ที่เริ่มด้วย ‘-‘ ซึ่งไอเดียก็คือเมื่อใช้คำสั่งโคลนด้วย ‘git clone –recurse-submodules argument’ ตัว Git จะอ้างถึงโมดูล .git ตาม URL และส่งค่า argument ต่อไปให้โปรเซสย่อยของ git clone ถ้า URL นำหน้าด้วย ‘-‘ ตัวโปรเซสย่อยจะแปล URL เป็น Option จึงนำไปสู่การเกิด Remote Code Execution ได้
ผู้สนใจสามารถชมตัวอย่างโมดูลไฟล์อันตรายได้ตามด้านล่าง โดยช่องโหว่ถูกแก้ไขใน Git เวอร์ชัน 2.19.1 (แก้ไขในเวอร์ชันเก่าด้วย คือเวอร์ชัน 2.14.5, 2.15.3, 2.16.5, 2.17.2 และ 2.18.1), GitHub Desktop 1.4.2, GitHub Desktop 1.4.3 -beta0, Atom 1.31.2 และ Atom 1.32.0-beta3
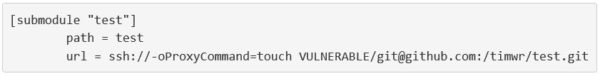
ที่มาและเครดิตรูปภาพ : https://www.bleepingcomputer.com/news/security/git-project-patches-remote-code-execution-vulnerability-in-git/










