TechTalkThai ศูนย์รวมข่าว Enterprise IT ออนไลน์แห่งแรกในประเทศไทย








SDN หรือ Software-defined network เป็นเทคโนโลยีที่ช่วยอำนวยความสะสะดวกให้กับองค์กรในการเปลี่ยนแปลงการตั้งค่าของอุปกรณ์จากเดิมโดยการใช้ซอฟต์แวร์เข้ามาช่วยทำให้มีความง่ายมากขึ้นด้วยภาพของ Virtualization อย่างไรก็ตามยังมีจุดที่เราอาจจะละเลยหรือไม่ได้คำนึงถึงในด้านของความมั่นคงปลอดภัยบนตัวอุปกรณ์ควบคุม SDN ซึ่งอาจจะทำให้เกิดการโจมตีได้หากเราไม่ตระหนักถึงมันตั้งแต่แรก ทางเราจึงขอหยิบยกสรุปที่ผู้เชี่ยวชาญได้แนะนำในการสร้างความมั่นคงปลอดภัยให้กับ SDN Controller มาให้ติดตามกัน
หากจากกล่าวถึงประโยชน์ของ SDN ก็คงหนีไม่พ้นเรื่องของความง่ายต่อการบริหารจัดการ
- นักพัฒนาแอปพลิเคชันหรือผู้ทดสอบแอปพลิเคชันสามารถแยกและทดสอบการทำงานจริงโดยไม่ส่งผลกระทบต่อธุรกิจจริงด้วยความสามารถ Virtual Tenants (มีการแบ่งโซนของทราฟิคการใช้งานให้แยกจากกันใน) ดังนั้นมันจึงช่วยลดเวลาในการแก้ปัญหาของขั้นตอนทดสอบก่อนใช้งานจริงได้
- SDN ยังมีประโยชน์คือความสามารถในการมองเห็นและควบคุมจากศูนย์กลาง เช่น ในหน้า Dashboard มันสามารถแสดงระดับของความหนาแน่น สถานะของลิงค์ และเลขลำดับความสำคัญของเส้นทางซึ่งช่วยให้เราติดตามสถานะของการเลือกเส้นทางที่ดีที่สุดหรือสร้างเส้นทางสำรองไปทางอื่นได้นั่นเอง
- สามารถป้องกันการล็อกสเป็คของอุปกรณ์โดยผู้ผลิตเจ้าใดเจ้าหนึ่ง เนื่องจากเป้าหมายของ SDN คือเป็นมาตรฐานแบบเปิดไม่ใช่ของใครเจ้าใดเจ้าหนึ่ง จึงช่วยให้องค์กรสามารถคละการใช้งานอุปกรณ์ของหลายๆ เจ้าได้เพื่อประหยัดงบประมาณอีกด้วย
- ด้านความมั่นคงปลอดภัย SDN Controller สามารถประกาศ Policy เพื่ออัปเดตไปในอุปกรณ์เครือข่ายจากศูนย์กลาง ดังนั้นการบล็อกหรือคัดกรองทราฟฟิคขั้นพื้นฐานต่างๆ ที่อุปกรณ์ควรจะมีสามารถทำได้ง่ายและรวดเร็ว
ประเด็นด้านความมั่นคงปลอดภัย
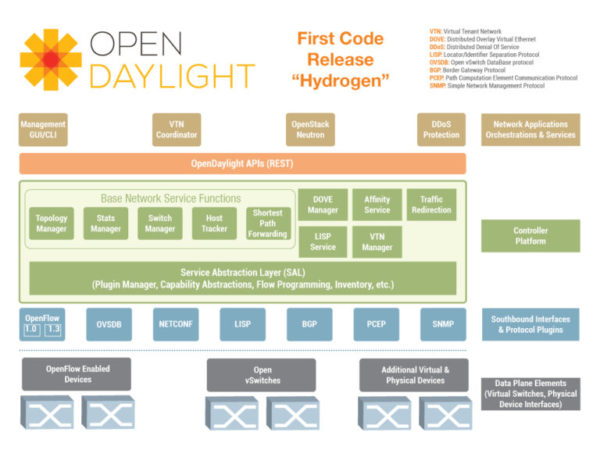
แน่นอนว่าด้วยความที่ SDN อาศัยความเป็น Virtualize แฮ็กเกอร์จึงดูเข้าถึงได้ง่าย อีกทั้งหากเข้าควบคุม Controller ได้อุปกรณ์ทั้งหมดจะตกอยู่ภายใต้ความเสี่ยงทันที ดังนั้นส่วน Controller จึงเป็นตัวล่อเป้าชั้นดี โดยมีการโจมตีในรูปแบบใหม่ๆ ที่เกิดขึ้นคือผู้โจมตีมีความพยายามโจมตีแบบ DoS โดยสร้างกระบวนการสร้างการใช้ให้เกิดการประมวลผลสูงในเครือข่ายที่ใช้งาน SDN หรือ พยายามรบกวนหรือขัดขวางการสื่อสารกันระหว่างส่วนควบคุม (Control Plane) และส่วนข้อมูล (Data Plane) เพิ่มสร้างโอกาสให้แฮ็กเกอร์เข้าไปแทรกแซงระบบได้ ในส่วนของฟีเจอร์ที่เปิดให้ทำการโปรแกรมได้ (Northbound ตามภาพด้านบน) ก็มีโอกาสที่แฮ็กเกอร์จะหลอกให้วิศวกรเครือข่ายติดตั้งซอฟต์แวร์อันตรายเข้าไปได้ ดังนั้นในเชิงของการป้องกันสามารถทำได้ดังนี้
- ในส่วนของ SDN Controller ต้องกำหนดการเข้าถึงตามระดับสิทธิ์ (Role-based Access) หากมีการกระทำใดละเมิดหรือมีแนวโน้มเป็นอันตรายต่อเครือข่ายต้องมีการแจ้งเตือนเจ้าหน้าที่ด้านความมั่นคงปลอดภัย นอกจากนี้ควรจะมีการตรวจทานการเปลี่ยนแปลงที่เกิดขึ้นซ้ำเป็นประจำเพราะอาจะเกิดช่องโหว่โดยไม่ได้ตั้งใจ
- การใช้งานควรจะเป็นตามที่มาตรฐานแนะนำ เช่น การแพตซ์หรือการเสริมความแข็งแกร่งทางความมั่นคงปลอดภัย หากไม่สามารถปฏิบัติได้ควรประเมินความเสี่ยงและผลกระทบที่จะเกิดขึ้น โดยจัดทำเป็นเอกสาร ที่ส่งให้ผู้นำระดับสูงอนุมัติและตัดสินใจต่อไป
- การสื่อสารกับฝั่งแอปพลิเคชันทาง Northbound ต้องถูกเข้ารหัส เช่น TLS หรือ SSH อีกทั้งแอปพลิเคชันเหล่านั้นต้องตั้งรหัสผ่านใหม่อย่างแข็งแรงและไม่ควรใช้รหัสผ่านดั้งเดิม รวมถึงต้องมีการพิสูจน์ตัวตนก่อนใช้งานสื่อสารกับ Northbound ด้วย
- มี SDN Controller สำรองด้วย (HA) ในยามคับขันเมื่อเกิดการโจมตีแบบ DDoS จะได้สลับใช้ระบบสำรองอย่างทันท่วงทีหรือการใช้เพื่อทดสอบอัปเดตการเปลี่ยนแปลงการตั้งค่าในเครือข่ายได้ด้วย
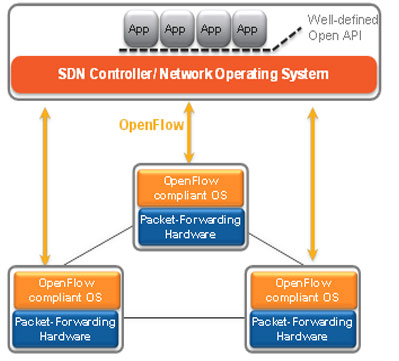
- ส่วนของ Southbound (ตามภาพด้านล่าง) เองควรจะมีการพิสูจน์ตัวตนและเข้ารหัสการส่งข้อมูล TLS เช่นกัน หรือการแบ่งแยกระหว่างการสื่อสารของโปรโตคอลควบคุมออกมาต่างหากจากการส่งข้อมูลหลัก เช่น การใช้ Out-of-band เป็นต้น