TechTalkThai ศูนย์รวมข่าว Enterprise IT ออนไลน์แห่งแรกในประเทศไทย











Manuel Garcia Cardenas นักวิจัยด้านความมั่นคงปลอดภัยและ Pentester ได้ออกมาเปิดเผยถึงช่องโหว่ Zero-day บน phpMyAdmin ที่ยังไม่ถูกแพตช์ พร้อมหลักฐาน PoC ซึ่งช่วยให้แฮ็กเกอร์โจมตีแบบ Cross-site Request Forgery (CSRF) เพื่อหลอกให้ผู้ใช้ที่พิสูจน์ตัวตนแล้วดำเนินการบางอย่างตามความต้องการของแฮ็กเกอร์โดยที่ผู้ใช้ไม่รู้ตัวได้

phpMyAdmin เป็นหนึ่งในแอปพลิเคชัน Open Source ยอดนิยมสำหรับบริหารจัดการฐานข้อมูล MySQL และ MariaDB ซึ่งถูกนำไปใช้บน Content Management Platforms ที่หลากหลาย เช่น WordPress และ Joomla ซึ่งล่าสุด Cardenas ได้ค้นพบช่องโหว่ Zero-day ประเภท CSRF รหัส CVE-2019-12922 ความรุนแรงระดับปานกลาง เนื่องจากช่องโหว่นี้มีขอบเขตการโจมตีที่จำกัด กล่าวคือ ช่วยให้แฮ็กเกอร์ลบเฉพาะ Server บนหน้า Setup Page ของ phpMyAdmin ของเหยื่อได้เท่านั้น
แฮ็กเกอร์สามารถโจมตีผ่านช่องโหว่ดังกล่าวได้ด้วยการส่ง URL ที่ถูกสร้างขึ้นมาเป็นพิเศษไปให้ Web Admin ที่กำลังล็อกอินอยู่ในระบบ phpMyAdmin บนเบราว์เซอร์เดียวกัน เมื่อ Web Admin เข้าถึง URL นั้นๆ ก็จะดำเนินการลบ (DROP) เซิร์ฟเวอร์บน phpMyAdmin โดยทันที
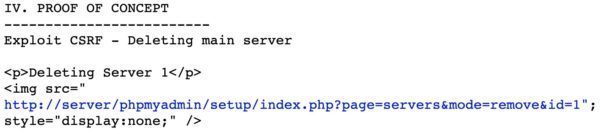
การโจมตีผ่านช่องโหว่นี้ถือว่าทำได้ไม่ยากนัก เพียงแค่ทราบ URL สำหรับเซิร์ฟเวอร์เป้าหมายก็เพียงพอแล้ว แฮ็กเกอร์ไม่จำเป็นต้องทราบชื่อ Database Server ใดๆ แม้แต่น้อย
ช่องโหว่ Zero-day ดังกล่าวส่งผลกระทบบน phpMyAdmin ทุกเวอร์ชัน รวมไปถึงเวอร์ชัน 4.9.0.1 ล่าสุด และยังไม่มีแพตช์สำหรับอุดช่องโหว่จนถึงตอนนี้
รายละเอียดเชิงเทคนิค: https://seclists.org/fulldisclosure/2019/Sep/23
ที่มา: https://thehackernews.com/2019/09/phpmyadmin-csrf-exploit.html