TechTalkThai ศูนย์รวมข่าว Enterprise IT ออนไลน์แห่งแรกในประเทศไทย











CISA สั่งการให้หน่วยงานรัฐบาลสหรัฐฯ เร่งแพตช์ระบบเพื่อป้องกันช่องโหว่ Critical บน Microsoft Configuration Manager ที่แม้ Microsoft ได้ออกแพตช์มาตั้งแต่เดือนตุลาคม 2024 แต่ปัจจุบันพบว่ามีการนำไปใช้โจมตีจริงแล้ว
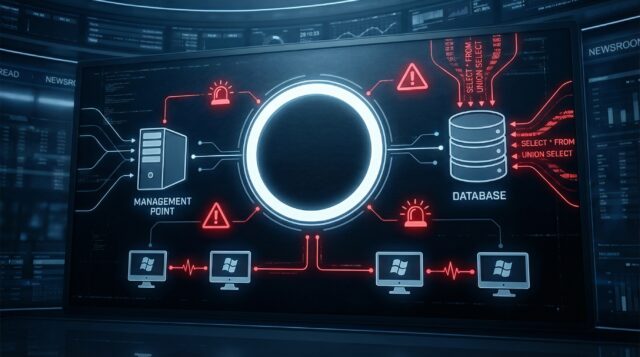
Microsoft Configuration Manager (หรือที่รู้จักกันในชื่อ ConfigMgr และเดิมเรียกว่า System Center Configuration Manager หรือ SCCM) เป็นเครื่องมือสำหรับผู้ดูแลระบบที่ใช้บริหารจัดการกลุ่มเครื่อง Windows Server และ Workstation จำนวนมากในองค์กร ช่องโหว่นี้ได้รับรหัส CVE-2024-43468 ซึ่งถูกค้นพบและรายงานโดยบริษัทด้าน Offensive Security ชื่อ Synacktiv โดยเป็นช่องโหว่ประเภท SQL Injection ที่ช่วยให้ผู้โจมตีจากระยะไกลสามารถรันคำสั่งบนเซิร์ฟเวอร์ได้โดยไม่ต้องมีสิทธิ์ใดๆ และยังสามารถเข้าถึงฐานข้อมูล Configuration Manager site ด้วยระดับสิทธิ์สูงสุด
ในช่วงที่ Microsoft ออกแพตช์เมื่อเดือนตุลาคม 2024 บริษัทระบุว่าช่องโหว่นี้มีโอกาสถูกนำไปใช้โจมตีต่ำ เนื่องจากผู้โจมตีจำเป็นต้องมีความเชี่ยวชาญสูงในการเขียนโค้ดโจมตี และอาจได้ผลลัพธ์ที่ไม่แน่นอน อย่างไรก็ตาม Synacktiv ได้เผยแพร่โค้ด Proof-of-Concept สำหรับช่องโหว่นี้เมื่อวันที่ 26 พฤศจิกายน 2024 ซึ่งเป็นเวลาเกือบ 2 เดือนหลังจากแพตช์ออกมา ส่งผลให้ปัจจุบัน CISA ได้บรรจุช่องโหว่นี้เข้าในรายการ Known Exploited Vulnerabilities (KEV) เนื่องจากพบการโจมตีจริงแล้ว
CISA ได้สั่งการให้หน่วยงาน Federal Civilian Executive Branch (FCEB) ต้องดำเนินการแพตช์ระบบให้แล้วเสร็จภายในวันที่ 5 มีนาคม ตามข้อกำหนดของ Binding Operational Directive (BOD) 22-01 โดยระบุว่าช่องโหว่ประเภทนี้เป็นเป้าหมายหลักของอาชญากรไซเบอร์และสร้างความเสี่ยงร้ายแรงต่อระบบของหน่วยงานรัฐบาลกลาง แม้ข้อกำหนด BOD 22-01 จะบังคับใช้เฉพาะหน่วยงานรัฐบาลกลาง แต่ CISA แนะนำให้ผู้ดูแลระบบในภาคเอกชนเร่งดำเนินการแพตช์เช่นกัน หรือหากไม่สามารถแพตช์ได้ให้พิจารณาหยุดใช้งานผลิตภัณฑ์ดังกล่าว