TechTalkThai ศูนย์รวมข่าว Enterprise IT ออนไลน์แห่งแรกในประเทศไทย











ธนาคารกรุงไทยได้ออกมาแจ้งเตือนถึงแคมเปญอีเมล Phishing ที่กำลังแพร่ระบาดอยู่ในขณะนี้ โดยผู้ไม่ประสงค์ดีปลอมตัวเป็นพนักงานจาก KTB netbank ระบบ Internet Banking ของธนาคารกรุงไทย แล้วหลอกให้เหยื่อคลิกลิงค์ที่แนบมากับอีเมลเพื่อหลอกขโมยรหัสผ่าน
อีเมล Phishing ดังกล่าวถูกระบุว่าส่งมาจาก “ธนาคารกรุงไทย.” <info@ktbnetbank.co.th> โดยจั่วหัวเป็น “รักษาความปลอดภัยบัญชีของคุณจากผู้ใช้ที่ไม่ได้รับอนุญาต” ซึ่งโดเมนที่ใช้งานมีชื่อคล้ายกับเว็บไซต์ของ KTB netbank (www.ktbnetbank.com) เพื่อหลอกให้เหยื่อเข้าใจว่าเป็นพนักงานหรือระบบอัตโนมัติของ KTB netbank ส่งอีเมลแจ้งเตือนมา
เนื้อหาในอีเมลระบุว่า พบการเข้าถึงระบบ Internet Banking ของเหยื่อจากหมายเลข IP ที่ไม่รู้จัก จึงทำการระงับบัญชีชั่วคราวเพื่อความมั่นคงปลอดภัย พร้อมทั้งบอกให้เหยื่อลงชื่อเข้าใช้เว็บ https://www.ktbnetbank.com เพื่อเปิดใช้งานบัญชีอีกครั้ง นอกจากนี้ยังขู่อีกว่า ถ้าใส่ข้อมูลไม่ถูกต้องหรือไม่ครบถ้วนอาจทำให้บัญชีของเหยื่อถูกล็อกโดยถาวร อย่างไรก็ตาม ลิงค์ที่แนบมานั้นกลับนำเหยื่อไปสู่เว็บ Phishing ของแฮ็กเกอร์แทน ถ้าเหยื่อเผลอกรอกข้อมูลลงไป จะทำให้ถูกขโมยรหัสผ่านทันที
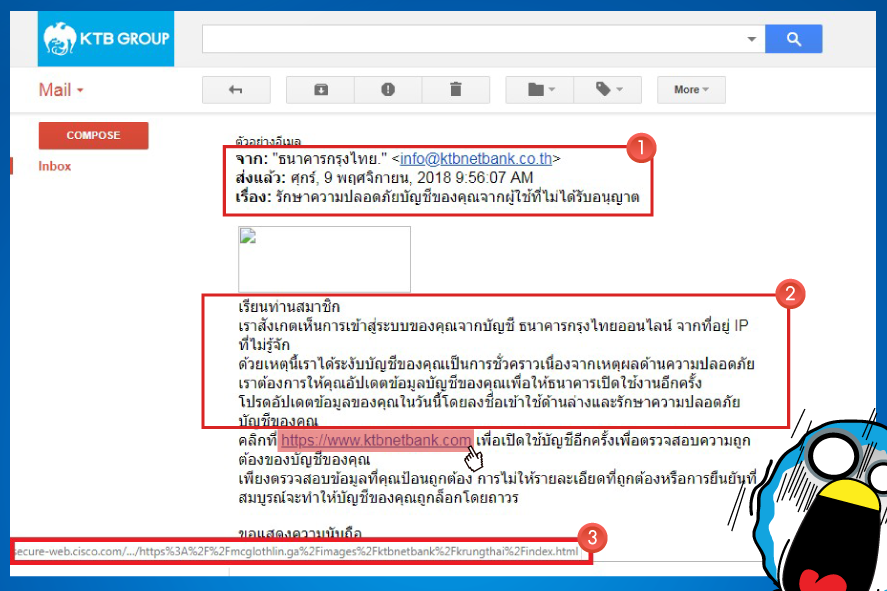
ธนาคารกรุงไทยแนะนำว่า ให้ลูกค้าของธนาคารตรวจสอบอีเมลและลิงค์ที่แนบมาให้ละเอียด โดย “Email ของธนาคารจริง จะต้องตามด้วย “@ktb.co.th” ไม่ใช่ “@ktbnetbank.co.th”” และถ้ามีลิงค์ที่น่าสงสัยแนบมาในอีเมลด้วย “สามารถทำการตรวจสอบเบื้องต้นด้วยการนำเมาส์ไปชี้ค้างไว้ โดยไม่ต้องคลิกที่ Link นั้น และหากพบว่า ที่อยู่ไม่ตรงกัน แสดงว่าเป็น Link ที่พาไปยังเว็บไซต์อันตราย”
ที่มา: https://www.ktb.co.th/th/krungthai-update/announcement-detail/162