 TechTalkThai ศูนย์รวมข่าว Enterprise IT ออนไลน์แห่งแรกในประเทศไทย






อุปกรณ์มือถือ Android เวอร์ชัน Lolipop, Marshmallow และ Nougat มีช่องโหว่จากบริการ MediaProjection ซึ่งเป็นโค้ดที่ให้นักพัฒนา Android นำไปใช้ในฟังก์ชันเกี่ยวกับหน้าจอและระบบบันทึกเสียง โดยจากสัดส่วนอุปกรณ์ในท้องตลาดคาดว่ามีมือถือที่ได้รับผลกระทบถึง 77.5% ของมือถือ Android ทั้งหมด

ช่องโหว่เกิดขึ้นใน Android MediaProjection Service
MediaProjection Service เกิดขึ้นมาตั้งแต่ยุคเริ่มต้นของ Android โดยแอปพลิเคชันที่เรียกใช้งานต้องใช้สิทธิ์ Root และต้องมี Release Key ของเครื่องดังกล่าวเท่านั้น (เป็นการยืนยันความถูกต้องของแอปพลิเคชันว่าเป็นของจริงคล้ายกับ Certificate ของเว็บไซต์)ใส่อยู่ด้วย ด้วยสาเหตุนี้เองทำให้การใช้งาน MediaProjection แอปพลิเคชันต้องมีสิทธิ์ระดับ System อีกสาเหตุหนึ่งคือทาง Google เองก็ได้เปิดบริการนี้ให้กับทุกคนนำไปใช้ตั้งแต่ Android Lolipop (เวอร์ชัน 5.0) ปัญหาก็คือ Google ไม่ได้สอบถามสิทธิ์ของบริการนี้กับผู้ใช้งานเหมือนแอปพลิเคชันอื่นๆ
ข้อผิดพลาดเกิดจากการออกแบบ UI
แทนที่แอปพลิเคชันจะร้องขอสิทธิ์การเข้าถึงระบบของบริการนี้ในยามที่ต้องการใช้งานจริงๆ เท่านั้น โดยอาจจะแสดง SystemUI Popup เพื่อแจ้งเตือนผู้ใช้งานว่าตอนนี้แอปพลิเคชันต้องการใช้ฟังก์ชันการจับภาพหน้าจอหรือใช้งานระบบบันทึกเสียง
ก่อนหน้านี้นักวิจัยด้านความมั่นคงปลอดภัยจาก MWR Labs เคยพบว่าผู้โจมตีสามารถตรวจจับได้ว่า SystemUI จะปรากฏออกมาเมื่อไหร่ ด้วยเหตุนี้เองผู้โจมตีสามารถแก้ไขข้อความที่แสดงได้หรือเปลี่ยนแปลง Popup ที่แสดงอยู่บนสุดได้ เทคนิคนี้เรียกว่า tap-jacking ที่ถูกใช้โดยนักพัฒนามัลแวร์บน Android มาหลายปีแล้ว สาเหตุหลักของช่องโหว่นี้เกิดจากความจริงที่ว่า Android ไม่สามารถตรวจจับ SystemUI Popup ที่ไม่ปลอดภัย นั่นทำให้ผู้โจมตีสามารถสร้างแอปพลิเคชันที่ทำให้เกิด Overlay (หรือฟังก์ชันที่ทำให้แอปพลิเคชันสามารถแสดงผลแอปพลิชันอื่นได้ )ทับ SystemUI Popup นั่นอาจะนำไปสู่การยกระดับสิทธิ์ของแอปพลิชันให้สามารถจับภาพหน้าจอของผู้ใช้ได้ “SystemUI Popup เป็นเพียงสิ่งเดียวที่จะป้องกันการใช้ MediaProjection ในทางที่ผิดแต่ผู้โจมตีก็อาจจะใช้ tapjacking เพื่อลัดผ่านการป้องกันนี้ได้อยู่ดี”–ผู้เชี่ยวชาญกล่าว
ตอนนี้ Google ออกแพตซ์เพียงแค่ระบบปฏิบัติการเวอร์ชัน Oreo เท่านั้น
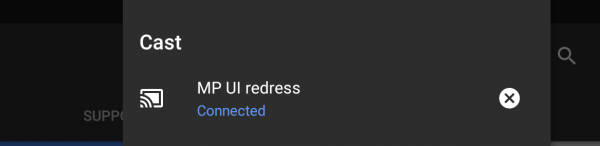
Google ออกแพตซ์แล้วใน Oreo หรือเวอร์ชัน 8.0 แต่ระบบปฏิบัติการเก่ากว่านี้ยังมีช่องโหว่อยู่ดังนั้นผู้ใช้งานควรอัปเดต อย่างไรก็ตามนักวิจัยกล่าวว่าการโจมตีด้วยช่องโหว่นี้ไม่ใช่มหันภัยเงียบซะทีเดียว โดยหากถูกโจมตีผู้ใช้งานจะเห็นไอคอนบนหน้าจอตามรูปด้านล่าง
นี่ไม่ใช่ช่องโหว่สำคัญกรณีแรกเท่านั้นที่ถูกเปิดเผยออกมาในปีนี้ โดยก่อนหน้านี้มีตัวอย่างหลายกรณีเช่น Clock&Dagger Attack, Toast Overlay Attack และ Broadpwn (มีผลกระทบต่อ iOS ด้วย)
ที่มาและเครดิตรูปภาพ : https://www.bleepingcomputer.com/news/security/android-bug-lets-attackers-record-audio-and-screen-activity-on-3-of-4-smartphones/



