TechTalkThai ศูนย์รวมข่าว Enterprise IT ออนไลน์แห่งแรกในประเทศไทย











ใน Reddit ได้มีการรายงานถึงกรณีการค้นพบ Worm ที่ปลอมตัวเองเป็น Google Docs และแพร่ระบาดอย่างรวดเร็วผ่านทาง Gmail ซึ่งทาง Google ก็ได้ใช้เวลาเพียง 1 ชั่วโมงในการแก้ไขปัญหานี้ แต่การโจมตีในครั้งนี้ก็มีความน่าสนใจเป็นอย่างมากจนเป็นที่พูดถึงกันทั่วบน Internet ไปเป็นที่เรียบร้อยแล้ว
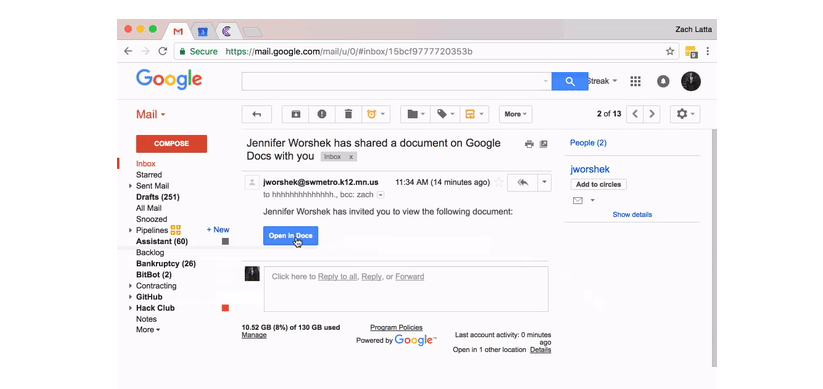
การโจมตีครั้งนี้นั้นเริ่มต้นขึ้นจากการที่ผู้โจมตีส่ง Email ซึ่งมีปุ่ม “Open in Docs” ที่หน้าตาเหมือนของ Google Docs มาให้คลิก และเมื่อเหยื่อหลงคลิกไปแล้ว App ปลอมนั้นก็จะขอ Permission ในการเข้าถึงข้อมูลและความสามารถต่างๆ ใน Account Gmail ของเหยื่อ เพื่อทำการส่งเมล์โจมตีนี้ต่อไปยังเพื่อนของเหยื่อต่อไป ทำให้การแพร่ระบาดเกิดขึ้นอย่างรวดเร็วมากเพราะไม่มีใครคาดคิดว่าปุ่มที่ดูเหมือนของ Google Docs นั้นจะเป็นของปลอมและนำไปสู่การโจมตีต่อเนื่อง
โชคดีที่พนักงานของ Google นั้นเข้าไปอ่านใน Reddit และทำการแก้ไขปัญหานี้เรียบร้อยแล้วภายในเวลา 1 ชั่วโมงถัดมา โดยเบื้องต้นทาง Google ได้ทำการยับยั้ง App ปลอมนั้นไม่ให้ส่งผู้ใช้งาน Gmail ที่ตกเป็นเหยื่อไปยังหน้า OAuth เพื่อยืนยันตัวตนและยอมรับสิทธิ์ใดๆ พร้อมทำการขุดรากถอนโคนการโจมตีนั้นๆ ออกไปจากระบบทั้งหมดของ Google รวมถึงมีการแถลงว่าจะมีการป้องกันไม่ให้เกิดเหตุการณ์ลักษณะนี้ขึ้นอีกในอนาคต และยังกำชับเหล่าผู้ใช้งานด้วยว่าหากเจอเหตุ Phishing ลักษณะนี้บน Gmail ก็ให้ทำการ Report ทันที
ในขณะเดียวกัน ทาง Cloudflare ก็ให้ความร่วมมือในการปิด Domain ต่างๆ ที่เกี่ยวข้องในการโจมตีครั้งนี้ด้วย และไม่มีรายงานแต่อย่างใดว่าผู้ถูกโจมตีนั้นถูกฝัง Malware ลงไปในเครื่องที่ใช้งาน