TechTalkThai ศูนย์รวมข่าว Enterprise IT ออนไลน์แห่งแรกในประเทศไทย





Harry Sintonen ที่ปรึกษาด้านความมั่นคงปลอดภัยอาวุโสจาก F-Secure ออกมาเปิดเผยถึงช่องโหว่อายุกว่า 36 ปีบน Secure Copy Protocol (SCP) ในระดับ Implementation ซึ่งช่วยให้เซิร์ฟเวอร์สามารถเขียนทับไฟล์บน SCP Client เป้าหมายได้อย่างไม่มีสิทธิ์ ทั้ง OpenSSH, PuTTY และ WinSCP ต่างได้รับผลกระทบทั้งหมด

Secure Copy Protocol (SCP) เป็นโปรโตคอลระดับเครือข่ายที่ถูกใช้งานมาตั้งแต่ปี 1983 ช่วยให้ผู้ใช้สามารถรับส่งไฟล์ระหว่าง Local Host และ Remote Host ได้อย่างมั่นคงปลอดภัยผ่านทางการใช้ RCP และ SSH ล่าสุด Sintonen ได้ค้นพบช่องโหว่หลายรายการบนโปรโตคอลดังกล่าวซึ่งมีสาเหตุมาจากการที่ SCP Client ทำการตรวจสอบไม่ดีเพียงพอ ส่งผลให้ Malicious Server หรือแฮ็กเกอร์ที่ทำ Man-in-the-Middle (MiTM) สามารถลอบส่งหรือเขียนทับไฟล์บน Client เป้าหมายได้
ยกตัวอย่างการโจมตี เช่น เซิร์ฟเวอร์ภายใต้การควบคุมของแฮ็กเกอร์ลอบส่งไฟล์ .bash_aliases ไปไว้บน Home Directory ของเหยื่อที่ใช้ SCP Client เมื่อมีผู้ใช้ Linux เปิด Shell ใหม่จะทำให้ระบบรันคำสั่งอันตรายที่อยู่ภายในไฟล์ดังกล่าวได้ทันที
ช่องโหว่ที่ Sintonen ค้นพบมี 4 รายการ ได้แก่
- SCP client improper directory name validation (CVE-2018-20685)
- SCP client missing received object name validation (CVE-2019-6111)
- SCP client spoofing via object name (CVE-2019-6109)
- SCP client spoofing via stderr (CVE-2019-6110)
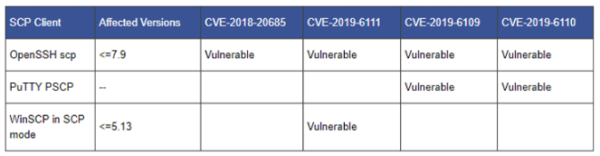
ช่องโหว่เหล่านี้ถูกค้นพบเมื่อเดือนสิงหาคม 2018 ที่ผ่านมา เนื่องจากเป็นช่องโหว่ระดับ Implementation จึงส่งผลกระทบบน SCP Client ทั้งหมด รวมไปถึง Client ยอดนิยมอย่าง OpenSSH, PuTTY และ WinSCP ด้วย ซึ่งบางช่องโหว่ก็ได้รับการแพตช์เป็นที่เรียบร้อยแล้ว แต่บางช่องโหว่ก็กำลังรอการแพตช์อยู่ สำหรับผู้ที่เป็นกังวล Sintonen แนะนำว่าระหว่างนี้ให้ใช้ SFTP ในการส่งไฟล์ไปก่อนชั่วคราว
รายละเอียดเชิงเทคนิค: https://sintonen.fi/advisories/scp-client-multiple-vulnerabilities.txt
ที่มา: https://thehackernews.com/2019/01/scp-software-vulnerabilities.html