 TechTalkThai ศูนย์รวมข่าว Enterprise IT ออนไลน์แห่งแรกในประเทศไทย






Wordfence ผู้เชี่ยวชาญด้านความมั่นคงปลอดภัยบนแพตฟอร์ม WordPress ได้ออกรายงานถึงพฤติกรรมของกลุ่มคนร้ายที่ชื่อว่า WP-VCP ซึ่งเเป็นกลุ่มแฮ็กเกอร์ที่มีชื่อเสียงโด่งดังในการโจมตีเว็บที่ใช้ WordPress โดยรายงานได้กล่าวถึงวิธีการ การทำกำไรจากเหยื่อ แต่จะเป็นอย่างไรนั้นลองมาตามติดกันครับ
คนนั่นแหละจุดอ่อน
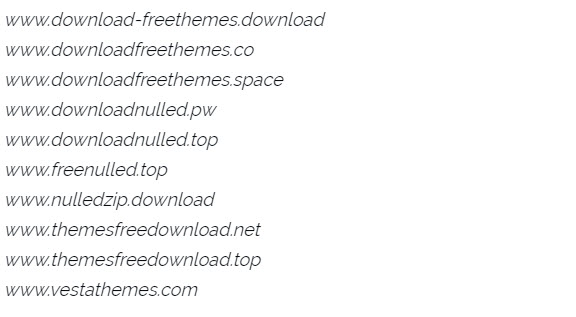
เชื่อไหมว่าแฮ็กเกอร์กลุ่มนี้ไม่ได้ทำอะไรซับซ้อนยากเย็นเลย โดยแฮ็กเกอร์นั้นเพียงเอา Theme หรือ Plugin อันตรายไปปล่อยไว้ในเว็บไซต์ที่ให้ดาวน์โหลดฟรี สำหรับผู้ดูแลเว็บที่ไม่อยากเสียเงินค่าลิขสิทธิ์ก็เข้ามาโหลดไปเอง ซึ่งรายชื่อเว็บที่คนร้ายวางกับดักเอาไว้มีตัวอย่างตามด้านบน แต่หากถามว่าอะไรเป็นแรงผลักดันพบว่าเว็บตัวล่อดังกล่าวเหล่านั้นมีการใช้เทคนิคปั่น SEO ทำให้เมื่อเราลองค้นหาด้วย Google ถึงชื่อคำว่าดาวน์โหลดกับชื่อ Theme หรือ Plugin ยอดนิยมจะปรากฏเว็บเหล่านั้นขึ้นมาเป็นอันดับแรกๆ นั่นเอง
ปฏิบัติการฉับไวและแน่นหนา
หลังจากที่เหยื่อดาวน์โหลด Theme และ Plugin ของคนร้ายมาแล้ว มัลแวร์จะเริ่มปฏิบัติการดังนี้
- เพิ่มบัญชี Backdoor ชื่อ 100010010 ให้แต่ละเว็บเพื่อให้แน่ใจว่ามีช่องทางแอบเข้ามาได้อย่างถูกต้อง
- กระจายตัวเองไปใน Theme ของทุกเว็บไซต์ ทั้งนี้เพื่อป้องกันว่าเหยื่ออาจจะแค่โหลด Theme มาทดลองเล่นๆ แล้วไม่ใช้จริง แต่ก็สายไปเสียแล้ว
- ถ้ามีการใช้งานแบบ Share Hosting มัลแวร์ก็จะกระจายเข้าไปในเซิร์ฟเวอร์เพื่อไปติดเว็บอื่นที่ Host ในระบบเดียวกัน
ทำกำไร
Wordfence พบว่าคนร้ายสามารถสร้างกำไรได้จากฝูง Botnet ที่สามารถเชื่อมต่อกับเซิร์ฟเวอร์ได้ คือการเพิ่ม Keyword และ Backlink กลับไปยังเว็บไซต์แพร่กระจายมัลแวร์อื่นๆ ของตน ทำให้ปรากฏในผลการค้นหาและหลอกเหยื่อรายอื่นได้เพิ่มขึ้น อีกทางหนึ่งคือคนร้ายคือการเพิ่มโฆษณาเข้าไปในเว็บไซต์ที่แทรกซึมได้และ Redirect หรือแสดง Pop-up ที่จะนำพาผู้ชมเข้าไปยังไซต์อันตรายอื่นๆ
สำหรับ WP-VCP นั้นออกปฏิบัติการมาตั้งแต่ปี 2017 แล้ว ที่ปัจจุบันก็ยังมีเหยื่อเพิ่มขึ้นเรื่อยในทุกวัน ทั้งนี้รายงานชี้ว่าต้นเหตุก็มาจากพฤติกรรมของคนเองที่ไม่ระมัดระวังและชอบหาซอฟต์แวร์ละเมิดลิขสิทธิ์มาใช้นั่นเอง แม้ว่านักวิจัยพยายามสืบหาตัวคนร้ายลึกมากขึ้น แต่ก็ไม่สามารถสรุปได้ถึงตัวคนร้ายที่แท้จริง ผู้สนใจสามารถติดตามรายงานฉบับเต็มได้ที่นี่
ที่มา : https://www.zdnet.com/article/an-inside-look-at-wp-vcd-todays-largest-wordpress-hacking-operation/


