เตือนแคมเปญ Phishing บริการ Office 365 หลอกมีอีเมลที่ไม่ถูกส่ง

ผู้เชี่ยวชาญได้ค้นพบความพยายามรอบใหม่ของคนร้ายที่หลอกเหยื่อด้วยการส่งข้อความแจ้งเตือนคล้ายกับว่ามาจาก Office 365 แจ้งว่ามีอีเมลไม่ถูกส่งออกเพื่อจงใจขโมย Credentials ของผู้ใช้งาน
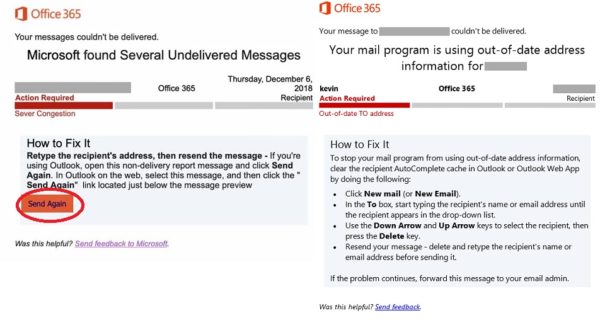
credit : Bleepingcomputer ซ้าย – จากคนร้าย , ขวา – อีเมลจริงของ Microsoft

เนื้อหาอีเมลที่คนร้ายส่งมาเขียนว่า ‘Microsoft found Several Undelivered Messages’ พร้อมกับปรากฏปุ่มให้กดว่า ‘Send Again’ ที่หลอกให้เหยื่อหลงเชื่อ (สามารถชมรูปเปรียบเทียบระหว่างอีเมลจริงจาก Microsoft กับอีเมลของคนร้ายได้ตามภาพด้านบน) หากเหยื่อหลงเชื่อกดเข้าไปก็จะปรากฏหน้า Phishing ที่คนร้ายได้ทำขึ้นคล้ายคลึงกับหน้าล็อกอินจริงของ Microsoft แต่จะมีลิงก์ที่ลงท้ายด้วย #[emailaddress] (ดูรูปด้านล่าง) สุดท้ายเมื่อคนร้ายได้ข้อมูล Credentials แล้วก็จะทำการ Redirect ไปยังหน้าล็อกอินจริงของ Microsoft ที่ https://outlook.office365.com/owa/? อย่างไรก็ตามวิธีการนี้ไม่ได้สังเกตได้ยากเท่าไหร่นักแต่ก็อาจใช้ได้ผลกับคนที่ไม่ทันฉุกคิดด้วยความที่เหมือนกับของจริง
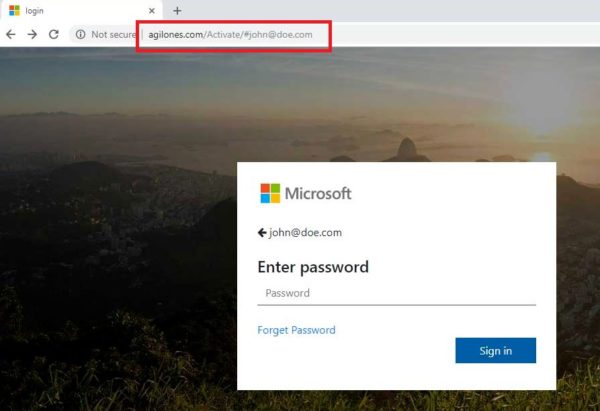
credit : Bleepingcomputer

ที่มา : https://www.bleepingcomputer.com/news/security/phishing-attack-pretends-to-be-a-office-365-non-delivery-email/

About nattakon

จบการศึกษา ปริญญาตรีและโท สาขาวิศวกรรมคอมพิวเตอร์ KMITL เคยทำงานด้าน Engineer/Presale ดูแลผลิตภัณฑ์ด้าน Network Security และ Public Cloud ในประเทศ ปัจจุบันเป็นนักเขียน Full-time ที่ TechTalkThai

Check Also

Anthropic เตือนภัย AI Worms มีความเสี่ยงระบาดข้ามอุปกรณ์ IoT ยึดระบบ Smart Home อัตโนมัติ

Anthropic ออกโรงเตือนภัยคุกคามไซเบอร์ระลอกใหม่ โดยชี้ว่าโมเดลและเอเจนต์ AI ที่ฉลาดขึ้นเรื่อย ๆ อาจพัฒนาไปสู่สภาวะ AI Worms ที่มีความสามารถในการขยายพันธุ์และแพร่กระจายตัวเองข้ามโครงข่ายอุปกรณ์ IoT ภายในบ้านและองค์กร เช่น เตาอบ, โทรทัศน์ …

Cisco เตือนช่องโหว่ Critical บน Secure Email Gateway ถูกใช้โจมตีจริง เปิดทางรันคำสั่งระดับ root

Cisco เตือนช่องโหว่ Critical CVE-2026-76519 บน Secure Email Gateway ที่กำลังถูกใช้โจมตีจริง ผู้โจมตีสามารถส่งอีเมลแนบไฟล์ที่สร้างขึ้นเป็นพิเศษผ่าน gateway เพื่อเขียนไฟล์ลงระบบปฏิบัติการของอุปกรณ์ และอาจรันคำสั่งด้วยสิทธิ์ root ได้โดยไม่ต้องยืนยันตัวตน







