TechTalkThai ศูนย์รวมข่าว Enterprise IT ออนไลน์แห่งแรกในประเทศไทย





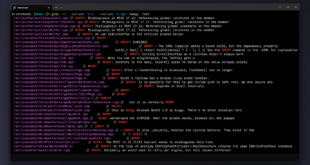
ใน GitHub ได้มีการแจ้งบั๊กบน systemd ใน Linux ที่หากมีการตั้งชื่อ Username ในรูปแบบที่ระบบไม่รองรับ User คนนั้นจะได้รับสิทธิ์ Root ทันที

บั๊กนี้เกิดจากการที่ systemd นั้นไม่รองรับกรณีที่มีการตั้ง Username ด้วยการใช้ตัวเลขนำหน้า เช่น 0day แต่ไม่ได้มีการเขียน Fall Back ให้ดี ทำให้เมื่อมีการสร้างผู้ใช้งานนี้ขึ้นมา ระบบ Parse ข้อมูลของ systemd ก็จะทำการ Fall Back และส่งให้ Username ที่ชื่อมีปัญหานี้ได้รับสิทธิ์ Root ไปใช้งาน
บั๊กนี้ถูกรายงานบน GitHub ไปเมื่อสัปดาห์ก่อน แต่เหล่าผู้พัฒนา systemd ได้ทำการโต้แย้งว่านี่ไม่ใช่บั๊กแต่อย่างใด จนเกิดแรงต้านใน GitHub ขึ้นมา และเมื่อวันอาทิตย์ที่ผ่านมา ทางทีมพัฒนาจึงได้ออกมายอมรับว่านี้เป็นบั๊กที่ต้องแก้ไขในส่วนของการทำ Fall Back เมื่อ Parse ค่า Username แล้วมีปัญหา
บั๊กนี้อาจถูกผู้โจมตีนำไปใช้เพื่อหลอกล่อให้เหล่าผู้ดูแลระบบสร้าง Account ที่มี Username ในลักษณะที่เป็นปัญหานี้ และเข้าถึง Account นี้เพื่อรับสิทธิ์ Root ได้
หลังจากนี้ก็คอยติดตาม Patch และอัปเดตกันได้ครับ
ที่มา: https://www.theregister.co.uk/2017/07/05/linux_systemd_grants_root_to_invalid_user_accounts/