TechTalkThai ศูนย์รวมข่าว Enterprise IT ออนไลน์แห่งแรกในประเทศไทย











สองนักวิจัยชาวจีนจาก National University of Defense Technology in Changsha ประเทศจีน ออกมาเปิดเผยถึงวิธีการแคร็กโทรศัพท์ผ่านดาวเทียม ที่สามารถถอดเอากุญแจที่ใช้เข้ารหัสและดักฟังข้อมูลที่ส่งไปมาได้เกือบเรียลไทม์
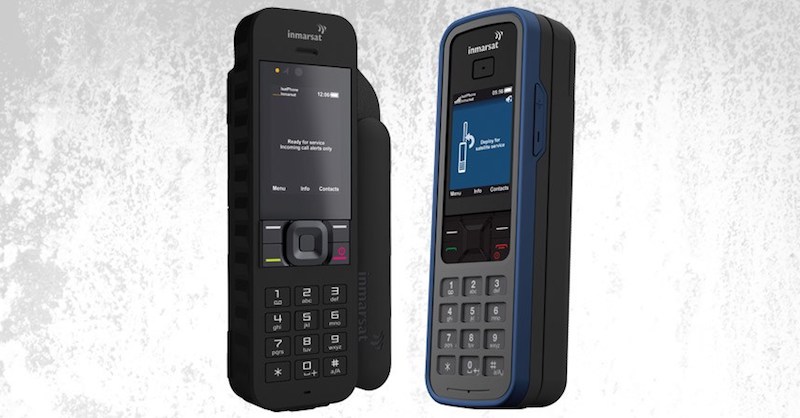
ก่อนหน้านี้ในปี 2012 และ 2013 ทีมนักวิจัย 5 คนจาก Ruhr University ประเทศเยอรมนี ได้ตีพิมพ์งานวิจัยเกี่ยวกับการโจมตีโทรศัพท์ผ่านดาวเทียมที่มีการเข้ารหัสข้อมูลที่ใช้มาตรฐาน GMR-2 ซึ่งเป็นเวอร์ชันล่าสุดของ GEO-Mobile Radio Interface อย่างไรก็ตาม วิธีการของพวกเขาต้องแก้สมการทางคณิตศาสตร์ที่มีความซับซ้อนสูงและใช้เวลาค่อนข้างนาน ทำให้ยากต่อการใช้งานในชีวิตจริง
นักวิจัยชาวจีนทั้ง 2 คนนี้ได้ตีพิมพ์เทคนิคการโจมตีการเข้ารหัสมาตรฐาน GMR-2 แบบใหม่ ซึ่งช่วยให้สามารถคำนวณกุญแจที่ใช้เข้ารหัสและถอดรหัสข้อมูลได้ภายในเวลาไม่กี่วินาที วิธีที่พวกเขาใช้ต่างจากที่นักวิจัยจากเยอรมนีใช้ตรงที่ แทนที่จะใช้การโจมตีแบบ “Plaintext Attacks” เพื่อคาดเดากุญแจที่ใช้เข้ารหัสข้อมูลผ่านทางการทำ Read-collision และ Guess-and-determine แต่กลับใช้การ Reverse Engineer กระบวนการที่โทรศัพท์เลือกใช้กุญแจที่ใช้เข้ารหัสข้อมูลแทน
ด้วยวิธีการทำ Reverse Engineering นี้ ช่วยให้นักวิจัยสามารถคิดค้นระบบที่สามารถวิเคราะห์หากุญแจที่ใช้เข้ารหัสช่องทางการสื่อสารของโทรศัพท์ผ่านดาวเทียมผ่านทางการดักฟังข้อมูลที่เข้ารหัสที่ถูกส่งผ่านระหว่างโทรศัพท์ 2 เครื่องได้ภายในเวลาไม่กี่วินาที
ถึงแม้ว่าในเชิงการวิจัย เทคนิคใหม่นี้เรียกได้ว่าประสบความสำเร็จ แต่อาจก่อให้เกิดปัญหากับชีวิตจริงได้ เนื่องจากโทรศัพท์ผ่านดาวเทียมในปัจจุบันมักถูกใช้ในภารกิจพิเศษ เช่น ปฏิบัติการทางทหาร หรือสำหรับหน่วยสืบราชการลับ เป็นต้น
ผู้ที่สนใจสามารถอ่านงานวิจัยฉบับเต็มได้ที่: http://eprint.iacr.org/2017/655.pdf