 TechTalkThai ศูนย์รวมข่าว Enterprise IT ออนไลน์แห่งแรกในประเทศไทย











Qihoo 360 ผู้เชี่ยวชาญด้านความมั่นคงปลอดภัยได้ประกาศเตือน Botnet ที่ชื่อ Roboto ซึ่งจุดเด่นคือโครงสร้างเป็น Peer-to-peer และกำลังขยายฐานการโจมตีในวงกว้าง โดยอาศัยช่องโหว่ของ Webmin หมายเลข CVE-2019-15107
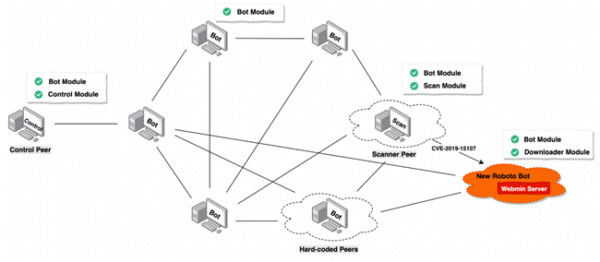
Webmin เป็นเครื่องมือแบบ Web-based ที่ผู้ดูแลระบบ Linux ใช้เพื่อบริหารจัดการระบบ โดยคนร้ายได้ประยุกต์ใช้ช่องโหว่หมายเลข CVE-2019-15107 ที่ถูกเปิดเผยออกมาเมื่อเดือนสิงหาคมที่ผ่านมาเพื่อติดตั้งโมดูล Downloader อย่างไรก็ตามนักวิจัยพบว่า Roboto มีความสามารถ DDoS เช่น ICMP, HTTP, TCP และ UDP แต่ยังไม่ปรากฏการเริ่มโจมตีโดยคาดว่าน่าจะกำลังอยู่ในสถานะสะสมจำนวนอยู่ ทั้งนี้คาดว่ามีเป้าหมายที่มีช่องโหว่และเชื่อมต่อได้ผ่านอินเทอร์เน็ตสูงกว่า 200,000 เครื่อง นอกจากนี้ Roboto ยังมีความสามารถอื่นๆ เช่น
- ทำเป็น Reverse Shell เพื่อเปิดให้แฮ็กเกอร์เข้ามารันคำสั่งบนเครื่องเหยื่อ
- เก็บข้อมูล ระบบ โปรเซส และเครือข่าย
- อัปโหลดข้อมูลกลับไปยังเซิร์ฟเวอร์
- รันคำสั่ง Linux
- Execute ไฟล์จาก URL
- ถอนการติดตั้งตัวเอง
อีกความสามารถหนึ่งที่พบได้น้อยในกลุ่ม Botnet และทำให้เครือข่ายของ Roboto ถูกทำลายได้ยากคือความเป็น P2P ซึ่งกลุ่ม Zombie จะทำหน้าที่เป็นจุด Relay คำสั่งหรือสแกนหาเหยื่ออื่นเพื่อขยายการโจมตีต่อไป สำหรับวิธีการป้องกันแนะนำให้ผู้ใช้งานอัปเดต Webmin เป็นเวอร์ชัน 1.930 หรือปิด Option ‘user password change’
ที่มา : https://www.bleepingcomputer.com/news/security/linux-webmin-servers-being-attacked-by-new-p2p-roboto-botnet/ และ https://www.zdnet.com/article/new-roboto-botnet-emerges-targeting-linux-servers-running-webmin/




