TechTalkThai ศูนย์รวมข่าว Enterprise IT ออนไลน์แห่งแรกในประเทศไทย








@JAMES_MHT และ @benkow สองผู้เชี่ยวชาญด้านความมั่นคงปลอดภัย ออกมาประกาศค้นพบ Ransomware ชนิดใหม่ที่พัฒนาโดย JavaScript 100% ชื่อว่า RAA ซึ่งต่างจาก Ransom32 ที่ค้นพบก่อนหน้านี้ที่ใช้ NodeJS และฝังตัวเองไว้ในไฟล์ Executable ที่สำคัญคือ ยังไม่มี Decrypter สำหรับปลดรหัสไฟล์ข้อมูลที่ถูกล็อคโดย Ransomware ดังกล่าว
โดยปกติแล้ว JavaScript ไม่มีฟังก์ชันการเข้ารหัสข้อมูลระดับสูง จึงจำเป็นต้องใช้ชุดคำสั่ง CryptoJS Library ในการเข้ารหัสไฟล์ข้อมูลแบบ AES เพื่อเรียกค่าไถ่
RAA แพร่กระจายตัวผ่านอีเมล โดยแสร้งทำเป็นไฟล์ doc และมีชื่อประมาณ mgJaXnwanxlS_doc_.js เป็นต้น เมื่อเหยื่อเผลอเปิดไฟล์ดังกล่าว มันจะทำการเข้ารหัสไฟล์ข้อมูลทั้งหมดบนเครื่องยกเว้นไฟล์ System และต่อท้ายชื่อไฟล์ด้วยนามสกุล .locked จากนั้นก็เหมือน Ransomware ทั่วไป คือ แสดงข้อความเรียกค่าไถ่ (เป็นภาษารัสเซีย) เป็นจำนวนเงิน 0.39 bitcoin หรือประมาณ 9,000 บาท ที่แย่กว่านั้นคือ RAA แอบแฝงมัลแวร์สำหรับขโมยรหัสผ่านที่เรียกว่า Pony มาด้วย
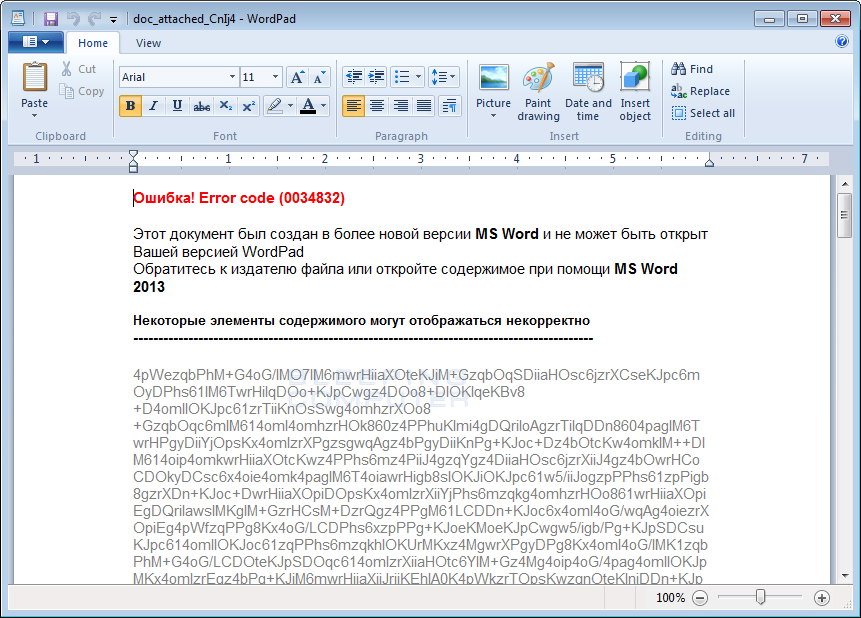
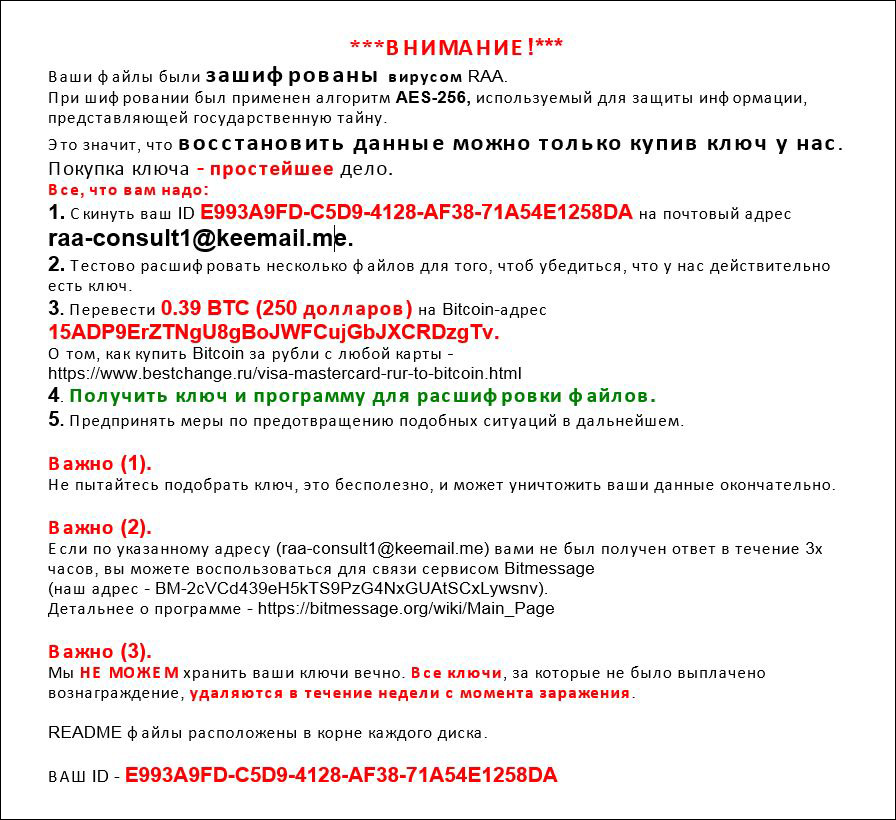
จนถึงตอนนี้ ยังไม่มี Decrypter ใดสามารถปลดล็อคการเข้ารหัสไฟล์ได้ แนะนำให้ผู้ใช้สำรองข้อมูลบ่อยๆ และไม่เปิดอีเมล รวมไปถึงไฟล์แนบที่ต้องสงสัยใดๆ
ผู้ที่สนใจสามารถอ่านรายละเอียดเชิงลึกของ RAA Ransomware ได้ที่: http://www.bleepingcomputer.com/news/security/the-new-raa-ransomware-is-created-entirely-using-javascript/