TechTalkThai ศูนย์รวมข่าว Enterprise IT ออนไลน์แห่งแรกในประเทศไทย











NetworkMiner เป็น Network Forensic Analysis Tool (NFAT) สำหรับ Windows (แต่สามารถใช้งานบน Mac OS X และ Linux ได้เช่นเดียวกัน) สามารถใช้เป็น Tool สำหรับทำ Passive Network Sniffer/Packet Capturing เพื่อตรวจสอบระบบปฏิบัติการ เซสชัน ชื่อโฮสต์ พอร์ทที่กำลังใช้งานอยู่ และอื่นๆ
NetworkMiner เน้นเก็บรวบรวมข้อมูล เช่น หลักฐานทางคอมพิวเตอรืต่างๆ ของโฮสต์ที่รันอยู่บนระบบเครือข่าย มากกว่าเก็บข้อมูลทราฟฟิคที่วิ่งไปมา สำหรับ UI ก็เป็นแบบยึดโฮสต์เป็นศูนย์กลาง กล่าวคือ ข้อมูลจะถูกจัดกลุ่มเป็นสำหรับแต่ละโฮสต์ แทนที่จะแสดงผลเป็นลิสต์ของ Packet
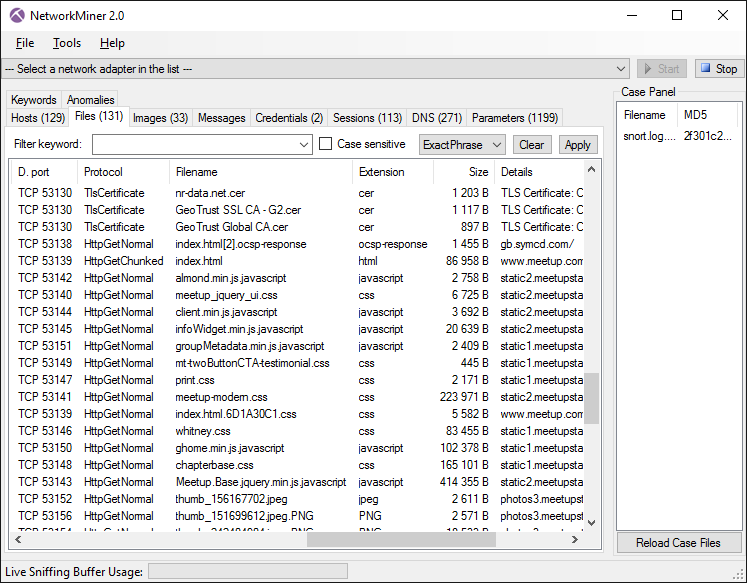
สำหรับฟีเจอร์ใหม่เวอร์ชัน 2.0 นี้ ประกอบด้วย
- SMB/CIFS Parser รองรับการ extract ไฟล์จาก SMB write operation
- เพิ่ม Parser สำหรับโปรโตคอล SMB2 (ทั้ง Read และ Write)
- เพิ่มเติมคำสั่งเกี่ยวกับ IEC-104
- เพิ่ม Modbus/TCP Parser
- ปรับแต่ง SMTP/FTP/DNS Parser ให้ดียิ่งขึ้น
- ลดการกระพริบของ GUI ระหว่างโหลดไฟล์ PCAP หรือทำ Live sniffing
- สามารถ Extract ไฟล์รูป Favicon จาก Web Server ได้
รายละเอียดเพิ่มเติม: http://www.netresec.com/?page=NetworkMiner